Cześć!

projects / Integracja Cloudflare Turnstile w e-commerce

Integracja Cloudflare Turnstile w e-commerce

Case study bezpieczeństwa e-commerce i ochrony przed botami

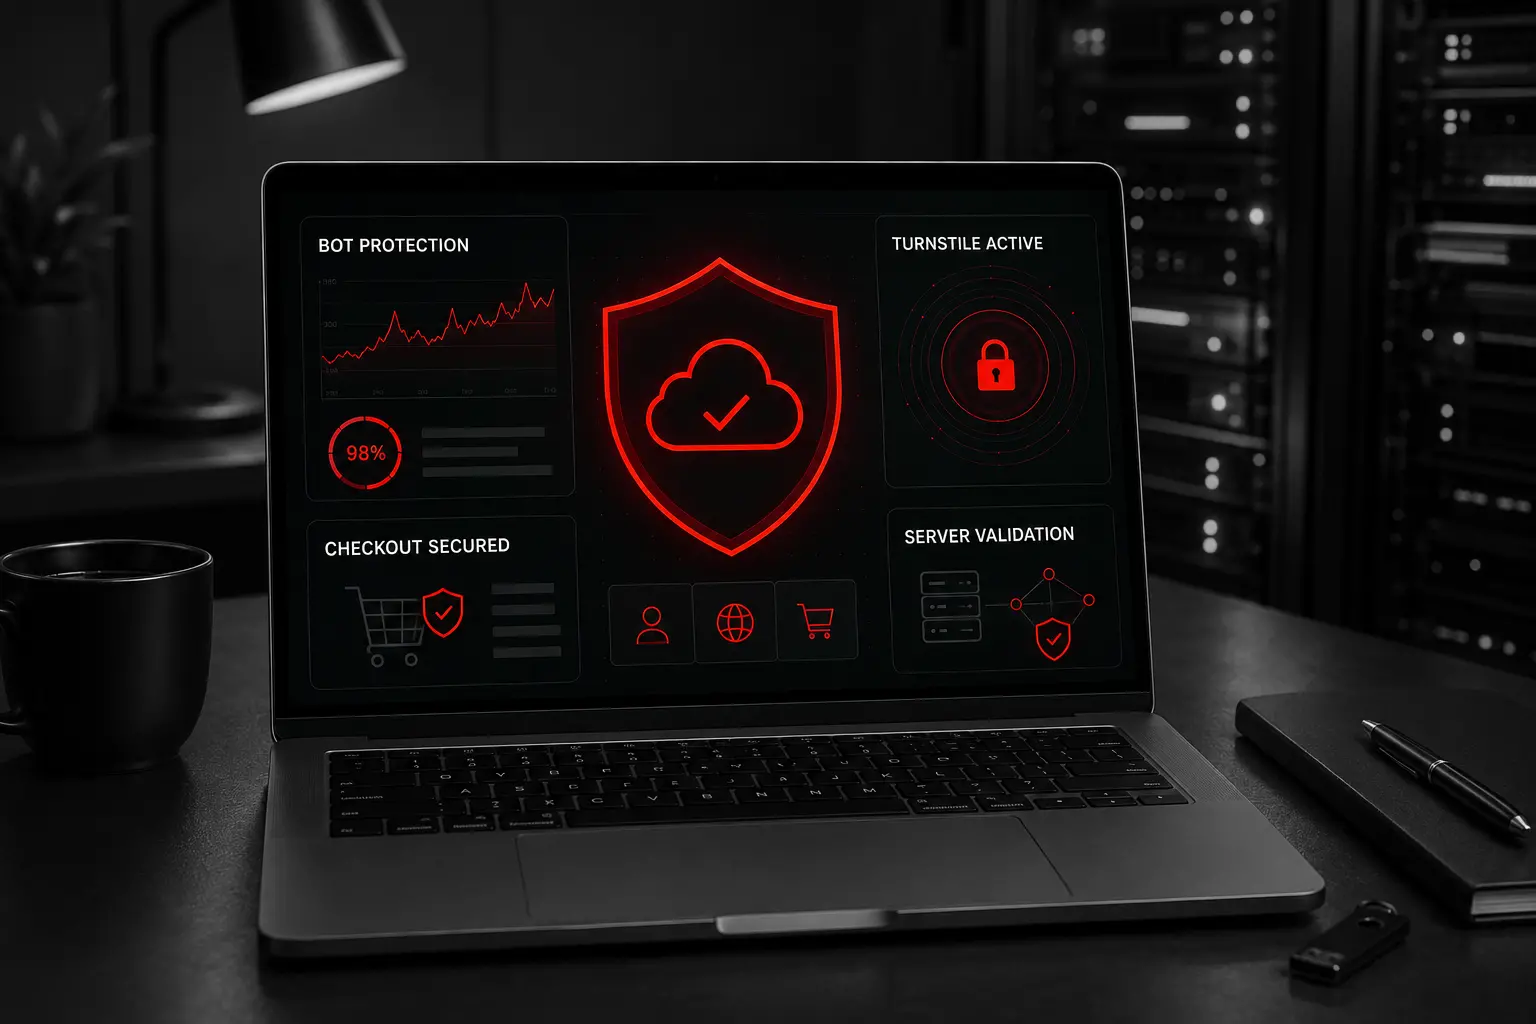
Integracja Cloudflare Turnstile do ochrony e-commerce przed botami

Sklep internetowy otrzymywał fałszywe zamówienia przesyłane przez checkout i formularze szybkiego zamówienia. Początkowo zgłoszenia wyglądały jak normalna aktywność klientów, jednak analiza logów dostępu ujawniła powtarzalne sesje przypominające prawdziwą przeglądarkę, rotujące adresy IP centrów danych oraz zautomatyzowane wzorce składania zamówień.

Web Fly wdrożył wielowarstwowy system ochrony e-commerce przed botami, wykorzystujący integrację Cloudflare Turnstile, obowiązkową walidację tokenów po stronie serwera oraz rate limiting dla konkretnych endpointów. Rozwiązanie miało ograniczyć automatyczne zgłoszenia bez tworzenia zbędnych przeszkód dla prawdziwych klientów.
Klient: Poufny sprzedawca e-commerce
Niche: Handel internetowy i e-commerce
Usługa: Integracja Cloudflare Turnstile i ochrona przed botami
Platform: Sklep e-commerce oparty na Laravelu
Typ projektu: Bezpieczeństwo checkoutu i zapobieganie fałszywym zamówieniom
Rynek: Europejski e-commerce
Integracja Cloudflare Turnstile do ochrony e-commerce przed botami

Problem fałszywych zamówień

Sklep zaczął otrzymywać zamówienia, które w panelu administracyjnym wyglądały wiarygodnie, ale zespół sprzedaży nie był w stanie ich potwierdzić. Część zgłoszeń zawierała nieprawidłowe dane, inne wykorzystywały prawdziwe dane kontaktowe osób, które nigdy nie składały zamówienia.

Blokowanie pojedynczych adresów IP nie zapewniłoby niezawodnej ochrony. Podejrzane sesje korzystały ze zmieniających się adresów, realistycznych mobilnych User-Agentów oraz pełnych ścieżek przeglądania od stron kategorii przez wybór produktu i koszyk aż do checkoutu. Witryna potrzebowała więc ukierunkowanej ochrony, która potrafi rozpoznawać automatyczne zgłoszenia bez weryfikowania każdego odwiedzającego.

Główne cele projektu

Zbadać podejrzaną aktywność w checkout i formularzach szybkiego zamówienia
Zidentyfikować powtarzalne wzorce IP, User-Agent i nawigacji
Odróżnić automatyczne zgłoszenia od prawdziwych sesji klientów
Zabezpieczyć zarówno standardowy checkout, jak i formularze szybkiego zamówienia
Wdrożyć Cloudflare Turnstile bez zakłócania zakupów
Walidować każdy token Turnstile na serwerze strony
Zastosować rate limiting do podatnych endpointów formularzy
Zachować płatności, integracje dostaw, analitykę i SEO

Wielowarstwowy system ochrony checkoutu przed botami

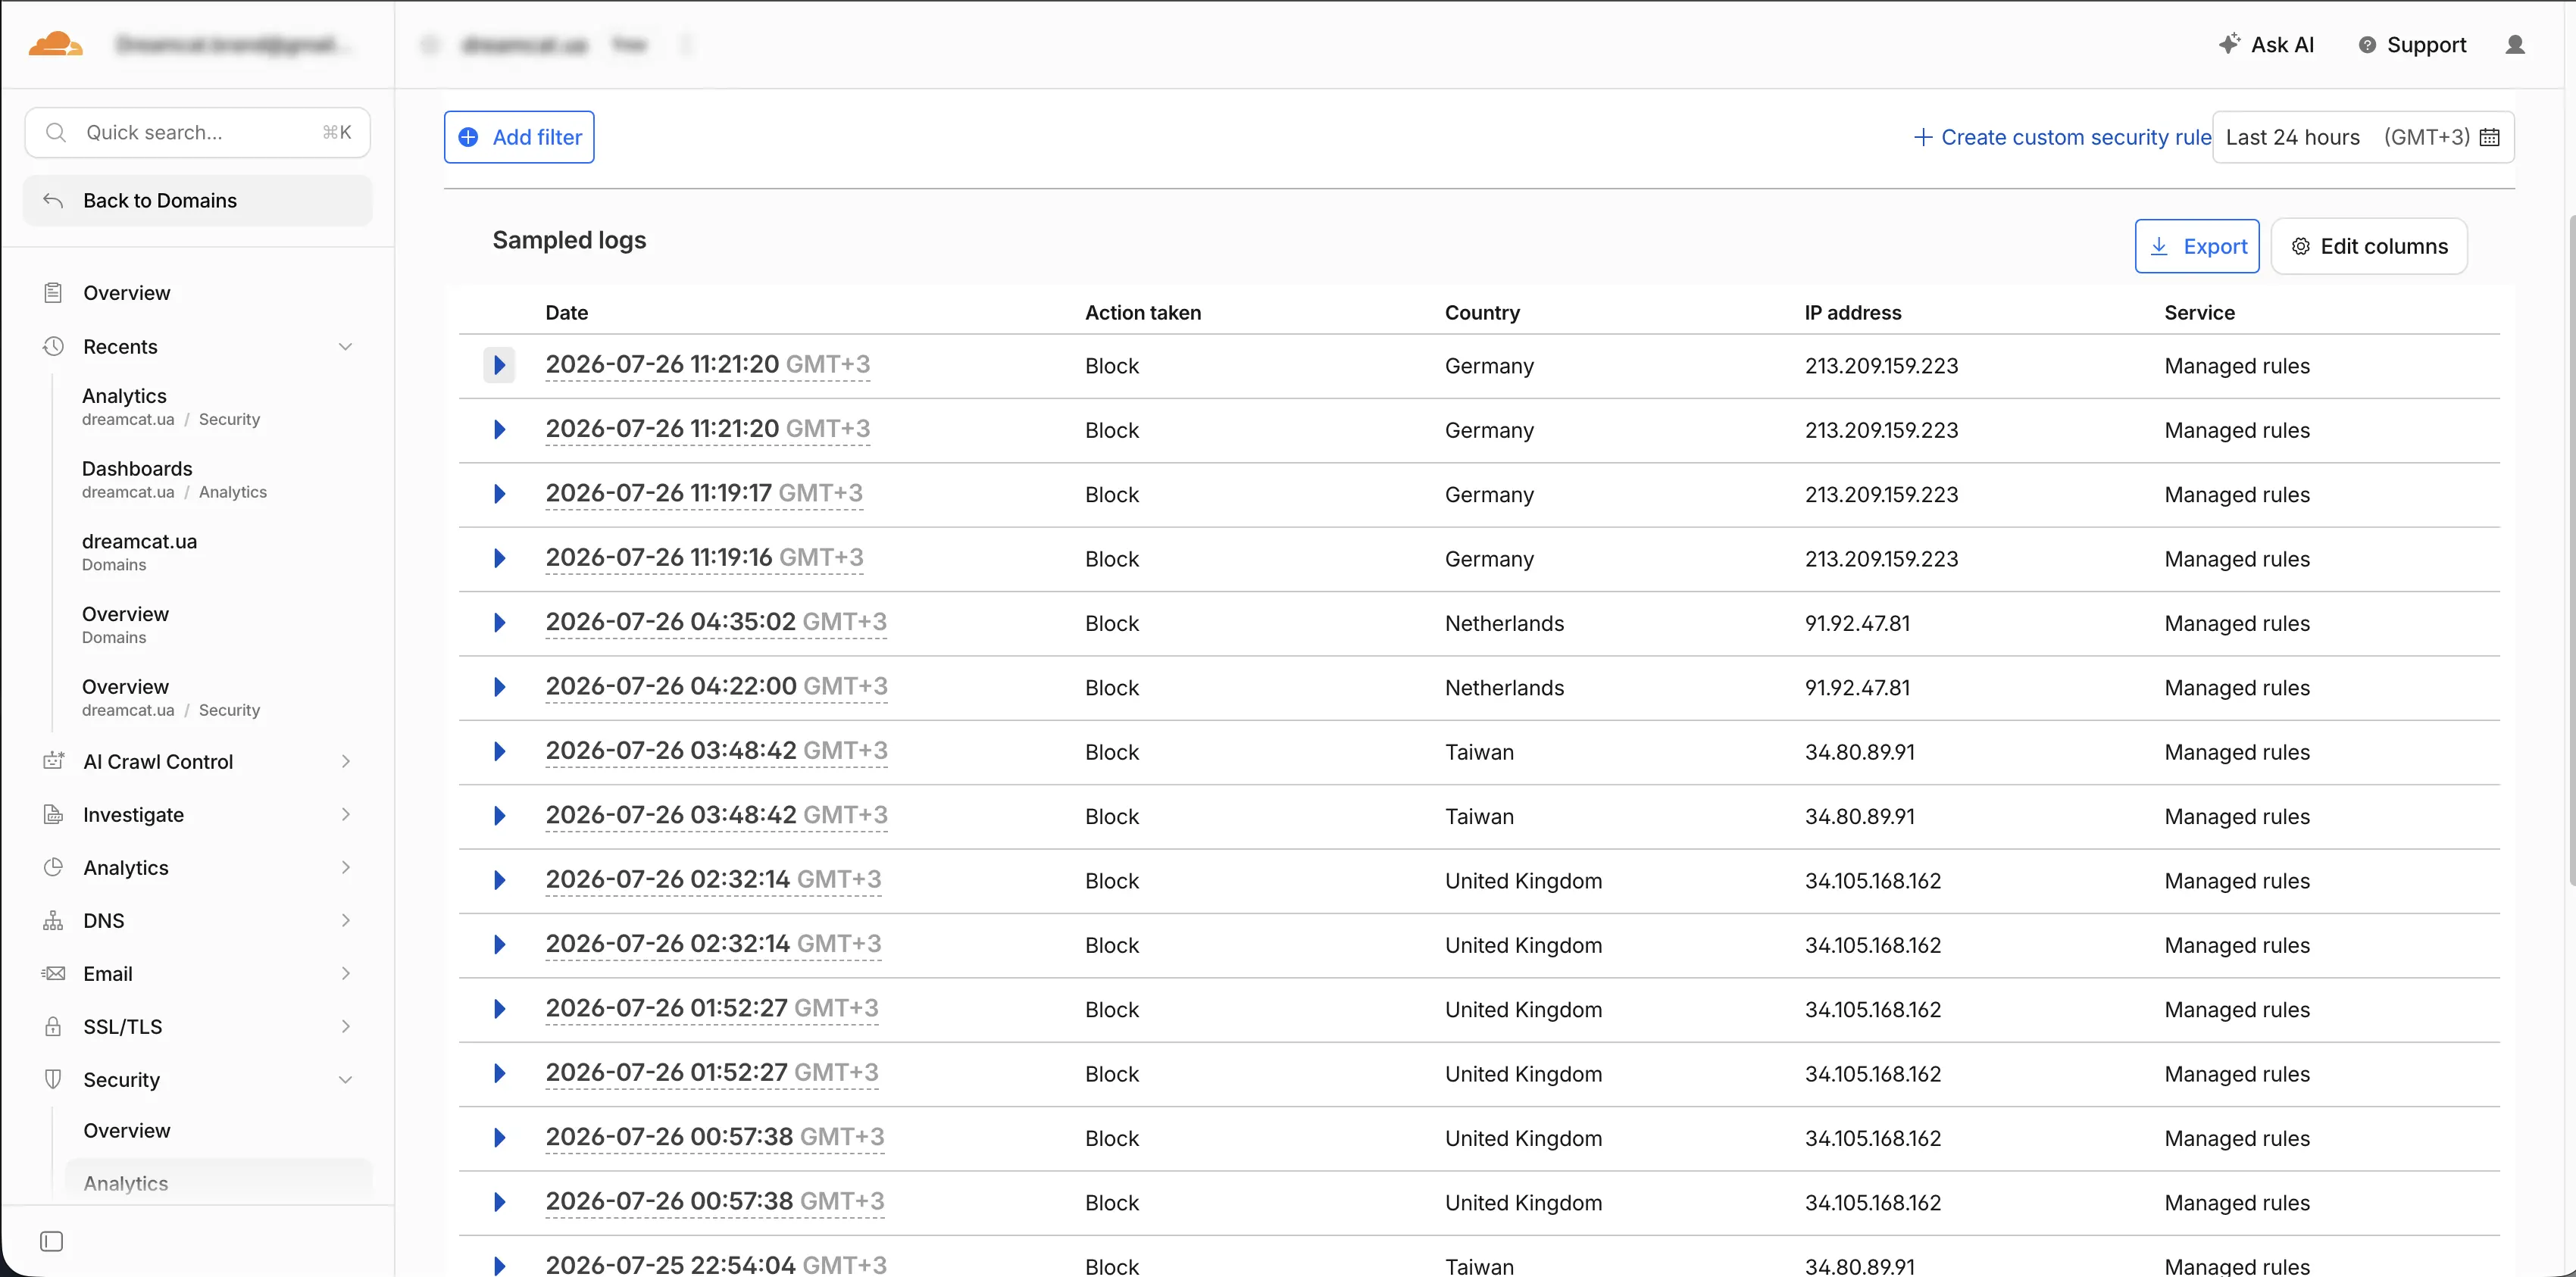
Analizę rozpoczęto od szczegółowego badania logów dostępu zamiast polegać na blokowaniu pojedynczych adresów IP. Podejrzane sesje przebiegały według nienaturalnie szybkich i powtarzalnych sekwencji: wejście na stronę, odwiedzenie kategorii, wybór wariantu produktu, dodanie produktu do koszyka i wysłanie zamówienia.

Podobne działania powtarzały się z różnych adresów IP należących do sieci centrów danych. Potwierdziło to, że problem nie był zwykłym spamem formularzowym. Zautomatyzowany system potrafił działać w środowisku przypominającym przeglądarkę i przechodzić przez cały checkout e-commerce.
Integrację Cloudflare Turnstile dodano w punktach konwersji, w których automatyczna aktywność mogła tworzyć zamówienie lub lead. Formularz szybkiego zamówienia oraz podatne scenariusze checkoutu zabezpieczono bez umieszczania strony weryfikacyjnej przed każdym odwiedzającym witrynę.
Każdy token Turnstile jest walidowany w backendzie strony przed zaakceptowaniem chronionego żądania. Rate limiting dla konkretnych endpointów zapewnia dodatkową kontrolę nad powtarzalnymi zgłoszeniami, a dotychczasowy proces zakupowy pozostaje dostępny dla prawdziwych klientów.
Podejrzane wzorce zamówień wykryte poprzez analizę logów dostępu
Cloudflare Turnstile Analytics
Cloudflare Turnstile Analytics Zanonimizowany panel pokazujący aktywność weryfikacji chronionych formularzy e-commerce.
Chroniony checkout e-commerce
Chroniony checkout e-commerce Weryfikacja Turnstile zintegrowana przy finalnej akcji zamówienia bez zmiany całej struktury checkoutu.
Ochrona zaprojektowana wokół całego procesu zamówienia
Architektura bezpieczeństwa

Ochrona zaprojektowana wokół całego procesu zamówienia

Niezawodna ochrona e-commerce przed botami nie może opierać się wyłącznie na widocznym widżecie weryfikacyjnym. Wdrożona architektura łączy analizę ruchu, weryfikację w przeglądarce, obowiązkową walidację po stronie serwera oraz kontrolę żądań na poziomie endpointów.

Ochronę zastosowano selektywnie. Zamiast weryfikować każdego odwiedzającego przy wejściu na stronę, mechanizm dodano tylko do działań mogących tworzyć fałszywe zamówienia, fałszywe leady lub nieprawidłowe dane konwersji. Takie podejście pomaga chronić sklep, zachowując wygodne przeglądanie i zakupy dla prawdziwych klientów.
Cloudflare skonfigurowany jako zewnętrzna warstwa bezpieczeństwa strony
Podejrzana aktywność zbadana na podstawie serwerowych logów dostępu
Szybkie zamówienia zabezpieczone Turnstile
Ochrona checkoutu połączona z podatnymi scenariuszami płatności
Tokeny weryfikacyjne przesyłane wraz z pierwotnym żądaniem formularza
Każdy token walidowany przez backend strony
Powtarzalne żądania do endpointów kontrolowane przez rate limiting
Zachowane dotychczasowe procesy płatności i dostaw
Responsywna weryfikacja

Integracja Cloudflare Turnstile w checkout na desktopie i mobile

Chronione formularze sprawdzono w układach desktopowych, tabletowych i mobilnych. Było to szczególnie ważne, ponieważ wiele zamówień e-commerce kończy się na smartfonach, gdzie zbyt duży widżet weryfikacyjny lub dodatkowy odstęp pionowy mógłby ukryć przycisk finalizacji zakupu.

Kontener Turnstile zintegrowano responsywnie, dzięki czemu pozostaje czytelny, mieści się w dostępnej szerokości formularza i nie powoduje przewijania poziomego. Weryfikacja pozostaje aktywna także wtedy, gdy sekcje checkoutu lub opcje płatności aktualizują się dynamicznie.

Rezultatem jest mobilna warstwa ochronna poprawiająca bezpieczeństwo checkoutu bez konieczności całkowitego przeprojektowania interfejsu zakupowego.
Integracja Cloudflare Turnstile w checkout na desktopie i mobile
FAQ o bezpieczeństwie Cloudflare

Pytania o Cloudflare Turnstile i ochronę e-commerce przed botami

Te odpowiedzi wyjaśniają, jak działa integracja Cloudflare Turnstile, dlaczego konieczna jest walidacja po stronie serwera oraz jak sklep internetowy może ograniczać automatyczne fałszywe zamówienia bez weryfikowania każdego odwiedzającego.
Czym jest integracja Cloudflare Turnstile?
Integracja Cloudflare Turnstile łączy formularz strony z systemem weryfikacji odwiedzających Cloudflare. Może chronić checkout, rejestrację, logowanie, formularze kontaktowe i szybkie zamówienia. Pełna integracja obejmuje widżet po stronie przeglądarki oraz walidację w backendzie tokena generowanego dla każdego chronionego zgłoszenia.
Czy Cloudflare Turnstile wymaga walidacji po stronie serwera?
Tak. Sama weryfikacja w przeglądarce nie zapewnia pełnej ochrony, ponieważ zautomatyzowany system może próbować wysłać żądanie bezpośrednio do endpointu formularza. Backend strony musi przesłać otrzymany token do Cloudflare w celu walidacji przed zaakceptowaniem żądania lub utworzeniem zamówienia.
Czy Cloudflare Turnstile może zapobiegać fałszywym zamówieniom e-commerce?
Cloudflare Turnstile może znacząco ograniczyć fałszywe zamówienia generowane przez automatyczne programy, zwłaszcza w połączeniu z walidacją po stronie serwera i rate limitingiem. Nie może zagwarantować, że prawdziwa osoba nigdy nie poda fałszywych informacji, dlatego przy transakcjach wysokiego ryzyka dodatkowy monitoring nadal może być właściwy.
Jak chronić stronę przed botami bez blokowania prawdziwych użytkowników?
Najpraktyczniejsze jest zabezpieczanie działań, które boty próbują nadużywać, zamiast weryfikowania każdego odwiedzającego. Turnstile można dodać do formularzy zamówienia, checkoutu, rejestracji lub kontaktu, pozostawiając zwykłe przeglądanie produktów bez przeszkód. Walidacja po stronie serwera i ukierunkowany rate limiting zapewniają dodatkową ochronę.
Czy Cloudflare Pro jest wymagany do ochrony e-commerce przed botami?
Nie w każdym przypadku. Cloudflare Turnstile i kilka przydatnych mechanizmów bezpieczeństwa można wykorzystać bez zakupu planu Pro. Odpowiedni plan zależy od wzorca ataku, natężenia ruchu, wymagań rate limitingu oraz tego, czy potrzebne są zaawansowane funkcje Web Application Firewall.
Czy ochrona Cloudflare przed botami wpłynie na SEO lub integracje płatności?
Starannie skonfigurowane rozwiązanie powinno chronić działania konwersyjne bez blokowania zweryfikowanych crawlerów wyszukiwarek ani zakłócania normalnego przeglądania produktów. Callbacki płatności, integracje dostaw, żądania analityczne i inne kluczowe endpointy trzeba przejrzeć i przetestować przed aktywacją reguł bezpieczeństwa.
Czy boty mogą ominąć Cloudflare Turnstile?
Żaden system ochrony przed botami nie może zagwarantować zablokowania każdej automatycznej lub wspomaganej ręcznie próby. Turnstile utrudnia automatyczne zgłoszenia, a walidacja po stronie serwera zapobiega omijaniu widocznego widżetu przez bezpośrednie żądania do endpointów. Rate limiting, monitoring logów dostępu i dostosowywanie reguł zapewniają dodatkową ochronę, gdy zmieniają się wzorce ataku.
Czy boty tworzą fałszywe zamówienia lub leady na Twojej stronie?
Chroń swoją stronę i dane konwersji

Czy boty tworzą fałszywe zamówienia lub leady na Twojej stronie?

Web Fly może zbadać podejrzaną aktywność na stronie, określić, w jaki sposób automatyczne zgłoszenia docierają do formularzy, i wdrożyć ukierunkowaną ochronę Cloudflare bez tworzenia zbędnych przeszkód dla prawdziwych klientów. Zakres może obejmować analizę logów dostępu, integrację Cloudflare Turnstile, rate limiting i walidację po stronie serwera dopasowaną do platformy.

Wybierz wygodny sposób kontaktu

Udostępnij: