Hallo!

Folgen Sie uns

projects / Cloudflare Turnstile Integration | E-Commerce

Cloudflare Turnstile Integration | E-Commerce

E-Commerce-Sicherheit und Bot-Schutz Case Study

Cloudflare Turnstile Integration zum E-Commerce-Bot-Schutz

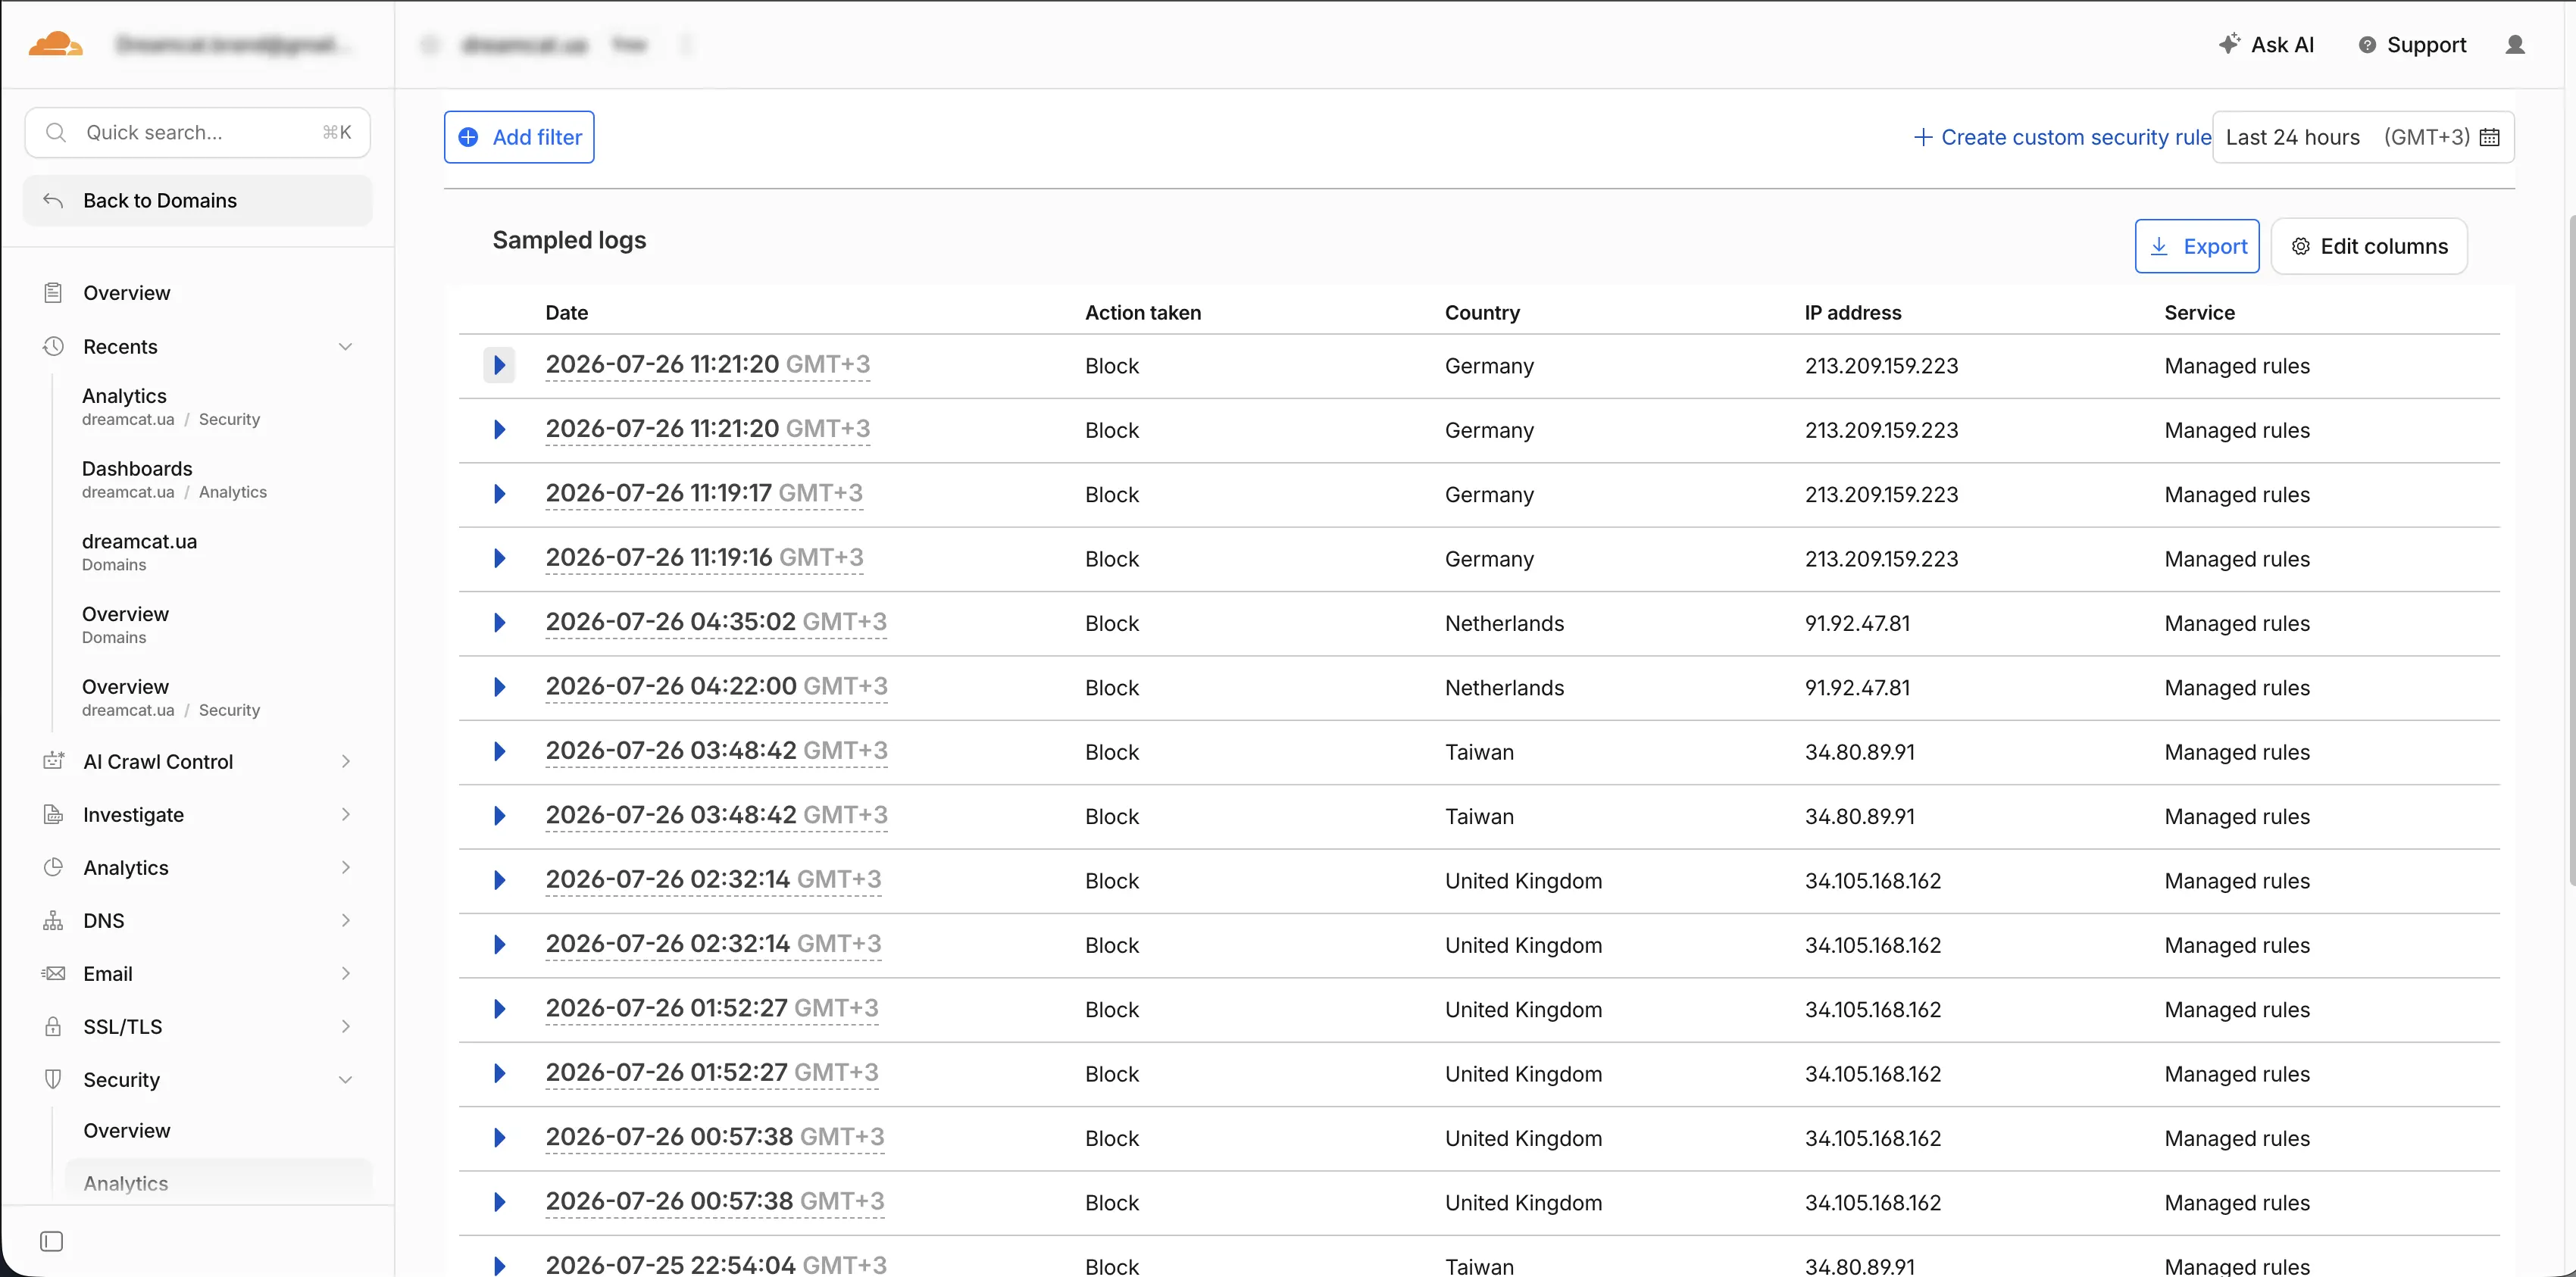
Eine E-Commerce-Website erhielt Fake-Bestellungen über Checkout- und Schnellbestellformulare. Obwohl die Anfragen zunächst wie normale Kundenaktivität wirkten, zeigte die Analyse der Access Logs wiederkehrende browserähnliche Sessions, wechselnde Rechenzentrum-IP-Adressen und automatisierte Bestellmuster.

Web Fly implementierte ein mehrstufiges System zum E-Commerce-Bot-Schutz mit Cloudflare Turnstile, verpflichtender serverseitiger Token-Validierung und endpoint-spezifischem Rate Limiting. Die Lösung reduziert automatisierte Übermittlungen, ohne legitime Kunden unnötig zu behindern.
Kunde: Vertraulicher E-Commerce-Händler
Branche: Onlinehandel und E-Commerce
Leistung: Cloudflare-Turnstile-Integration und Bot-Schutz
Plattform: Laravel-basierte E-Commerce-Website
Projekttyp: Checkout-Sicherheit und Schutz vor Fake-Bestellungen
Markt: Europäischer E-Commerce
Cloudflare Turnstile Integration zum E-Commerce-Bot-Schutz

Das Problem hinter den Fake-Bestellungen

Der Shop erhielt Bestellungen, die im Administrationsbereich zunächst legitim wirkten, vom Vertriebsteam jedoch nicht bestätigt werden konnten. Einige Übermittlungen enthielten ungültige Angaben, andere nutzten echte Kontaktdaten von Personen, die nie bestellt hatten.

Das Sperren einzelner IP-Adressen hätte keinen zuverlässigen Schutz geboten. Verdächtige Sessions verwendeten wechselnde Adressen, realistische mobile User-Agents und vollständige Browser-Abläufe von Kategorieseiten über Produktauswahl und Warenkorb bis zum Checkout. Daher war ein gezielter Schutz erforderlich, der automatisierte Übermittlungen erkennt, ohne jeden Besucher zu überprüfen.

Hauptziele des Projekts

Verdächtige Checkout- und Schnellbestellaktivität untersuchen
Wiederkehrende IP-, User-Agent- und Navigationsmuster identifizieren
Automatisierte Übermittlungen von echten Kundensessions unterscheiden
Standard-Checkout und Schnellbestellformulare schützen
Cloudflare Turnstile ohne Beeinträchtigung legitimer Käufe implementieren
Jeden Turnstile-Token auf dem Website-Server validieren
Rate Limiting auf anfällige Formular-Endpunkte anwenden
Zahlungen, Lieferintegrationen, Analytics und SEO unverändert funktionsfähig halten

Mehrstufiges Bot-Schutzsystem für den Checkout

Die Untersuchung begann mit einer detaillierten Analyse der Access Logs statt mit dem Sperren einzelner IP-Adressen. Verdächtige Sessions folgten ungewöhnlich schnellen und wiederholbaren Abläufen: Website öffnen, Kategorie besuchen, Produktvariante auswählen, Artikel in den Warenkorb legen und Bestellung absenden.

Ähnliche Abläufe wiederholten sich von unterschiedlichen IP-Adressen aus Rechenzentrumsnetzen. Das bestätigte, dass es sich nicht um gewöhnlichen Formular-Spam handelte. Das automatisierte System konnte in einer browserähnlichen Umgebung arbeiten und mit dem vollständigen E-Commerce-Checkout interagieren.
Cloudflare Turnstile wurde an den Conversion-Punkten integriert, an denen automatisierte Aktivität eine Bestellung oder einen Lead erzeugen konnte. Das Schnellbestellformular und anfällige Checkout-Szenarien wurden geschützt, ohne jedem Website-Besucher eine Verifizierungsseite vorzuschalten.
Jeder Turnstile-Token wird im Website-Backend validiert, bevor eine geschützte Anfrage akzeptiert wird. Endpoint-spezifisches Rate Limiting ergänzt den Schutz gegen wiederholte Übermittlungen, während der bestehende Kaufprozess für legitime Kunden verfügbar bleibt.
Verdächtige Bestellmuster durch Access-Log-Analyse identifiziert
Cloudflare-Turnstile-Analytics
Cloudflare-Turnstile-Analytics Anonymisiertes Dashboard mit Verifizierungsaktivität der geschützten E-Commerce-Formulare.
Geschützter E-Commerce-Checkout
Geschützter E-Commerce-Checkout Turnstile-Verifizierung nahe der finalen Bestellaktion integriert, ohne die gesamte Checkout-Struktur zu verändern.
Schutz entlang des vollständigen Bestellablaufs
Sicherheitsarchitektur

Schutz entlang des vollständigen Bestellablaufs

Zuverlässiger E-Commerce-Bot-Schutz darf nicht allein von einem sichtbaren Verifizierungs-Widget abhängen. Die implementierte Architektur kombiniert Traffic-Analyse, Browser-Verifizierung, verpflichtende serverseitige Validierung und Request-Kontrollen auf Endpoint-Ebene.

Der Schutz wurde selektiv eingesetzt. Statt jeden Besucher beim Betreten der Website zu prüfen, erfolgt die Verifizierung nur bei Aktionen, die Fake-Bestellungen, falsche Leads oder verfälschte Conversion-Daten erzeugen können. So bleibt der Shop geschützt, während normales Browsen und Kaufen für legitime Kunden komfortabel bleibt.
Cloudflare als externe Sicherheitsstufe der Website konfiguriert
Verdächtige Aktivität über Server-Access-Logs untersucht
Schnellbestellungen mit Turnstile geschützt
Checkout-Schutz mit anfälligen Zahlungsszenarien verknüpft
Verifizierungs-Tokens mit der ursprünglichen Formularanfrage übertragen
Jeder Token im Website-Backend validiert
Wiederholte Endpoint-Anfragen durch Rate Limiting begrenzt
Bestehende Zahlungs- und Lieferabläufe beibehalten
Responsive Verifizierung

Cloudflare-Turnstile-Integration im Desktop- und Mobile-Checkout

Die geschützten Formulare wurden auf Desktop-, Tablet- und Mobile-Layouts geprüft. Das war besonders wichtig, weil viele E-Commerce-Bestellungen auf Smartphones abgeschlossen werden und ein zu großes Verifizierungs-Widget oder zusätzlicher vertikaler Abstand den finalen Kaufbutton verdecken könnte.

Der Turnstile-Container wurde responsiv integriert, sodass er lesbar bleibt, innerhalb der verfügbaren Formularbreite liegt und kein horizontales Scrollen erzeugt. Die Verifizierung bleibt auch dann verbunden, wenn Checkout-Bereiche oder Zahlungsoptionen dynamisch aktualisiert werden.

Das Ergebnis ist eine mobil optimierte Schutzschicht, die die Checkout-Sicherheit verbessert, ohne ein vollständiges Redesign der Kaufoberfläche zu erfordern.
Cloudflare-Turnstile-Integration im Desktop- und Mobile-Checkout
Cloudflare-Sicherheits-FAQ

Fragen zu Cloudflare Turnstile und E-Commerce-Bot-Schutz

Diese Antworten erklären, wie die Cloudflare-Turnstile-Integration funktioniert, warum serverseitige Validierung erforderlich ist und wie ein Online-Shop automatisierte Fake-Bestellungen reduzieren kann, ohne jeden Besucher zu überprüfen.
Was ist eine Cloudflare-Turnstile-Integration?
Die Cloudflare-Turnstile-Integration verbindet ein Website-Formular mit dem Besucher-Verifizierungssystem von Cloudflare. Sie kann Checkout-, Registrierungs-, Login-, Kontakt- und Schnellbestellformulare schützen. Eine vollständige Integration umfasst das browserseitige Widget und die Backend-Validierung des Tokens für jede geschützte Übermittlung.
Benötigt Cloudflare Turnstile eine serverseitige Validierung?
Ja. Eine rein browserseitige Verifizierung bietet keinen vollständigen Schutz, weil ein automatisiertes System versuchen kann, Anfragen direkt an den Formular-Endpunkt zu senden. Das Website-Backend muss den empfangenen Token vor Annahme der Anfrage oder Erstellung einer Bestellung bei Cloudflare validieren.
Kann Cloudflare Turnstile Fake-Bestellungen im E-Commerce verhindern?
Cloudflare Turnstile kann von automatisierten Programmen erzeugte Fake-Bestellungen deutlich reduzieren, besonders in Kombination mit serverseitiger Validierung und Rate Limiting. Es kann jedoch nicht garantieren, dass eine reale Person niemals falsche Angaben übermittelt. Bei risikoreichen Transaktionen kann daher zusätzliches Monitoring sinnvoll sein.
Wie lässt sich eine Website vor Bots schützen, ohne echte Nutzer zu blockieren?
Der praktischste Ansatz besteht darin, gezielt die von Bots missbrauchten Aktionen zu schützen, statt jeden Website-Besucher zu prüfen. Turnstile kann in Bestell-, Checkout-, Registrierungs- oder Kontaktformulare integriert werden, während normales Produkt-Browsing verfügbar bleibt. Serverseitige Validierung und gezieltes Rate Limiting bieten zusätzlichen Schutz.
Ist Cloudflare Pro für E-Commerce-Bot-Schutz erforderlich?
Nicht in jedem Fall. Cloudflare Turnstile und mehrere nützliche Sicherheitsfunktionen können auch ohne Pro-Tarif genutzt werden. Der passende Tarif hängt vom Angriffsmuster, Traffic-Volumen, Anforderungen an Rate Limiting und davon ab, ob erweiterte Web-Application-Firewall-Funktionen benötigt werden.
Beeinflusst Cloudflare-Bot-Schutz SEO oder Zahlungsintegrationen?
Eine sorgfältig konfigurierte Lösung sollte Conversion-Aktionen schützen, ohne verifizierte Such-Crawler zu blockieren oder normales Produkt-Browsing zu beeinträchtigen. Payment-Callbacks, Lieferintegrationen, Analytics-Anfragen und andere wichtige Endpunkte müssen vor Aktivierung der Sicherheitsregeln geprüft und getestet werden.
Können Bots Cloudflare Turnstile umgehen?
Kein Bot-Schutz kann garantieren, dass jeder automatisierte oder manuell unterstützte Versuch blockiert wird. Turnstile erschwert automatisierte Übermittlungen, während serverseitige Validierung verhindert, dass direkte Endpoint-Anfragen das sichtbare Widget umgehen. Rate Limiting, Access-Log-Monitoring und Regelanpassungen bieten zusätzlichen Schutz bei veränderten Angriffsmustern.
Erzeugen Bots Fake-Bestellungen oder falsche Leads auf Ihrer Website?
Website und Conversion-Daten schützen

Erzeugen Bots Fake-Bestellungen oder falsche Leads auf Ihrer Website?

Web Fly kann verdächtige Website-Aktivität untersuchen, analysieren, wie automatisierte Übermittlungen Ihre Formulare erreichen, und gezielten Cloudflare-Schutz implementieren, ohne legitime Kunden unnötig zu behindern. Leistungen können Access-Log-Analyse, Cloudflare-Turnstile-Integration, Rate Limiting und plattformspezifische serverseitige Validierung umfassen.

Bevorzugten Kontaktweg auswählen

Teilen: