Hallo!

projects / Cloudflare Turnstile voor e-commerce

Cloudflare Turnstile voor e-commerce

Case study: e-commercebeveiliging en botbescherming

Cloudflare Turnstile-integratie voor botbescherming in e-commerce

Een e-commercewebsite ontving nepbestellingen via de checkout en snelle bestelformulieren. Hoewel de aanvragen aanvankelijk op normale klantactiviteit leken, liet analyse van de access logs herhaalde browserachtige sessies, wisselende IP-adressen uit datacenters en geautomatiseerde bestelpatronen zien.

Web Fly implementeerde een meerlaagse oplossing voor e-commerce botbescherming met Cloudflare Turnstile, verplichte server-side tokenvalidatie en rate limiting per endpoint. De oplossing is ontworpen om geautomatiseerde inzendingen te verminderen zonder onnodige frictie voor echte klanten.
Klant: Vertrouwelijke e-commerceretailer
Niche: Online retail en e-commerce
Dienst: Cloudflare Turnstile-integratie en botbescherming
Platform: E-commercewebsite op basis van Laravel
Projecttype: Checkoutbeveiliging en preventie van nepbestellingen
Markt: Europese e-commerce
Cloudflare Turnstile-integratie voor botbescherming in e-commerce

Het probleem achter de nepbestellingen

De webshop begon bestellingen te ontvangen die in het beheerpaneel legitiem leken, maar niet door het salesteam konden worden bevestigd. Sommige inzendingen bevatten ongeldige gegevens, terwijl andere echte contactgegevens gebruikten van mensen die nooit een bestelling hadden geplaatst.

Het blokkeren van afzonderlijke IP-adressen zou geen betrouwbare bescherming bieden. Verdachte sessies gebruikten wisselende adressen, realistische mobiele User-Agents en volledige browserroutes van categoriepagina naar productkeuze, winkelwagen en checkout. De website had daarom gerichte bescherming nodig die geautomatiseerde inzendingen kon herkennen zonder elke bezoeker een verificatie op te leggen.

Belangrijkste projectdoelen

Verdachte checkout- en snelle bestelactiviteit onderzoeken
Herhaalde patronen in IP, User-Agent en navigatie identificeren
Geautomatiseerde inzendingen onderscheiden van echte klantsessies
Zowel standaard checkout als snelle bestelformulieren beschermen
Cloudflare Turnstile implementeren zonder aankopen te verstoren
Elk Turnstile-token op de websiteserver valideren
Rate limiting toepassen op kwetsbare formulierendpoints
Betalingen, bezorgintegraties, analytics en SEO behouden

Een meerlaags systeem voor botbescherming van de checkout

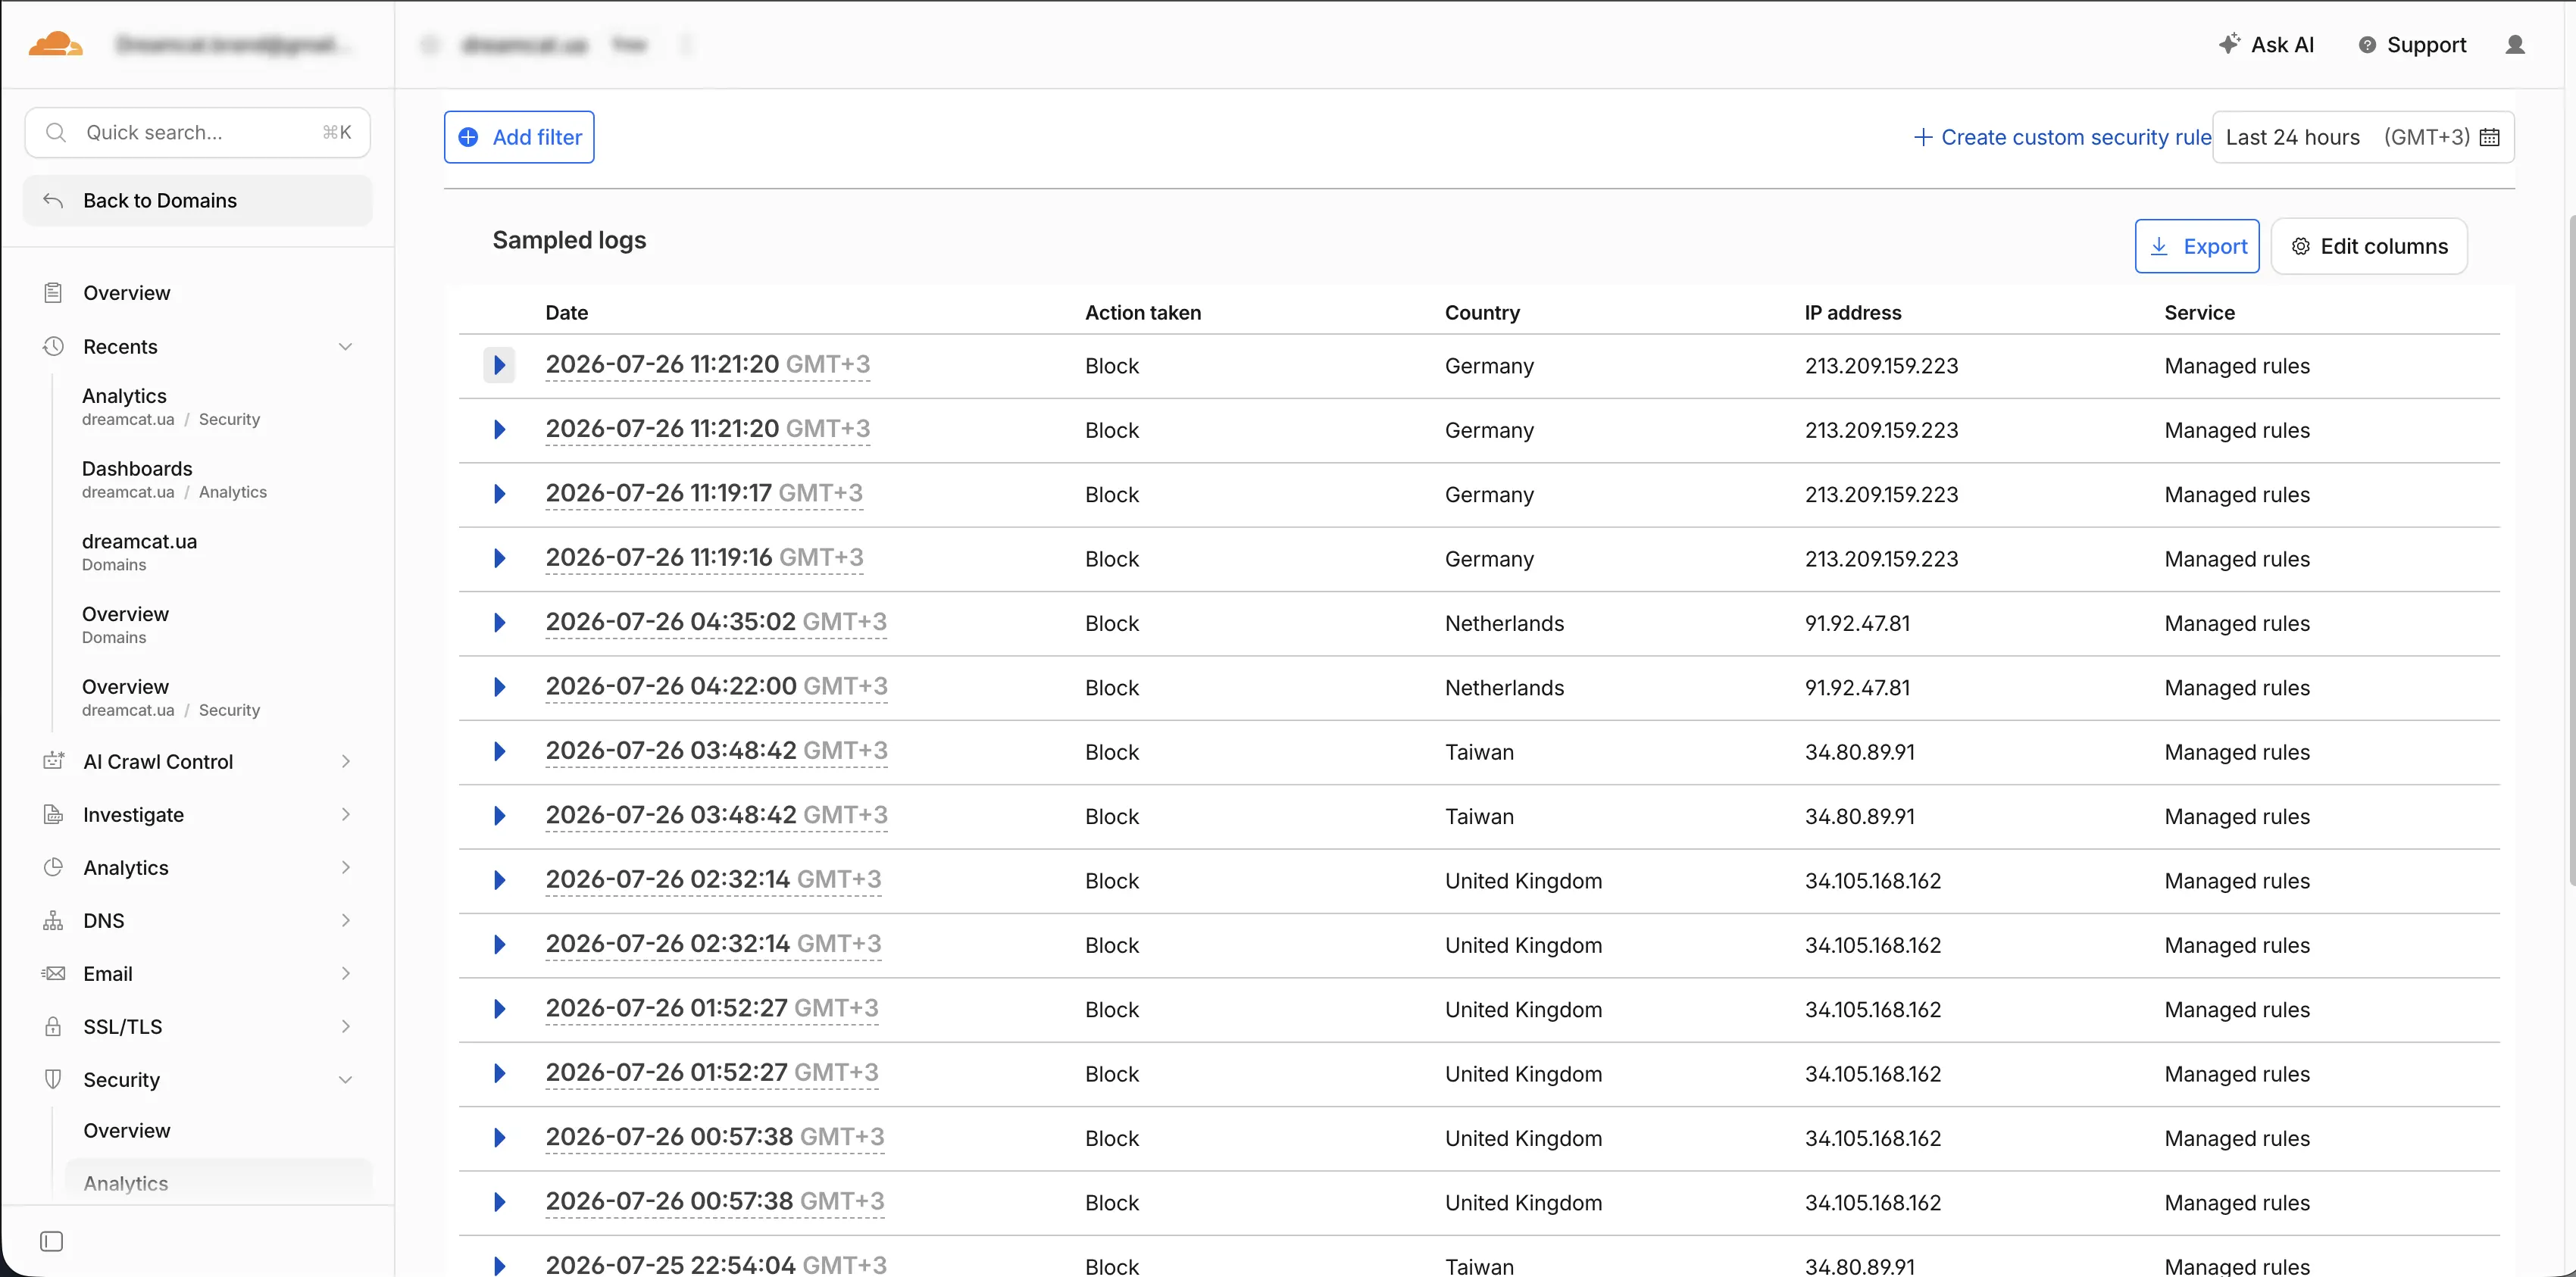
Het onderzoek begon met een gedetailleerde analyse van access logs in plaats van te vertrouwen op het blokkeren van losse IP-adressen. Verdachte sessies volgden ongewoon snelle en herhaalbare patronen: de website openen, een categorie bezoeken, een productvariant selecteren, het product aan de winkelwagen toevoegen en een bestelling indienen.

Vergelijkbare acties werden herhaald vanaf verschillende IP-adressen die aan datacenternetwerken waren gekoppeld. Dit bevestigde dat het niet om gewone formulierenspam ging. Het geautomatiseerde systeem kon in een browserachtige omgeving werken en de volledige e-commercecheckout doorlopen.
Cloudflare Turnstile werd toegevoegd aan conversiepunten waar geautomatiseerde activiteit een bestelling of lead kon aanmaken. Het snelle bestelformulier en kwetsbare checkoutscenario’s werden beschermd zonder elke websitebezoeker eerst door een verificatiepagina te sturen.
Elk Turnstile-token wordt in de backend van de website gevalideerd voordat een beschermde aanvraag wordt geaccepteerd. Rate limiting per endpoint voegt een extra controle toe tegen herhaalde inzendingen, terwijl het bestaande aankoopproces beschikbaar blijft voor legitieme klanten.
Verdachte bestelpatronen vastgesteld via analyse van access logs
Cloudflare Turnstile Analytics
Cloudflare Turnstile Analytics Een geanonimiseerd dashboard met verificatieactiviteit voor de beschermde e-commerceformulieren.
Beschermde e-commercecheckout
Beschermde e-commercecheckout Turnstile-verificatie geïntegreerd vlak bij de definitieve bestelactie zonder de volledige checkoutstructuur te wijzigen.
Bescherming ontworpen rond de volledige bestelstroom
Beveiligingsarchitectuur

Bescherming ontworpen rond de volledige bestelstroom

Betrouwbare botbescherming voor e-commerce kan niet alleen afhankelijk zijn van een zichtbare verificatiewidget. De geïmplementeerde architectuur combineert verkeersonderzoek, browserverificatie, verplichte server-side validatie en requestcontroles op endpointniveau.

De bescherming werd selectief toegepast. In plaats van elke bezoeker bij binnenkomst te controleren, werd verificatie alleen toegevoegd aan acties die nepbestellingen, valse leads of onjuiste conversiedata kunnen veroorzaken. Zo blijft de webshop beschermd terwijl normaal browsen en kopen comfortabel blijft voor legitieme klanten.
Cloudflare geconfigureerd als externe beveiligingslaag voor de website
Verdachte activiteit onderzocht via server access logs
Snelle bestellingen beschermd met Turnstile
Checkoutbescherming gekoppeld aan kwetsbare betaalscenario’s
Verificatietokens meegestuurd met het oorspronkelijke formulierrequest
Elk token gevalideerd door de backend van de website
Herhaalde requests naar endpoints gecontroleerd met rate limiting
Bestaande betaal- en bezorgworkflows behouden
Responsieve verificatie

Cloudflare Turnstile-integratie in desktop- en mobiele checkout

De beschermde formulieren zijn gecontroleerd op desktop, tablet en mobiel. Dit was vooral belangrijk omdat veel e-commercebestellingen op smartphones worden afgerond, waar een te grote verificatiewidget of extra verticale ruimte de definitieve aankoopknop kan verbergen.

De Turnstile-container is responsief geïntegreerd zodat hij leesbaar blijft, binnen de beschikbare formulierbreedte past en geen horizontaal scrollen veroorzaakt. De verificatie blijft gekoppeld wanneer checkoutsecties of betaalopties dynamisch worden bijgewerkt.

Het resultaat is een mobielvriendelijke beveiligingslaag die de checkout veiliger maakt zonder een volledig herontwerp van de aankoopinterface.
Cloudflare Turnstile-integratie in desktop- en mobiele checkout
FAQ over Cloudflare-beveiliging

Vragen over Cloudflare Turnstile en botbescherming voor e-commerce

Deze antwoorden leggen uit hoe Cloudflare Turnstile-integratie werkt, waarom server-side validatie nodig is en hoe een webshop geautomatiseerde nepbestellingen kan verminderen zonder elke bezoeker te controleren.
Wat is Cloudflare Turnstile-integratie?
Cloudflare Turnstile-integratie koppelt een websiteformulier aan het bezoekersverificatiesysteem van Cloudflare. Het kan checkout-, registratie-, login-, contact- en snelle bestelformulieren beschermen. Een complete integratie omvat de widget in de browser en backendvalidatie van het token dat voor elke beschermde inzending wordt gegenereerd.
Vereist Cloudflare Turnstile server-side validatie?
Ja. Verificatie alleen in de browser biedt geen volledige bescherming, omdat een geautomatiseerd systeem kan proberen rechtstreeks een request naar het formulierendpoint te sturen. De backend van de website moet het ontvangen token eerst bij Cloudflare valideren voordat de aanvraag wordt geaccepteerd of een bestelling wordt aangemaakt.
Kan Cloudflare Turnstile nepbestellingen in e-commerce voorkomen?
Cloudflare Turnstile kan nepbestellingen van geautomatiseerde programma’s aanzienlijk verminderen, vooral in combinatie met server-side validatie en rate limiting. Het kan niet garanderen dat een echt persoon nooit valse informatie indient, dus aanvullende monitoring kan bij transacties met een hoog risico nog steeds zinvol zijn.
Hoe bescherm je een website tegen bots zonder echte gebruikers te blokkeren?
De meest praktische aanpak is de acties te beschermen die bots proberen te misbruiken, in plaats van elke websitebezoeker te controleren. Turnstile kan worden toegevoegd aan bestel-, checkout-, registratie- of contactformulieren terwijl normaal productbrowsen beschikbaar blijft. Server-side validatie en gerichte rate limiting bieden extra bescherming.
Is Cloudflare Pro nodig voor botbescherming in e-commerce?
Niet in alle gevallen. Cloudflare Turnstile en verschillende nuttige beveiligingsfuncties kunnen zonder Pro-abonnement worden gebruikt. Het geschikte plan hangt af van het aanvalspatroon, verkeersvolume, vereisten voor rate limiting en de vraag of geavanceerde Web Application Firewall-functionaliteit nodig is.
Heeft Cloudflare botbescherming invloed op SEO of betaalintegraties?
Een zorgvuldig geconfigureerde oplossing moet conversieacties beschermen zonder geverifieerde zoekcrawlers te blokkeren of normaal productbrowsen te verstoren. Payment callbacks, bezorgintegraties, analyticsrequests en andere essentiële endpoints moeten worden gecontroleerd en getest voordat beveiligingsregels worden geactiveerd.
Kunnen bots Cloudflare Turnstile omzeilen?
Geen enkele botbescherming kan garanderen dat elke geautomatiseerde of handmatig ondersteunde poging wordt geblokkeerd. Turnstile maakt geautomatiseerde inzendingen moeilijker, terwijl server-side validatie voorkomt dat directe requests naar endpoints de zichtbare widget omzeilen. Rate limiting, monitoring van access logs en aanpassingen aan regels bieden extra bescherming wanneer aanvalspatronen veranderen.
Maken bots nepbestellingen of valse leads op je website?
Bescherm je website en conversiedata

Maken bots nepbestellingen of valse leads op je website?

Web Fly kan verdachte websiteactiviteit onderzoeken, vaststellen hoe geautomatiseerde inzendingen je formulieren bereiken en gerichte Cloudflare-bescherming implementeren zonder onnodige obstakels voor echte klanten. Diensten kunnen bestaan uit analyse van access logs, Cloudflare Turnstile-integratie, rate limiting en platformspecifieke server-side validatie.

Kies een handige contactmethode

Delen: