¡Hola!

projects / Integración Cloudflare Turnstile para e-commerce

Integración Cloudflare Turnstile para e-commerce

Caso de estudio: seguridad e-commerce y protección contra bots

Integración de Cloudflare Turnstile para proteger un e-commerce contra bots

Un sitio e-commerce estaba recibiendo pedidos falsos enviados a través del checkout y de los formularios de pedido rápido. Aunque al principio las solicitudes parecían actividad normal de clientes, el análisis de los registros de acceso reveló sesiones repetidas similares a las de un navegador, direcciones IP rotativas de centros de datos y patrones automatizados de compra.

Web Fly implementó un sistema de protección por capas utilizando integración de Cloudflare Turnstile, validación obligatoria del token en el servidor y limitación de solicitudes específica por endpoint. La solución se diseñó para reducir los envíos automatizados sin añadir fricción innecesaria a los clientes legítimos.
Cliente: Comercio electrónico confidencial
Sector: Venta online y e-commerce
Servicio: Integración de Cloudflare Turnstile y protección contra bots
Plataforma: Sitio e-commerce basado en Laravel
Tipo de proyecto: Seguridad del checkout y prevención de pedidos falsos
Mercado: E-commerce europeo
Integración de Cloudflare Turnstile para proteger un e-commerce contra bots

El problema detrás de los pedidos falsos

La tienda empezó a recibir pedidos que parecían legítimos en el panel de administración, pero que el equipo comercial no podía confirmar. Algunos envíos contenían datos no válidos, mientras que otros utilizaban información de contacto real perteneciente a personas que nunca habían realizado un pedido.

Bloquear direcciones IP individuales no ofrecía una protección fiable. Las sesiones sospechosas utilizaban direcciones cambiantes, User-Agents móviles realistas y recorridos completos similares a los de un navegador, desde páginas de categoría hasta selección de producto, carrito y checkout. Por ello, el sitio necesitaba una protección específica capaz de identificar envíos automatizados sin someter a todos los visitantes a una verificación.

Objetivos principales del proyecto

Investigar actividad sospechosa en checkout y pedidos rápidos
Identificar patrones repetidos de IP, User-Agent y navegación
Distinguir envíos automatizados de sesiones de clientes reales
Proteger tanto el checkout estándar como los formularios de pedido rápido
Implementar Cloudflare Turnstile sin interrumpir las compras
Validar cada token de Turnstile en el servidor del sitio
Aplicar rate limiting a los endpoints vulnerables de los formularios
Mantener pagos, integraciones de entrega, analítica y SEO

Un sistema de protección por capas contra bots en el checkout

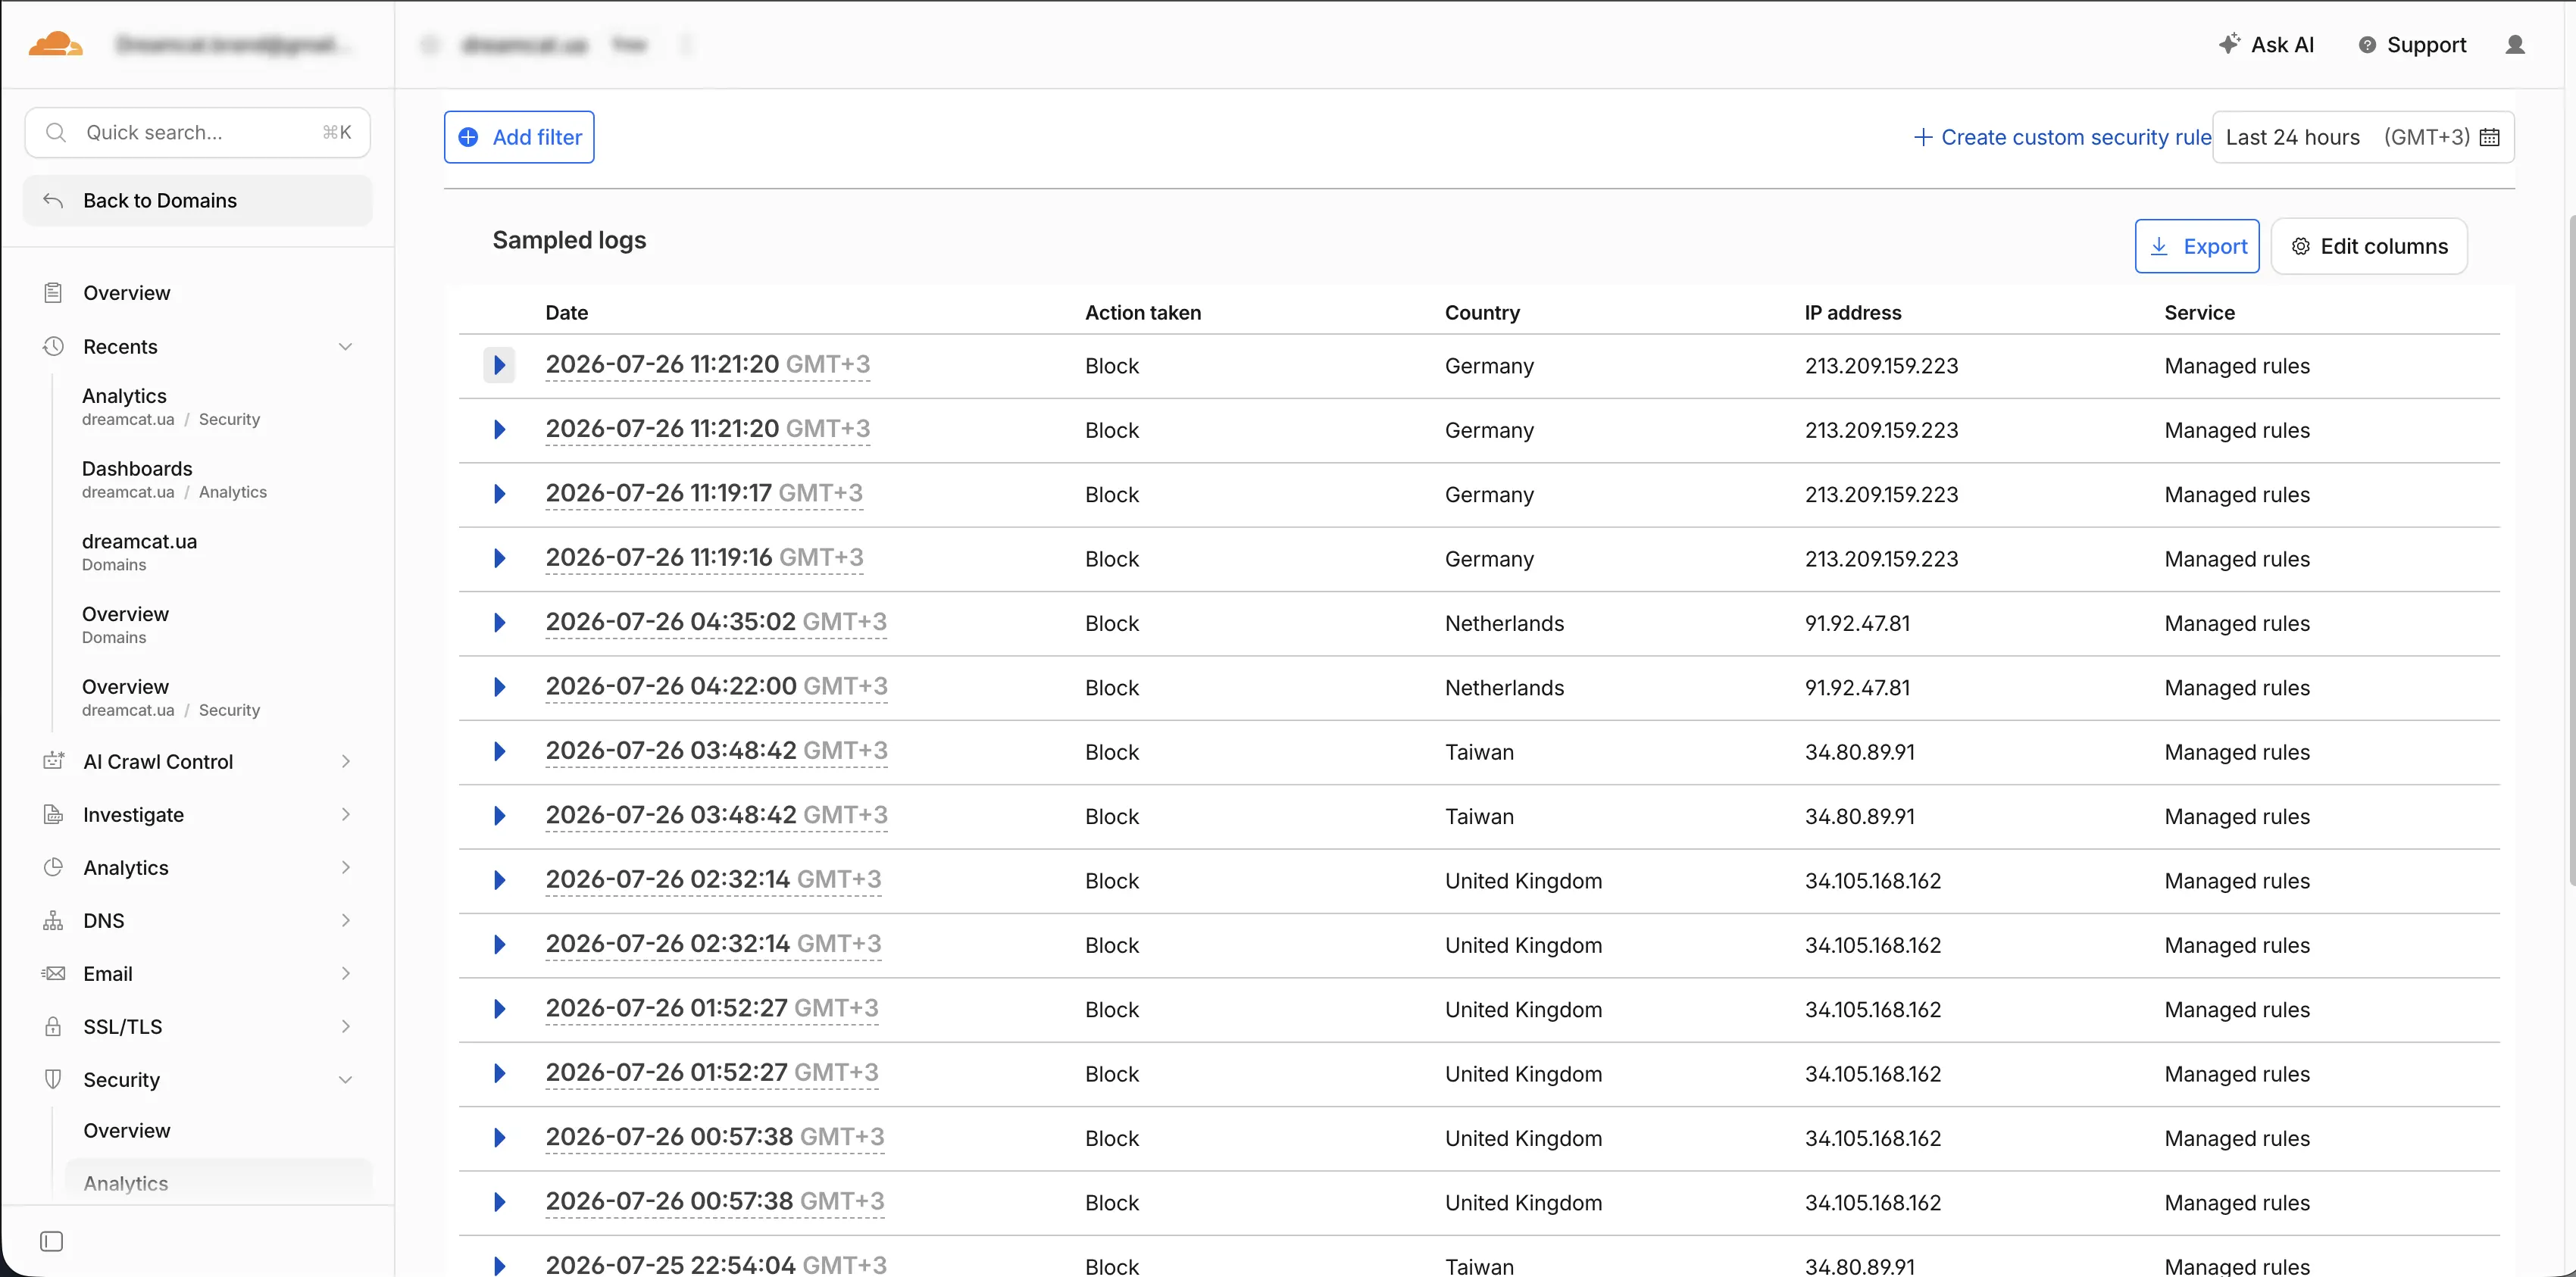
La investigación comenzó con un análisis detallado de los registros de acceso, en lugar de depender del bloqueo de IP individuales. Las sesiones sospechosas seguían secuencias anormalmente rápidas y repetibles: abrir el sitio, visitar una categoría, seleccionar una variante de producto, añadir el artículo al carrito y enviar un pedido.

Acciones similares se repetían desde distintas direcciones IP asociadas a redes de centros de datos. Esto confirmó que el problema no era simple spam de formularios. El sistema automatizado podía operar dentro de un entorno similar a un navegador e interactuar con todo el proceso de compra del e-commerce.
La integración de Cloudflare Turnstile se añadió en los puntos de conversión donde la actividad automatizada podía generar un pedido o un lead. El formulario de pedido rápido y los escenarios vulnerables del checkout quedaron protegidos sin colocar una página de verificación delante de cada visitante.
Cada token de Turnstile se valida en el backend del sitio antes de aceptar una solicitud protegida. La limitación de solicitudes específica por endpoint añade otro control frente a envíos repetidos, mientras el proceso de compra existente sigue disponible para clientes legítimos.
Patrones sospechosos de pedidos identificados mediante análisis de registros de acceso
Analítica de Cloudflare Turnstile
Analítica de Cloudflare Turnstile Panel anonimizado que muestra actividad de verificación en los formularios e-commerce protegidos.
Checkout e-commerce protegido
Checkout e-commerce protegido Verificación Turnstile integrada cerca de la acción final del pedido sin cambiar toda la estructura del checkout.
Protección diseñada alrededor de todo el flujo de pedido
Arquitectura de seguridad

Protección diseñada alrededor de todo el flujo de pedido

Una protección fiable contra bots en e-commerce no puede depender solo de un widget de verificación visible. La arquitectura implementada combina investigación del tráfico, verificación en navegador, validación obligatoria en servidor y controles de solicitudes a nivel de endpoint.

La protección se aplicó de forma selectiva. En lugar de desafiar a cada visitante al entrar en el sitio, la verificación se introdujo solo en acciones capaces de generar pedidos falsos, leads falsos o datos de conversión inexactos. Este enfoque ayuda a proteger la tienda manteniendo una navegación y una compra cómodas para los clientes legítimos.
Cloudflare configurado como capa externa de seguridad del sitio
Actividad sospechosa investigada mediante registros de acceso del servidor
Envíos de pedido rápido protegidos con Turnstile
Protección del checkout conectada a escenarios de pago vulnerables
Tokens de verificación enviados junto con la solicitud original del formulario
Cada token validado por el backend del sitio
Solicitudes repetidas a endpoints controladas mediante rate limiting
Flujos existentes de pago y entrega preservados
Verificación responsive

Integración de Cloudflare Turnstile en checkout de escritorio y móvil

Los formularios protegidos se revisaron en diseños de escritorio, tablet y móvil. Esto era especialmente importante porque muchos pedidos e-commerce se completan desde smartphones, donde un widget de verificación demasiado grande o un espaciado vertical adicional podrían ocultar el botón final de compra.

El contenedor de Turnstile se integró de forma responsive para que siga siendo legible, se mantenga dentro del ancho disponible del formulario y no provoque desplazamiento horizontal. La verificación permanece conectada cuando las secciones del checkout o las opciones de pago se actualizan dinámicamente.

El resultado es una capa de protección adaptada a móviles que mejora la seguridad del checkout sin exigir un rediseño completo de la interfaz de compra.
Integración de Cloudflare Turnstile en checkout de escritorio y móvil
FAQ sobre seguridad con Cloudflare

Preguntas sobre Cloudflare Turnstile y protección e-commerce contra bots

Estas respuestas explican cómo funciona la integración de Cloudflare Turnstile, por qué es necesaria la validación en servidor y cómo una tienda online puede reducir pedidos falsos automatizados sin someter a cada visitante a una verificación.
¿Qué es la integración de Cloudflare Turnstile?
La integración de Cloudflare Turnstile conecta un formulario del sitio con el sistema de verificación de visitantes de Cloudflare. Puede proteger checkout, registro, inicio de sesión, contacto y formularios de pedido rápido. Una integración completa incluye el widget en el navegador y la validación en backend del token generado para cada envío protegido.
¿Cloudflare Turnstile requiere validación en el servidor?
Sí. La verificación solo en el navegador no ofrece protección completa porque un sistema automatizado puede intentar enviar una solicitud directamente al endpoint del formulario. El backend del sitio debe enviar el token recibido a Cloudflare para validarlo antes de aceptar la solicitud o crear un pedido.
¿Puede Cloudflare Turnstile evitar pedidos falsos en e-commerce?
Cloudflare Turnstile puede reducir considerablemente los pedidos falsos generados por programas automatizados, especialmente cuando se combina con validación en servidor y rate limiting. No puede garantizar que una persona real nunca envíe información falsa, por lo que puede seguir siendo apropiado un control adicional en transacciones de alto riesgo.
¿Cómo se puede proteger un sitio de bots sin bloquear a usuarios reales?
El enfoque más práctico es proteger las acciones que los bots intentan abusar en lugar de desafiar a cada visitante. Turnstile puede añadirse a formularios de pedido, checkout, registro o contacto mientras la navegación normal por productos sigue disponible. La validación en servidor y el rate limiting dirigido aportan protección adicional.
¿Es necesario Cloudflare Pro para proteger un e-commerce contra bots?
No en todos los casos. Cloudflare Turnstile y varios controles de seguridad útiles pueden utilizarse sin contratar el plan Pro. El plan adecuado depende del patrón de ataque, el volumen de tráfico, los requisitos de rate limiting y de si se necesita funcionalidad avanzada de Web Application Firewall.
¿La protección contra bots de Cloudflare puede afectar al SEO o a las integraciones de pago?
Una solución configurada cuidadosamente debe proteger las acciones de conversión sin bloquear rastreadores de búsqueda verificados ni interferir con la navegación normal de productos. Los callbacks de pago, las integraciones de entrega, las solicitudes de analítica y otros endpoints esenciales deben revisarse y probarse antes de activar reglas de seguridad.
¿Pueden los bots eludir Cloudflare Turnstile?
Ninguna protección contra bots puede garantizar que se bloquee cada intento automatizado o asistido manualmente. Turnstile dificulta los envíos automatizados, mientras que la validación en servidor impide que las solicitudes directas al endpoint omitan el widget visible. El rate limiting, la monitorización de registros de acceso y los ajustes de reglas proporcionan protección adicional cuando cambian los patrones de ataque.
¿Los bots están creando pedidos o leads falsos en tu sitio?
Protege tu sitio y tus datos de conversión

¿Los bots están creando pedidos o leads falsos en tu sitio?

Web Fly puede investigar actividad sospechosa del sitio, identificar cómo llegan los envíos automatizados a los formularios e implementar protección específica con Cloudflare sin colocar obstáculos innecesarios ante clientes legítimos. Los servicios pueden incluir análisis de registros de acceso, integración de Cloudflare Turnstile, rate limiting y validación en servidor adaptada a la plataforma.

Elige el método de contacto que prefieras

Compartir: