Ciao!

projects / Integrazione Cloudflare Turnstile per e-commerce

Integrazione Cloudflare Turnstile per e-commerce

Case study: sicurezza e-commerce e protezione anti-bot

Integrazione Cloudflare Turnstile per la protezione anti-bot di un e-commerce

Un sito e-commerce riceveva ordini falsi inviati attraverso il checkout e i moduli di ordine rapido. Anche se inizialmente le richieste sembravano normali attività dei clienti, l’analisi degli access log ha rivelato sessioni ripetute simili a quelle di un browser, indirizzi IP di data center in rotazione e schemi di ordinazione automatizzati.

Web Fly ha implementato un sistema multilivello di protezione anti-bot per e-commerce utilizzando l’integrazione Cloudflare Turnstile, la convalida obbligatoria del token lato server e il rate limiting specifico per endpoint. La soluzione è stata progettata per ridurre gli invii automatizzati senza aggiungere attriti inutili per i clienti reali.
Cliente: Rivenditore e-commerce riservato
Settore: Vendita online ed e-commerce
Servizio: Integrazione Cloudflare Turnstile e protezione anti-bot
Piattaforma: Sito e-commerce basato su Laravel
Tipo di progetto: Sicurezza del checkout e prevenzione degli ordini falsi
Mercato: E-commerce
Integrazione Cloudflare Turnstile per la protezione anti-bot di un e-commerce

Il problema alla base degli ordini falsi

Il negozio ha iniziato a ricevere ordini che sembravano legittimi nel pannello di amministrazione ma che il team commerciale non riusciva a confermare. Alcuni invii contenevano dati non validi, mentre altri utilizzavano informazioni di contatto reali appartenenti a persone che non avevano mai effettuato un ordine.

Bloccare singoli indirizzi IP non avrebbe fornito una protezione affidabile. Le sessioni sospette utilizzavano indirizzi variabili, User-Agent mobile realistici e percorsi di navigazione completi, dalle pagine di categoria alla selezione del prodotto, al carrello e al checkout. Il sito aveva quindi bisogno di una protezione mirata capace di identificare gli invii automatizzati senza sottoporre ogni visitatore a una verifica.

Obiettivi principali del progetto

Analizzare le attività sospette nel checkout e negli ordini rapidi
Identificare pattern ricorrenti di IP, User-Agent e navigazione
Distinguere gli invii automatizzati dalle sessioni dei clienti reali
Proteggere sia il checkout standard sia i moduli di ordine rapido
Implementare Cloudflare Turnstile senza ostacolare gli acquisti
Convalidare ogni token Turnstile sul server del sito
Applicare il rate limiting agli endpoint dei moduli vulnerabili
Preservare pagamenti, integrazioni di consegna, analytics e SEO

Un sistema multilivello di protezione anti-bot per il checkout

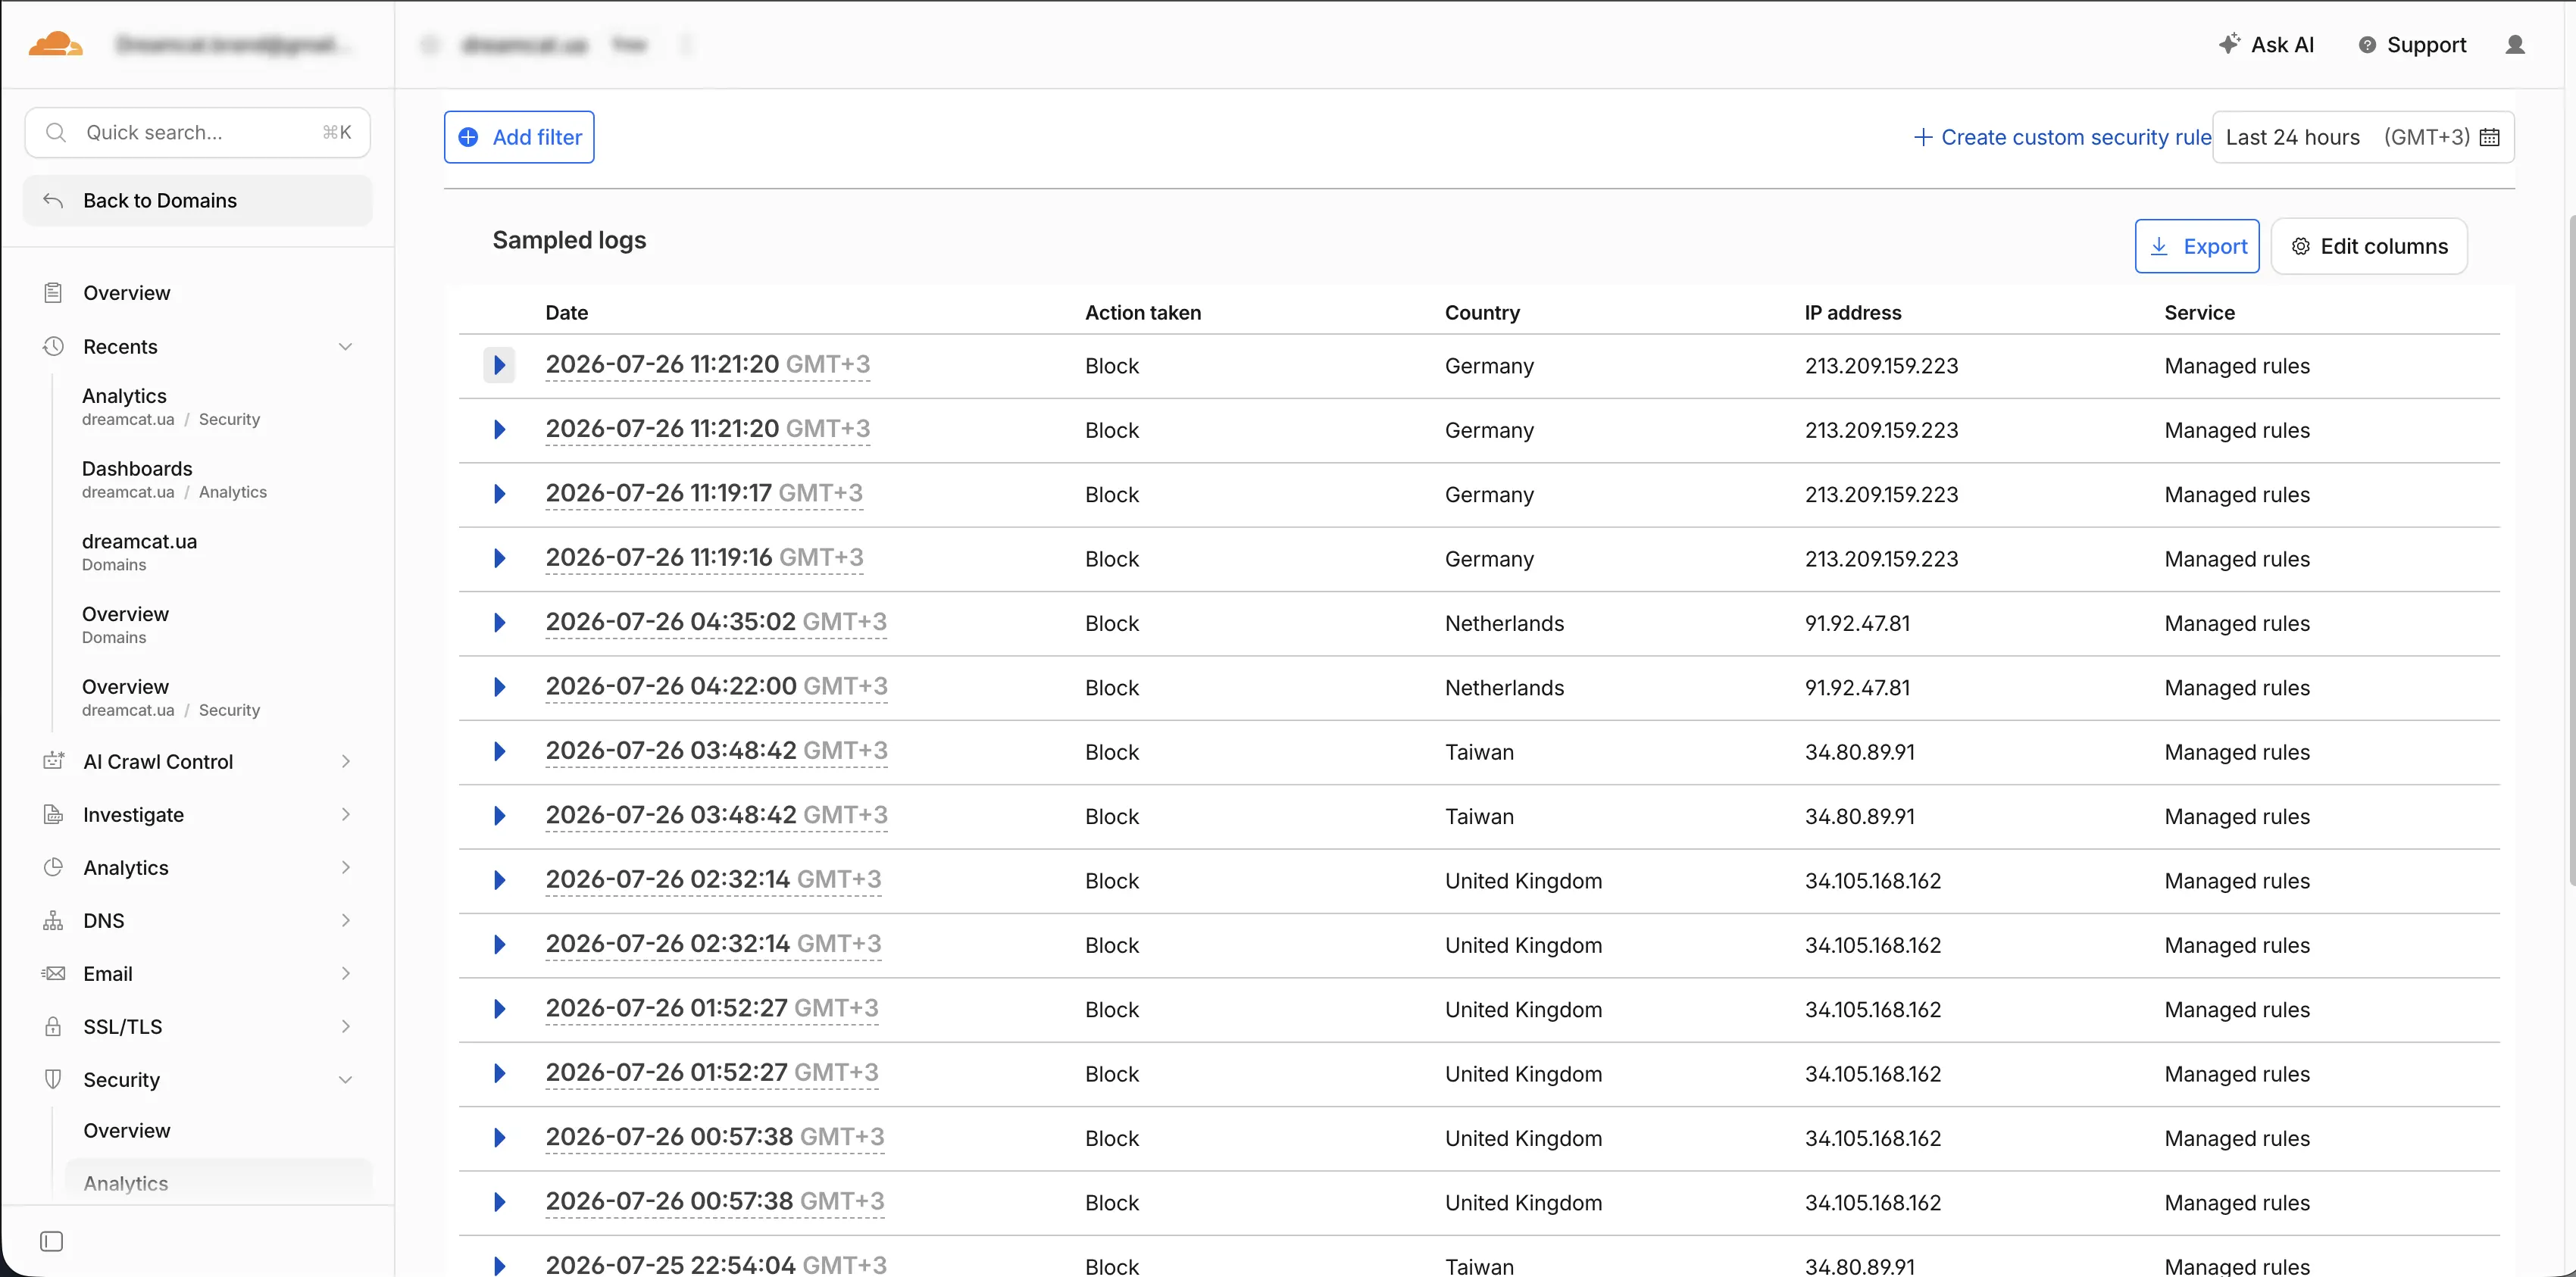
L’indagine è iniziata con un’analisi dettagliata degli access log, invece di affidarsi al blocco di singoli IP. Le sessioni sospette seguivano sequenze insolitamente rapide e ripetibili: apertura del sito, visita di una categoria, selezione di una variante di prodotto, aggiunta al carrello e invio di un ordine.

Azioni simili venivano ripetute da indirizzi IP diversi collegati a reti di data center. Questo ha confermato che il problema non era semplice spam nei moduli. Il sistema automatizzato poteva operare attraverso un ambiente simile a un browser e interagire con l’intero checkout dell’e-commerce.
L’integrazione Cloudflare Turnstile è stata aggiunta ai punti di conversione in cui l’attività automatizzata poteva creare un ordine o un lead. Il modulo di ordine rapido e gli scenari di checkout vulnerabili sono stati protetti senza inserire una pagina di verifica davanti a ogni visitatore del sito.
Ogni token Turnstile viene convalidato nel backend del sito prima che una richiesta protetta venga accettata. Il rate limiting specifico per endpoint aggiunge un ulteriore controllo contro gli invii ripetuti, mentre il processo di acquisto esistente rimane disponibile per i clienti legittimi.
Pattern sospetti di ordinazione identificati attraverso l’analisi degli access log
Analytics di Cloudflare Turnstile
Analytics di Cloudflare Turnstile Dashboard anonimizzata che mostra l’attività di verifica per i moduli e-commerce protetti.
Checkout e-commerce protetto
Checkout e-commerce protetto Verifica Turnstile integrata vicino all’azione finale dell’ordine senza modificare l’intera struttura del checkout.
Protezione progettata attorno all’intero flusso dell’ordine
Architettura di sicurezza

Protezione progettata attorno all’intero flusso dell’ordine

Una protezione anti-bot affidabile per e-commerce non può dipendere solo da un widget di verifica visibile. L’architettura implementata combina analisi del traffico, verifica nel browser, convalida obbligatoria lato server e controlli delle richieste a livello di endpoint.

La protezione è stata applicata in modo selettivo. Invece di sottoporre ogni visitatore a una verifica all’ingresso del sito, il controllo è stato introdotto solo nelle azioni in grado di creare ordini falsi, lead falsi o dati di conversione inaccurati. Questo approccio aiuta a proteggere il negozio mantenendo al contempo una navigazione e un acquisto agevoli per i clienti legittimi.
Cloudflare configurato come livello esterno di sicurezza del sito
Attività sospetta analizzata attraverso gli access log del server
Invii di ordini rapidi protetti con Turnstile
Protezione del checkout collegata agli scenari di pagamento vulnerabili
Token di verifica trasmessi con la richiesta originale del modulo
Ogni token convalidato dal backend del sito
Richieste ripetute agli endpoint controllate tramite rate limiting
Flussi di pagamento e consegna esistenti preservati
Verifica responsive

Integrazione Cloudflare Turnstile nel checkout desktop e mobile

I moduli protetti sono stati verificati nei layout desktop, tablet e mobile. Questo era particolarmente importante perché molti ordini e-commerce vengono completati da smartphone, dove un widget di verifica troppo grande o ulteriore spazio verticale potrebbe nascondere il pulsante finale di acquisto.

Il contenitore Turnstile è stato integrato in modo responsive affinché resti leggibile, rimanga entro la larghezza disponibile del modulo e non crei scorrimento orizzontale. La verifica rimane collegata anche quando le sezioni del checkout o le opzioni di pagamento si aggiornano dinamicamente.

Il risultato è un livello di protezione pronto per il mobile che migliora la sicurezza del checkout senza richiedere una riprogettazione completa dell’interfaccia di acquisto.
Integrazione Cloudflare Turnstile nel checkout desktop e mobile
FAQ sulla sicurezza con Cloudflare

Domande su Cloudflare Turnstile e protezione anti-bot per e-commerce

Queste risposte spiegano come funziona l’integrazione Cloudflare Turnstile, perché la convalida lato server è necessaria e come un negozio online può ridurre gli ordini falsi automatizzati senza sottoporre ogni visitatore a una verifica.
Che cos’è l’integrazione Cloudflare Turnstile?
L’integrazione Cloudflare Turnstile collega un modulo del sito al sistema di verifica dei visitatori di Cloudflare. Può proteggere checkout, registrazione, login, contatti e moduli di ordine rapido. Un’integrazione completa comprende il widget lato browser e la convalida backend del token generato per ogni invio protetto.
Cloudflare Turnstile richiede la convalida lato server?
Sì. La sola verifica nel browser non offre una protezione completa perché un sistema automatizzato potrebbe tentare di inviare una richiesta direttamente all’endpoint del modulo. Il backend del sito deve inviare a Cloudflare il token ricevuto per la convalida prima di accettare la richiesta o creare un ordine.
Cloudflare Turnstile può prevenire gli ordini e-commerce falsi?
Cloudflare Turnstile può ridurre in modo significativo gli ordini falsi generati da programmi automatizzati, soprattutto quando è combinato con convalida lato server e rate limiting. Non può garantire che una persona reale non invii mai informazioni false, quindi per le transazioni ad alto rischio può essere opportuno mantenere un monitoraggio aggiuntivo.
Come si può proteggere un sito dai bot senza bloccare gli utenti reali?
L’approccio più pratico consiste nel proteggere le azioni che i bot cercano di abusare invece di sottoporre ogni visitatore del sito a una verifica. Turnstile può essere aggiunto ai moduli di ordine, checkout, registrazione o contatto mentre la normale navigazione dei prodotti resta disponibile. La convalida lato server e il rate limiting mirato forniscono una protezione aggiuntiva.
Cloudflare Pro è necessario per la protezione anti-bot di un e-commerce?
Non in tutti i casi. Cloudflare Turnstile e diversi controlli di sicurezza utili possono essere utilizzati senza acquistare il piano Pro. Il piano appropriato dipende dal modello di attacco, dal volume di traffico, dai requisiti di rate limiting e dall’eventuale necessità di funzionalità avanzate di Web Application Firewall.
La protezione anti-bot di Cloudflare può influire sulla SEO o sulle integrazioni di pagamento?
Una soluzione configurata con attenzione dovrebbe proteggere le azioni di conversione senza bloccare i crawler di ricerca verificati né interferire con la normale navigazione dei prodotti. Callback di pagamento, integrazioni di consegna, richieste analytics e altri endpoint essenziali devono essere revisionati e testati prima di attivare le regole di sicurezza.
I bot possono aggirare Cloudflare Turnstile?
Nessuna protezione anti-bot può garantire che ogni tentativo automatizzato o assistito manualmente venga bloccato. Turnstile rende più difficili gli invii automatizzati, mentre la convalida lato server impedisce alle richieste dirette agli endpoint di aggirare il widget visibile. Rate limiting, monitoraggio degli access log e adeguamento delle regole offrono una protezione aggiuntiva quando cambiano i pattern di attacco.
I bot stanno creando ordini falsi o lead sul tuo sito?
Proteggi il tuo sito e i dati di conversione

I bot stanno creando ordini falsi o lead sul tuo sito?

Web Fly può analizzare attività sospette sul sito, identificare come gli invii automatizzati raggiungono i moduli e implementare una protezione Cloudflare mirata senza creare ostacoli inutili per i clienti legittimi. I servizi possono includere analisi degli access log, integrazione Cloudflare Turnstile, rate limiting e convalida lato server specifica per la piattaforma.

Scegli il metodo di contatto che preferisci

Condividi: