Bonjour !

projects / Intégration Cloudflare Turnstile pour e-commerce

Intégration Cloudflare Turnstile pour e-commerce

Étude de cas : sécurité e-commerce et protection anti-bot

Intégration Cloudflare Turnstile pour la protection anti-bot e-commerce

Un site e-commerce recevait de fausses commandes envoyées via le checkout et les formulaires de commande rapide. Même si les requêtes semblaient d’abord provenir de clients normaux, l’analyse des logs d’accès a révélé des sessions répétitives imitant un navigateur, des adresses IP de centres de données en rotation et des schémas de commande automatisés.

Web Fly a mis en place une protection anti-bot e-commerce en plusieurs couches avec l’intégration Cloudflare Turnstile, la validation obligatoire des jetons côté serveur et une limitation de requêtes propre aux endpoints sensibles. La solution vise à réduire les soumissions automatisées sans ajouter de friction inutile aux clients légitimes.
Client : Détaillant e-commerce confidentiel
Secteur : Vente en ligne et e-commerce
Service : Intégration Cloudflare Turnstile et protection anti-bot
Plateforme : Site e-commerce basé sur Laravel
Type de projet : Sécurisation du checkout et prévention des fausses commandes
Marché : E-commerce européen
Intégration Cloudflare Turnstile pour la protection anti-bot e-commerce

Le problème à l’origine des fausses commandes

La boutique a commencé à recevoir des commandes qui semblaient légitimes dans l’administration, mais que l’équipe commerciale ne pouvait pas confirmer. Certaines soumissions contenaient des informations invalides, tandis que d’autres utilisaient de vraies coordonnées appartenant à des personnes qui n’avaient jamais passé de commande.

Bloquer des adresses IP individuelles n’aurait pas offert une protection fiable. Les sessions suspectes utilisaient des adresses changeantes, des User-Agents mobiles réalistes et des parcours complets allant des catégories à la sélection du produit, au panier puis au checkout. Le site avait donc besoin d’une protection ciblée capable d’identifier les soumissions automatisées sans soumettre chaque visiteur à une vérification.

Objectifs principaux du projet

Analyser l’activité suspecte sur le checkout et les commandes rapides
Identifier les schémas répétés d’IP, de User-Agent et de navigation
Distinguer les soumissions automatisées des véritables sessions clients
Protéger le checkout standard et les formulaires de commande rapide
Intégrer Cloudflare Turnstile sans perturber les achats
Valider chaque jeton Turnstile sur le serveur du site
Appliquer une limitation de requêtes aux endpoints de formulaires vulnérables
Préserver les paiements, les intégrations de livraison, l’analytics et le SEO

Un système de protection anti-bot du checkout en plusieurs couches

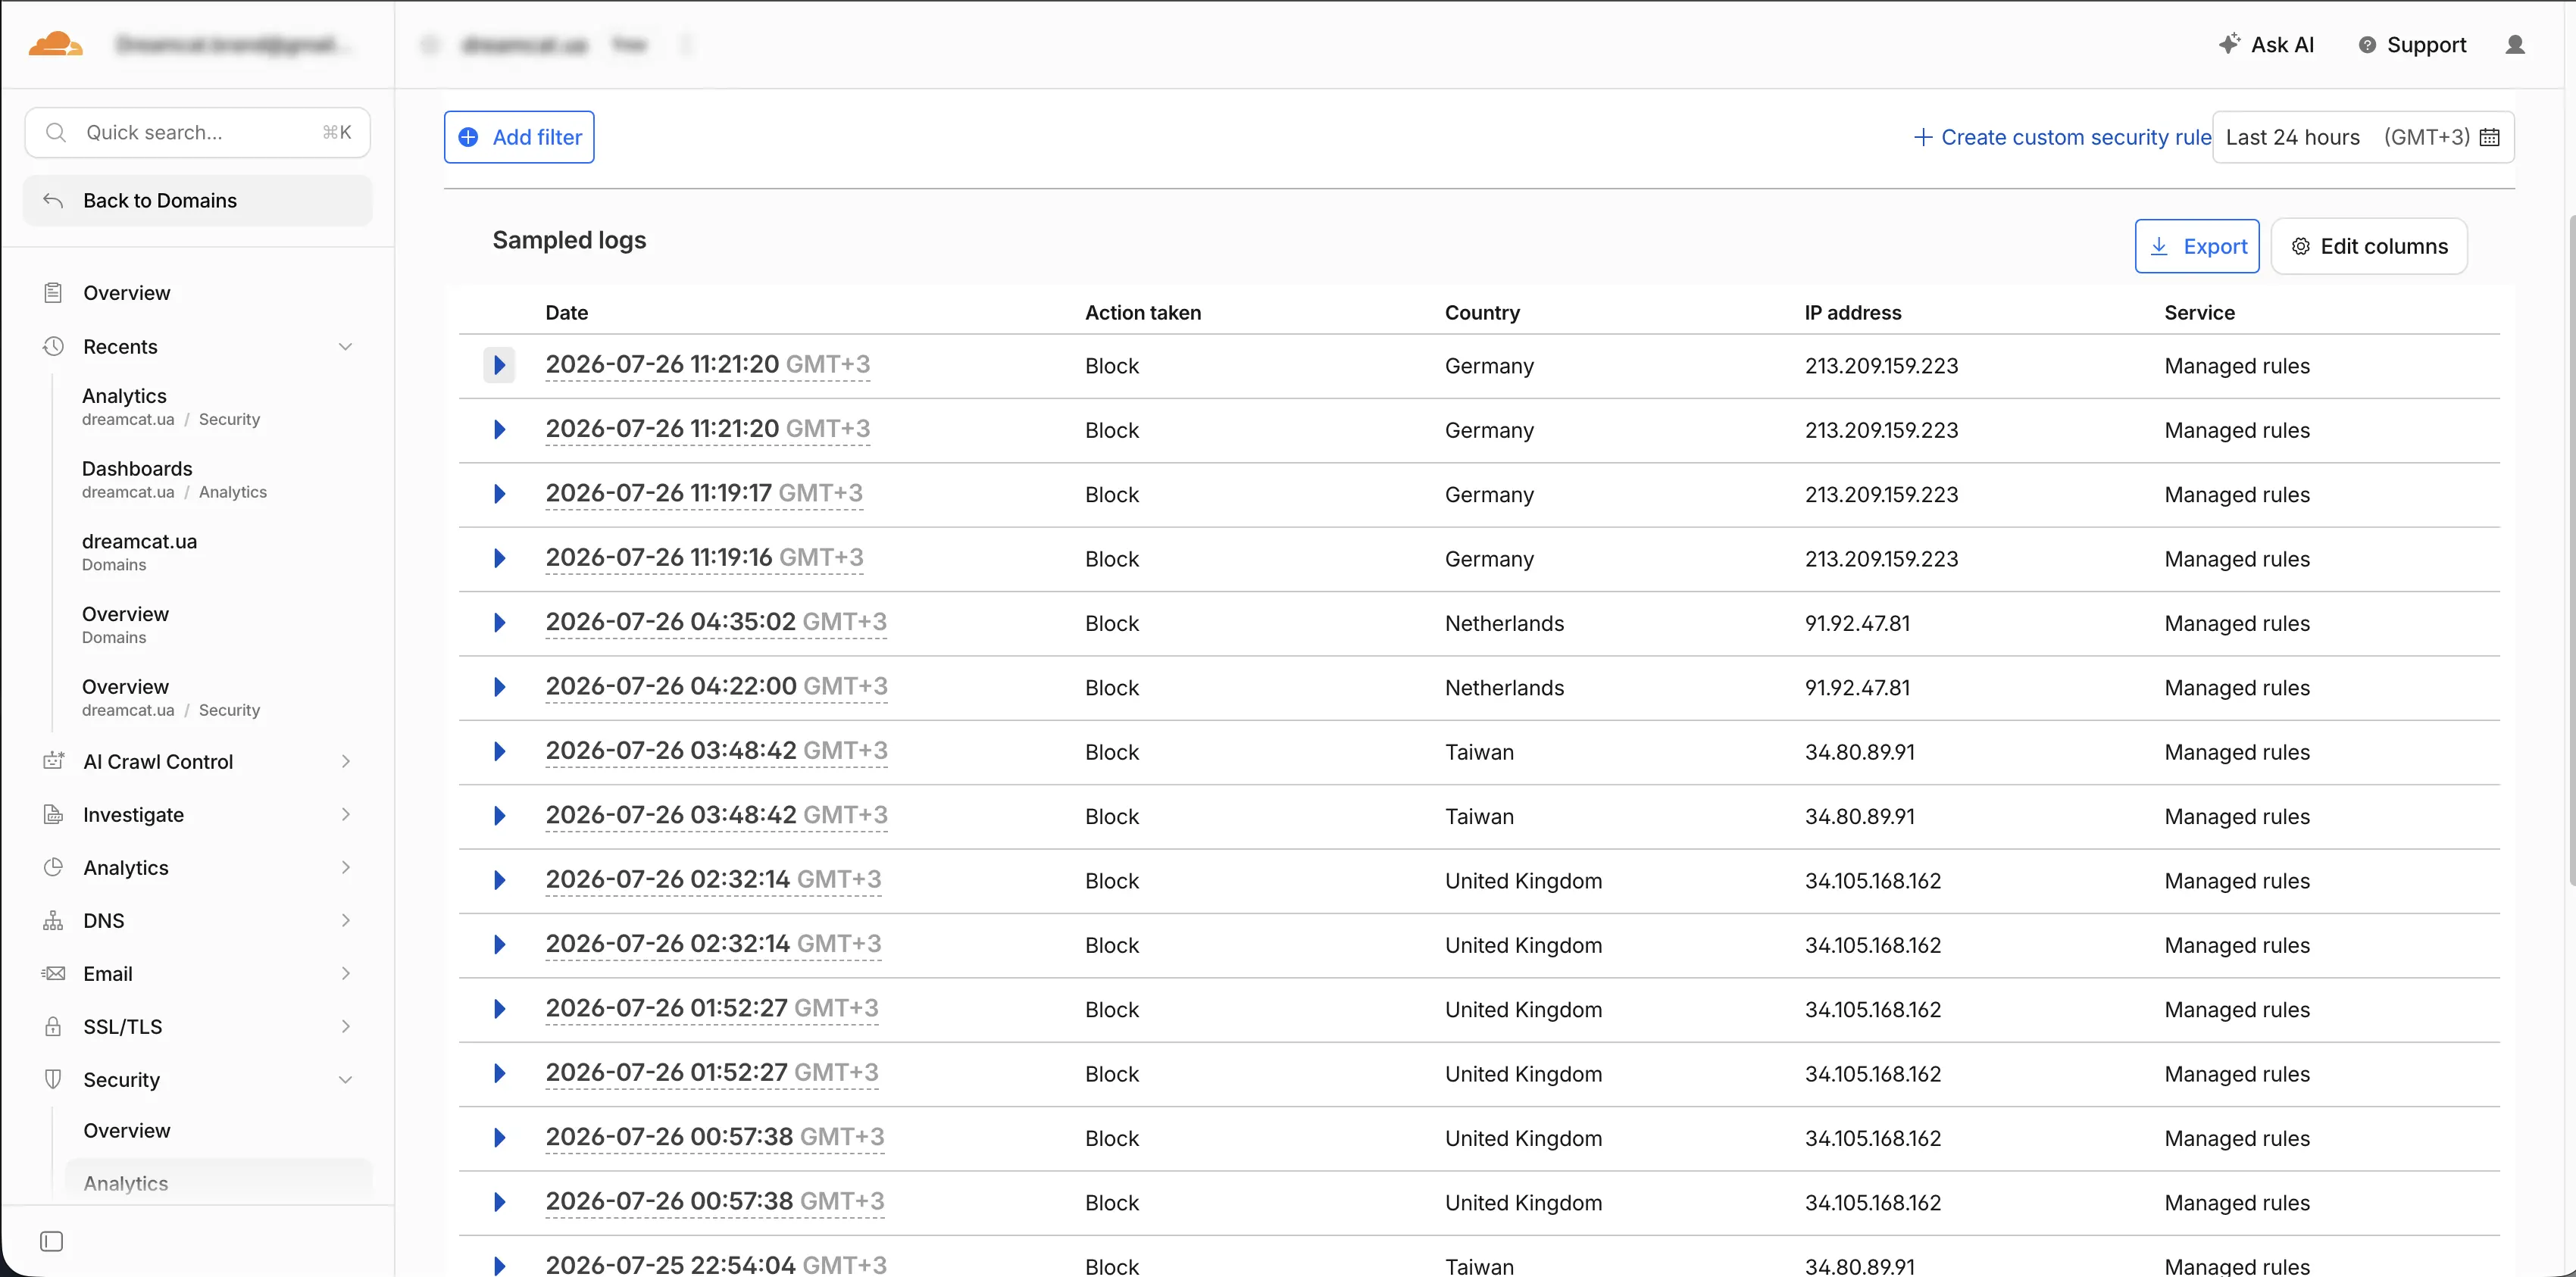
L’enquête a commencé par une analyse détaillée des logs d’accès plutôt que par le simple blocage d’IP individuelles. Les sessions suspectes suivaient des séquences anormalement rapides et répétitives : ouverture du site, visite d’une catégorie, sélection d’une variation produit, ajout au panier puis envoi d’une commande.

Des actions similaires se répétaient depuis différentes adresses IP associées à des réseaux de centres de données. Cela a confirmé qu’il ne s’agissait pas d’un simple spam de formulaire. Le système automatisé pouvait fonctionner dans un environnement proche d’un navigateur et interagir avec l’ensemble du checkout e-commerce.
L’intégration Cloudflare Turnstile a été ajoutée aux points de conversion où l’activité automatisée pouvait créer une commande ou un lead. Le formulaire de commande rapide et les scénarios de checkout vulnérables ont été protégés sans imposer une page de vérification à chaque visiteur.
Chaque jeton Turnstile est validé côté serveur avant qu’une requête protégée soit acceptée. Une limitation de requêtes spécifique aux endpoints ajoute un contrôle supplémentaire contre les soumissions répétées, tandis que le parcours d’achat existant reste disponible pour les clients légitimes.
Schémas de commandes suspects identifiés grâce à l’analyse des logs d’accès
Analytics Cloudflare Turnstile
Analytics Cloudflare Turnstile Un tableau de bord anonymisé montrant l’activité de vérification des formulaires e-commerce protégés.
Checkout e-commerce protégé
Checkout e-commerce protégé Vérification Turnstile intégrée près de l’action finale de commande sans modifier la structure complète du checkout.
Une protection conçue autour de l’ensemble du parcours de commande
Architecture de sécurité

Une protection conçue autour de l’ensemble du parcours de commande

Une protection anti-bot e-commerce fiable ne peut pas dépendre uniquement d’un widget de vérification visible. L’architecture mise en place combine analyse du trafic, vérification dans le navigateur, validation obligatoire côté serveur et contrôle des requêtes au niveau des endpoints.

La protection a été appliquée de manière sélective. Au lieu de vérifier chaque visiteur dès son arrivée sur le site, la vérification intervient uniquement sur les actions susceptibles de créer de fausses commandes, de faux leads ou des données de conversion erronées. Cette approche protège la boutique tout en conservant une navigation et un achat confortables pour les clients légitimes.
Cloudflare configuré comme couche externe de sécurité du site
Activité suspecte analysée à partir des logs d’accès serveur
Soumissions de commande rapide protégées par Turnstile
Protection du checkout appliquée aux scénarios de paiement vulnérables
Jetons de vérification transmis avec la requête d’origine du formulaire
Chaque jeton validé par le backend du site
Requêtes répétées vers les endpoints contrôlées par limitation de débit
Flux de paiement et de livraison existants préservés
Vérification responsive

Intégration Cloudflare Turnstile sur le checkout desktop et mobile

Les formulaires protégés ont été vérifiés sur ordinateur, tablette et mobile. C’était particulièrement important car de nombreuses commandes e-commerce sont finalisées sur smartphone, où un widget de vérification trop large ou un espacement vertical supplémentaire peut masquer le bouton d’achat final.

Le conteneur Turnstile a été intégré de façon responsive afin de rester lisible, de respecter la largeur disponible du formulaire et d’éviter tout défilement horizontal. La vérification reste active lorsque les sections du checkout ou les options de paiement sont mises à jour dynamiquement.

Le résultat est une couche de protection adaptée au mobile qui renforce la sécurité du checkout sans nécessiter une refonte complète de l’interface d’achat.
Intégration Cloudflare Turnstile sur le checkout desktop et mobile
FAQ sur la sécurité Cloudflare

Questions sur Cloudflare Turnstile et la protection anti-bot e-commerce

Ces réponses expliquent le fonctionnement de l’intégration Cloudflare Turnstile, pourquoi la validation côté serveur est nécessaire et comment une boutique en ligne peut réduire les fausses commandes automatisées sans vérifier chaque visiteur.
Qu’est-ce que l’intégration Cloudflare Turnstile ?
L’intégration Cloudflare Turnstile connecte un formulaire du site au système de vérification des visiteurs de Cloudflare. Elle peut protéger le checkout, l’inscription, la connexion, les formulaires de contact et les commandes rapides. Une intégration complète comprend le widget côté navigateur et la validation côté serveur du jeton généré pour chaque soumission protégée.
Cloudflare Turnstile nécessite-t-il une validation côté serveur ?
Oui. La vérification côté navigateur ne suffit pas, car un système automatisé peut tenter d’envoyer directement une requête vers l’endpoint du formulaire. Le backend du site doit transmettre le jeton reçu à Cloudflare pour validation avant d’accepter la requête ou de créer une commande.
Cloudflare Turnstile peut-il empêcher les fausses commandes e-commerce ?
Cloudflare Turnstile peut réduire fortement les fausses commandes générées par des programmes automatisés, surtout lorsqu’il est combiné à une validation côté serveur et à une limitation de requêtes. Il ne peut pas garantir qu’une personne réelle ne soumettra jamais de fausses informations ; une surveillance supplémentaire peut donc rester pertinente pour les transactions à risque élevé.
Comment protéger un site contre les bots sans bloquer les vrais utilisateurs ?
L’approche la plus pratique consiste à protéger les actions que les bots cherchent à exploiter plutôt qu’à vérifier chaque visiteur. Turnstile peut être ajouté aux formulaires de commande, checkout, inscription ou contact tout en laissant la navigation normale dans les produits accessible. La validation côté serveur et une limitation de requêtes ciblée apportent une protection supplémentaire.
Cloudflare Pro est-il nécessaire pour protéger un site e-commerce contre les bots ?
Pas dans tous les cas. Cloudflare Turnstile et plusieurs contrôles de sécurité utiles peuvent être utilisés sans souscrire au plan Pro. Le choix du plan dépend du type d’attaque, du volume de trafic, des besoins de limitation de requêtes et de la nécessité éventuelle de fonctions avancées de Web Application Firewall.
La protection anti-bot Cloudflare peut-elle affecter le SEO ou les intégrations de paiement ?
Une solution correctement configurée doit protéger les actions de conversion sans bloquer les robots de recherche vérifiés ni perturber la navigation normale dans les produits. Les callbacks de paiement, intégrations de livraison, requêtes analytics et autres endpoints essentiels doivent être vérifiés et testés avant l’activation des règles de sécurité.
Les bots peuvent-ils contourner Cloudflare Turnstile ?
Aucune protection anti-bot ne peut garantir le blocage de toutes les tentatives automatisées ou assistées manuellement. Turnstile rend les soumissions automatisées plus difficiles, tandis que la validation côté serveur empêche les requêtes directes vers les endpoints de contourner le widget visible. La limitation de requêtes, la surveillance des logs d’accès et l’ajustement des règles renforcent la protection lorsque les schémas d’attaque évoluent.
Des bots créent-ils de fausses commandes ou de faux leads sur votre site ?
Protégez votre site et vos données de conversion

Des bots créent-ils de fausses commandes ou de faux leads sur votre site ?

Web Fly peut analyser l’activité suspecte de votre site, identifier comment les soumissions automatisées atteignent vos formulaires et mettre en place une protection Cloudflare ciblée sans ajouter d’obstacles inutiles pour les clients légitimes. Les services peuvent inclure l’analyse des logs d’accès, l’intégration Cloudflare Turnstile, la limitation de requêtes et une validation côté serveur adaptée à la plateforme.

Choisissez votre moyen de contact

Partager :