


projects /
Usuwanie malware z WordPressa i odzyskiwanie strony
Usuwanie malware z WordPressa i odzyskiwanie strony
Klient
Emergency Locksmith
Data
Aug 01, 2026
Case study reakcji na incydent bezpieczeństwa WordPress
Usuwanie malware z WordPressa i odzyskiwanie zhakowanej strony
Strona firmowa została przejęta przez krytyczną lukę w zainstalowanej wersji WordPressa. Pierwszym widocznym ostrzeżeniem był złośliwy plugin zgłoszony przez hosting, ale incydent wykraczał poza jeden plik i jedną stronę. Konieczne było pełne dochodzenie dotyczące usuwania malware z WordPressa, aby ustalić sposób uzyskania dostępu, sprawdzić, czy pozostały mechanizmy utrzymania dostępu, oraz określić, jak infekcja dotarła do innych katalogów document root na tym samym koncie hostingowym.
Reakcja obejmowała analizę logów dostępu, identyfikację malware, porównanie hashy plików, skanowanie całego konta, izolację zagrożenia oraz czyste odzyskanie strony. Pierwotny punkt wejścia potwierdzono bez ujawniania klienta, domeny, adresów IP, danych logowania ani innych informacji identyfikujących.
Reakcja obejmowała analizę logów dostępu, identyfikację malware, porównanie hashy plików, skanowanie całego konta, izolację zagrożenia oraz czyste odzyskanie strony. Pierwotny punkt wejścia potwierdzono bez ujawniania klienta, domeny, adresów IP, danych logowania ani innych informacji identyfikujących.
Klient:
Poufna firma usługowa
Incident:
Przejęcie WordPressa i rozprzestrzenienie malware między stronami
Usługa:
Usuwanie malware z WordPressa i reakcja na incydent
Środowisko:
WordPress i wiele stron na współdzielonym hostingu
Odzyskanie:
Czysta odbudowa bez przejętego CMS
Privacy:
Wszystkie informacje identyfikujące zanonimizowano
Problem był większy niż jeden zainfekowany plugin
Dostawca hostingu wykrył podejrzany plik PHP w katalogu pluginu WordPressa. Jego kod udostępniał polecenia administracyjne, dostęp do konfiguracji, zbieranie tokenów, dowolne operacje na plikach, wstrzykiwanie kodu i możliwość zdalnego wykonywania poleceń. Nazwa i opis pluginu miały wyglądać niewinnie, jednak jego zachowanie odpowiadało pełnemu webshellowi.
Proste usunięcie pliku i ponowne skanowanie nie wystarczało. W różnych dniach pojawiały się kolejne katalogi pluginów o losowych nazwach, a identyczny backdoor PHP znaleziono na wielu stronach należących do tego samego konta hostingowego. Wskazywało to na utrzymanie dostępu i rozprzestrzenienie boczne, a nie pojedynczy zainfekowany plik.
Proste usunięcie pliku i ponowne skanowanie nie wystarczało. W różnych dniach pojawiały się kolejne katalogi pluginów o losowych nazwach, a identyczny backdoor PHP znaleziono na wielu stronach należących do tego samego konta hostingowego. Wskazywało to na utrzymanie dostępu i rozprzestrzenienie boczne, a nie pojedynczy zainfekowany plik.
Główne cele reakcji na incydent
Zachować podejrzane pliki przed usunięciem aktywnego malware
Zidentyfikować pierwotny wektor ataku na WordPress
Odtworzyć oś czasu przejęcia na podstawie logów dostępu serwera
Ustalić, czy wykorzystano dane dostępowe FTP lub SSH
Znaleźć identyczne backdoory na wszystkich stronach konta
Odizolować wykonywalne malware, zanim zostanie ponownie uruchomione
Odzyskać zaatakowaną stronę z czystej bazy kodu
Opracować praktyczny plan hardeningu bezpieczeństwa WordPress
Analiza logów dostępu potwierdziła pierwotną ścieżkę ataku
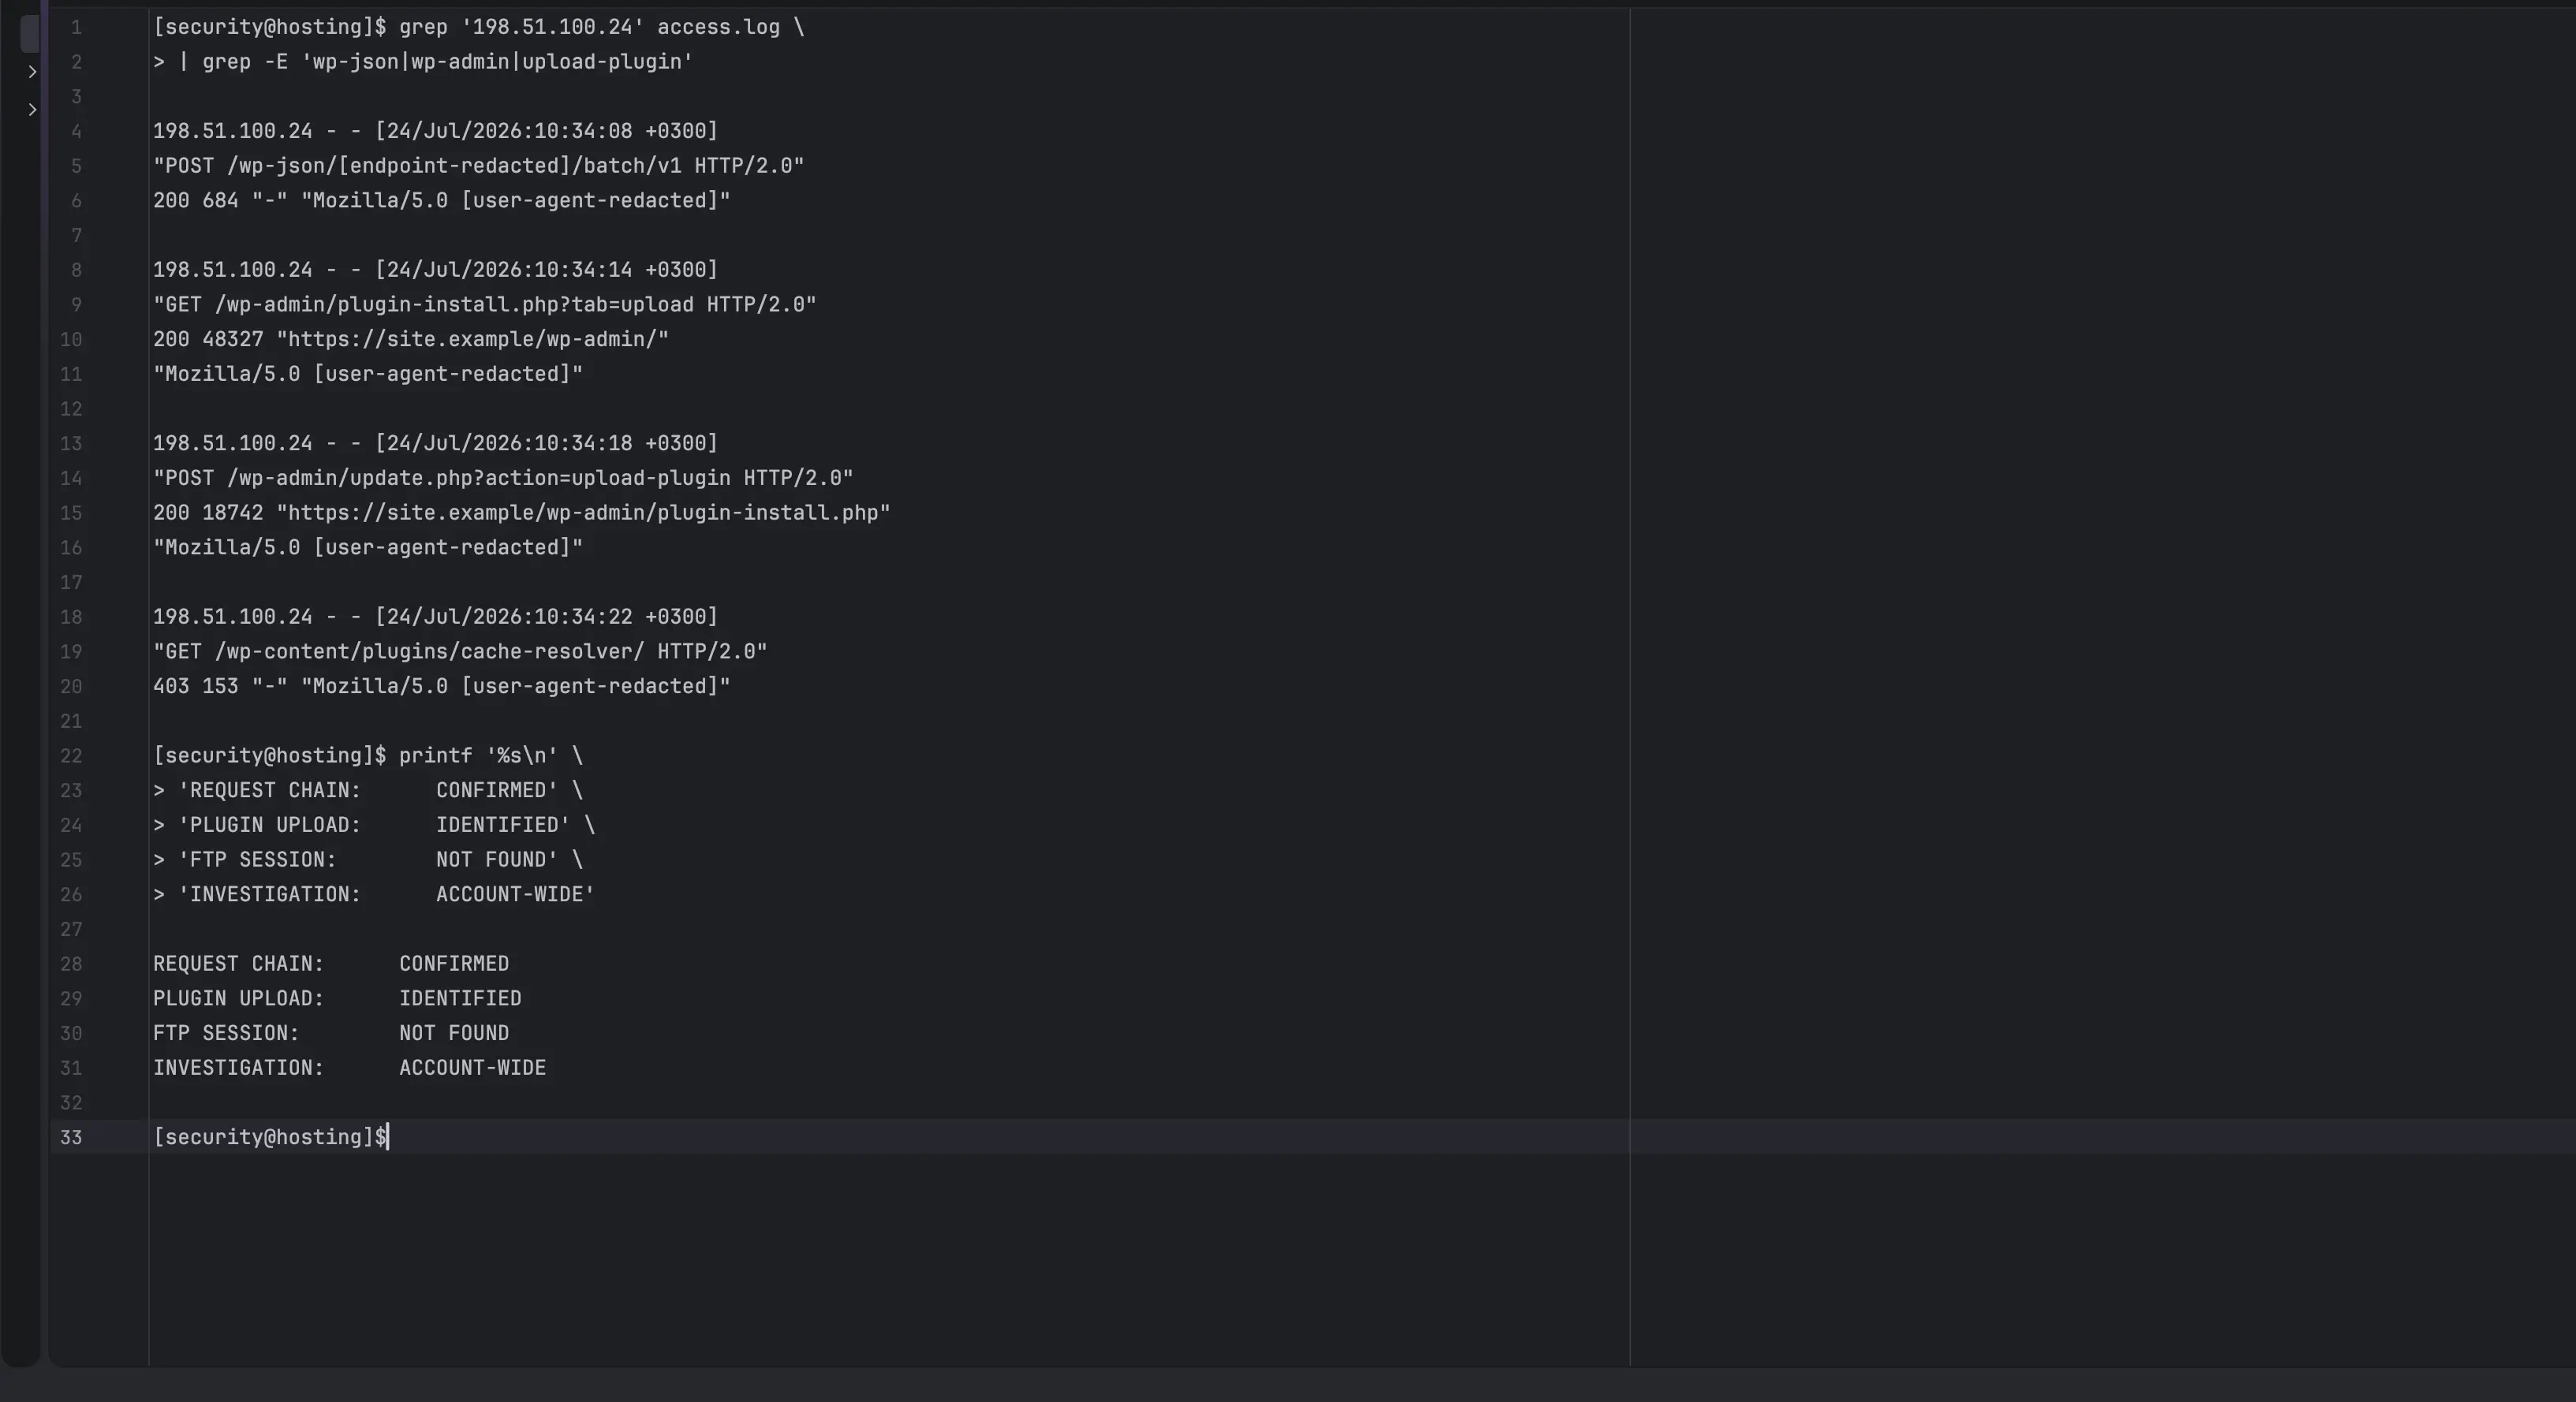
Dochodzenie rozpoczęto od surowych logów dostępu serwera WWW zamiast zakładać słabe hasła lub nieaktualne pluginy. Powtarzalna sekwencja żądań HTTP ujawniła pełną ścieżkę włamania. Zewnętrzny host wysyłał żądania do podatnego endpointu zbiorczego WordPress REST, dotarł do procesu administracyjnego, otworzył ekran wysyłania pluginu i w ciągu kilku sekund przesłał plugin.
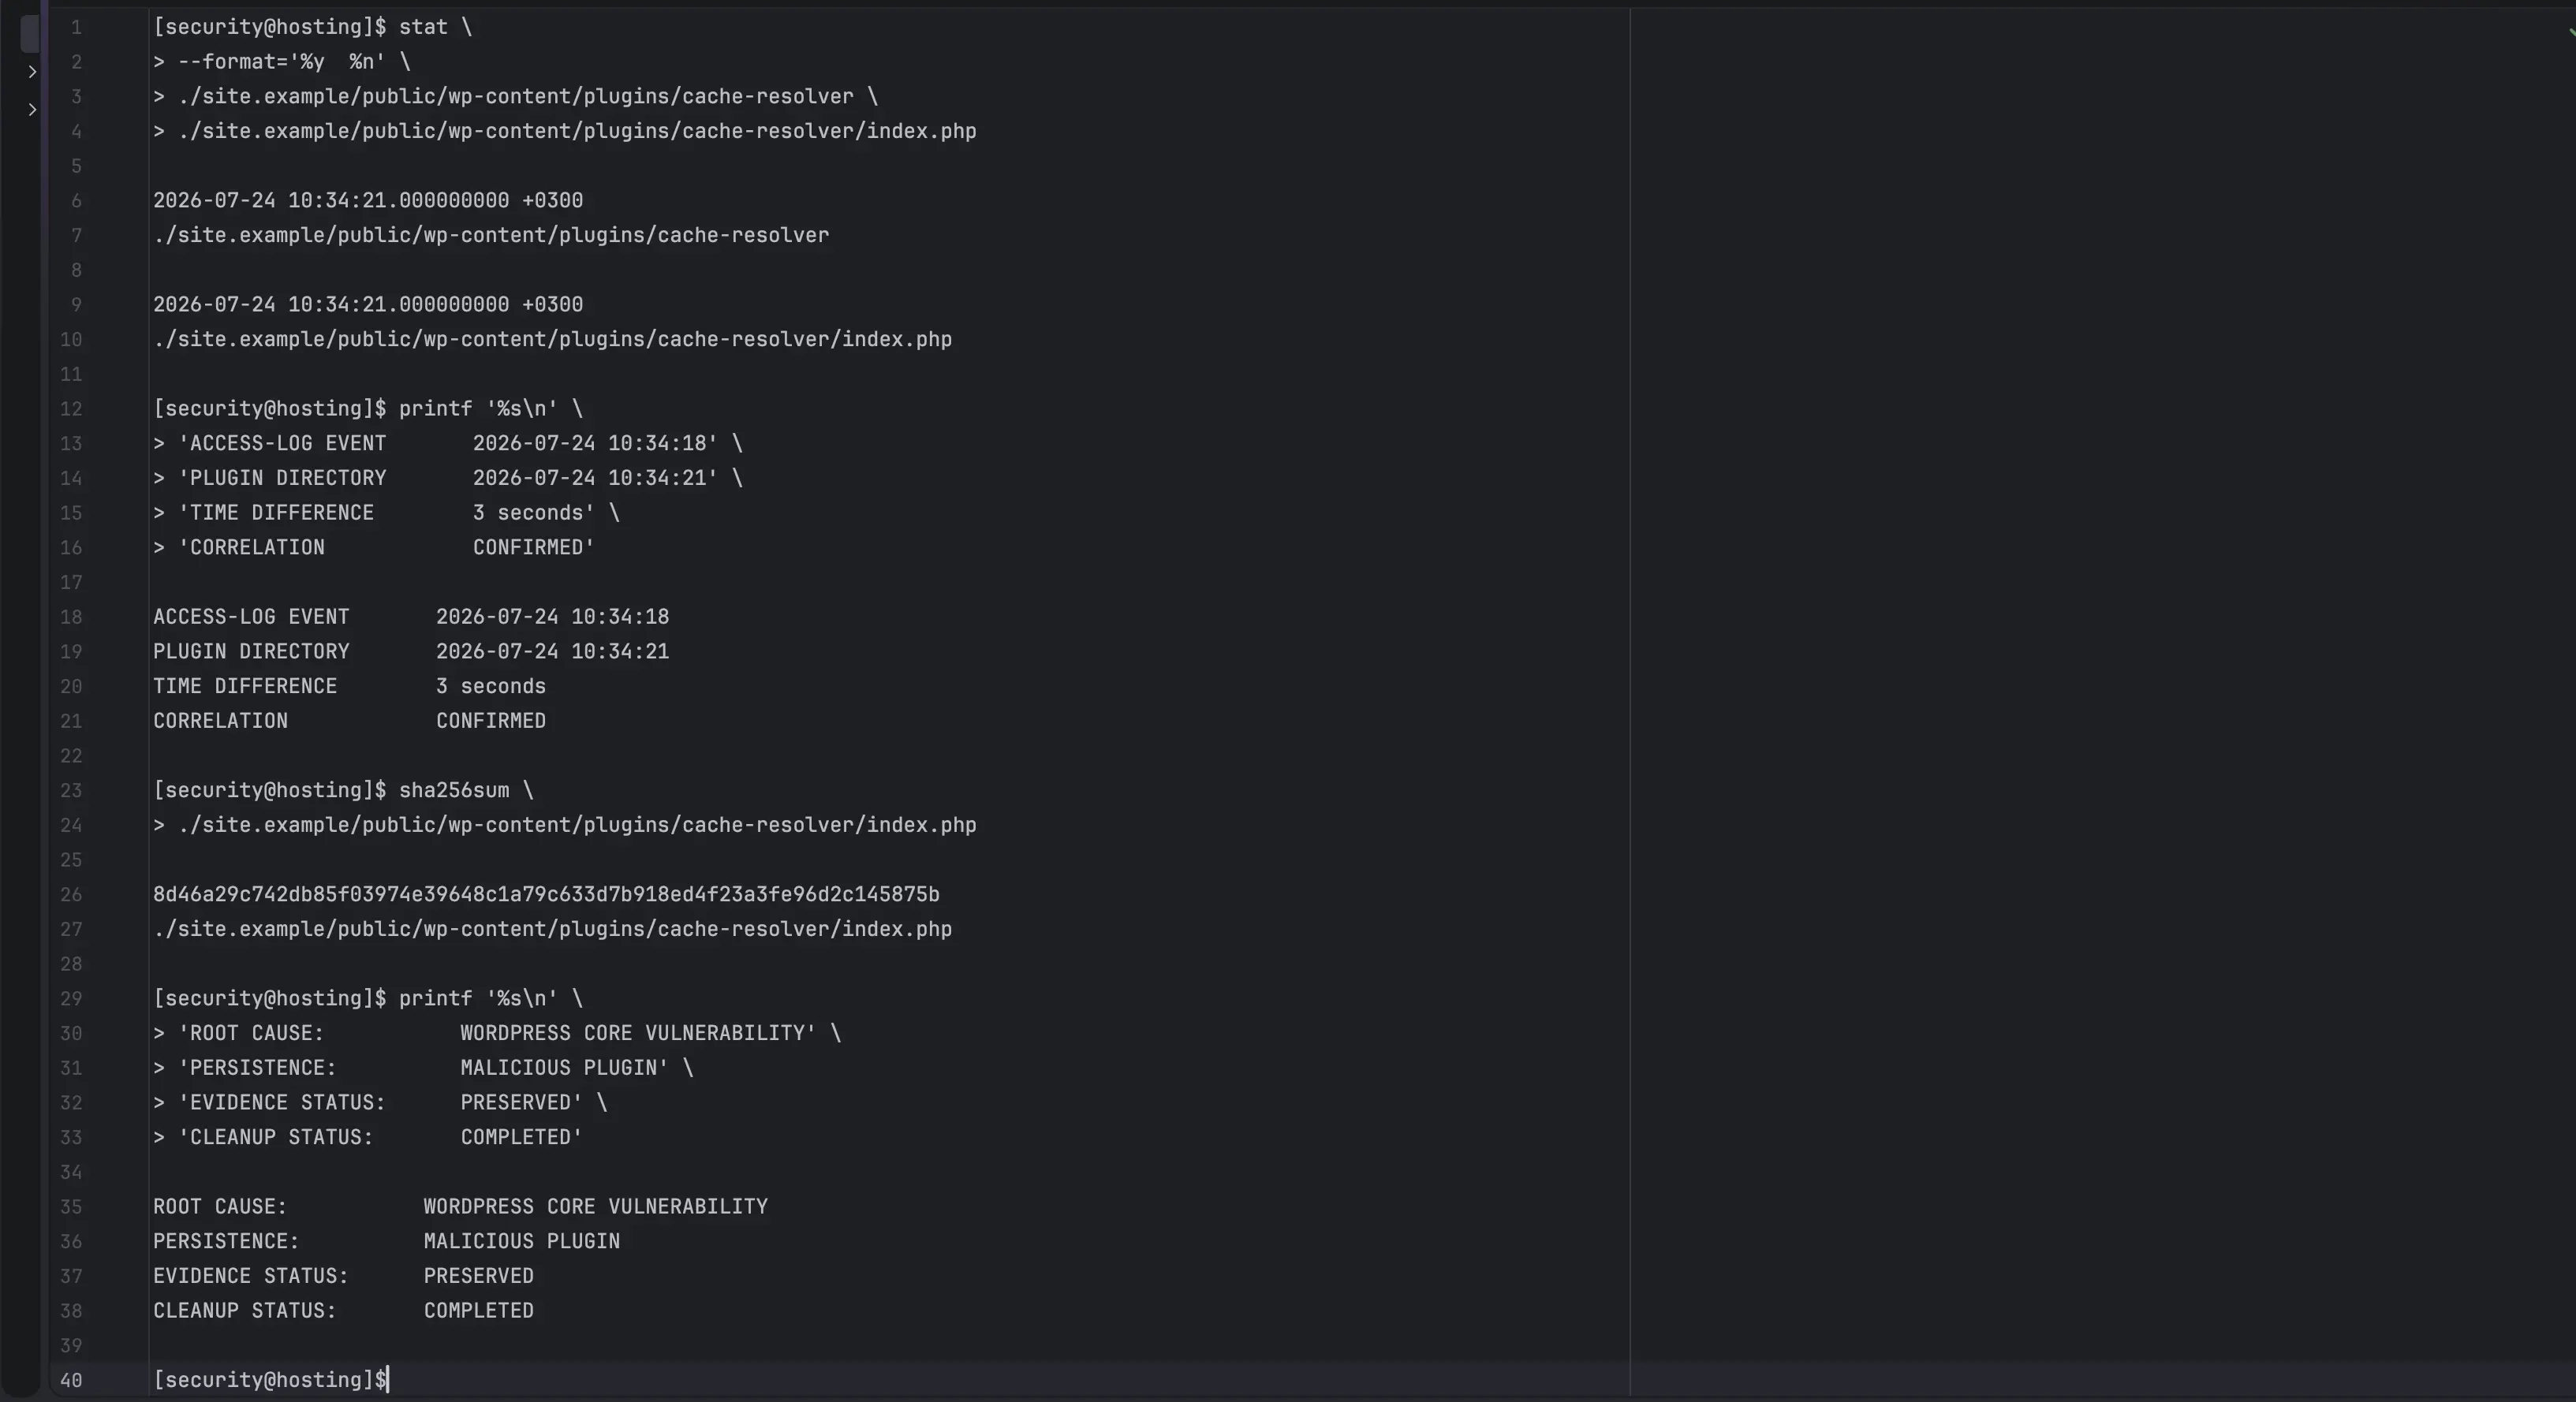
Znacznik czasu tego uploadu odpowiadał momentowi utworzenia katalogu złośliwego pluginu. Ta sama sekwencja żądań pojawiła się ponownie kilka dni później, a jej czas pokrywał się z drugim złośliwym pluginem. Ta korelacja stanowiła mocniejszy dowód niż sama sygnatura antywirusa: logi serwera dokumentowały sposób wejścia atakującego, a metadane systemu plików pokazywały, co zostało utworzone bezpośrednio później.
Znacznik czasu tego uploadu odpowiadał momentowi utworzenia katalogu złośliwego pluginu. Ta sama sekwencja żądań pojawiła się ponownie kilka dni później, a jej czas pokrywał się z drugim złośliwym pluginem. Ta korelacja stanowiła mocniejszy dowód niż sama sygnatura antywirusa: logi serwera dokumentowały sposób wejścia atakującego, a metadane systemu plików pokazywały, co zostało utworzone bezpośrednio później.
Zainstalowana wersja WordPressa była podatna na krytyczną lukę w core, umożliwiającą zdalne wykonanie kodu. Wyjaśniało to, dlaczego nie była potrzebna udana sesja FTP i dlaczego sama zmiana hasła administratora WordPressa nie usuwała pierwotnego ryzyka.
Analiza oddzieliła niepowiązane próby logowania od żądań, które doprowadziły do skutecznego administracyjnego uploadu pluginu. Ustalono także najwcześniejszą znaną próbę wykorzystania luki oraz późniejsze okna przejęcia używane do utrzymania dostępu.
Krytyczna luka w core WordPressa zidentyfikowana jako punkt wejścia
Żądania exploita skorelowane ze znacznikami czasu złośliwych pluginów
Skuteczne działania uploadu pluginu odseparowane od zwykłego ruchu
Brak dowodów wspierających początkowy dostęp przez FTP
Konsekwencja: jedna podatna strona wpłynęła na większe konto hostingowe
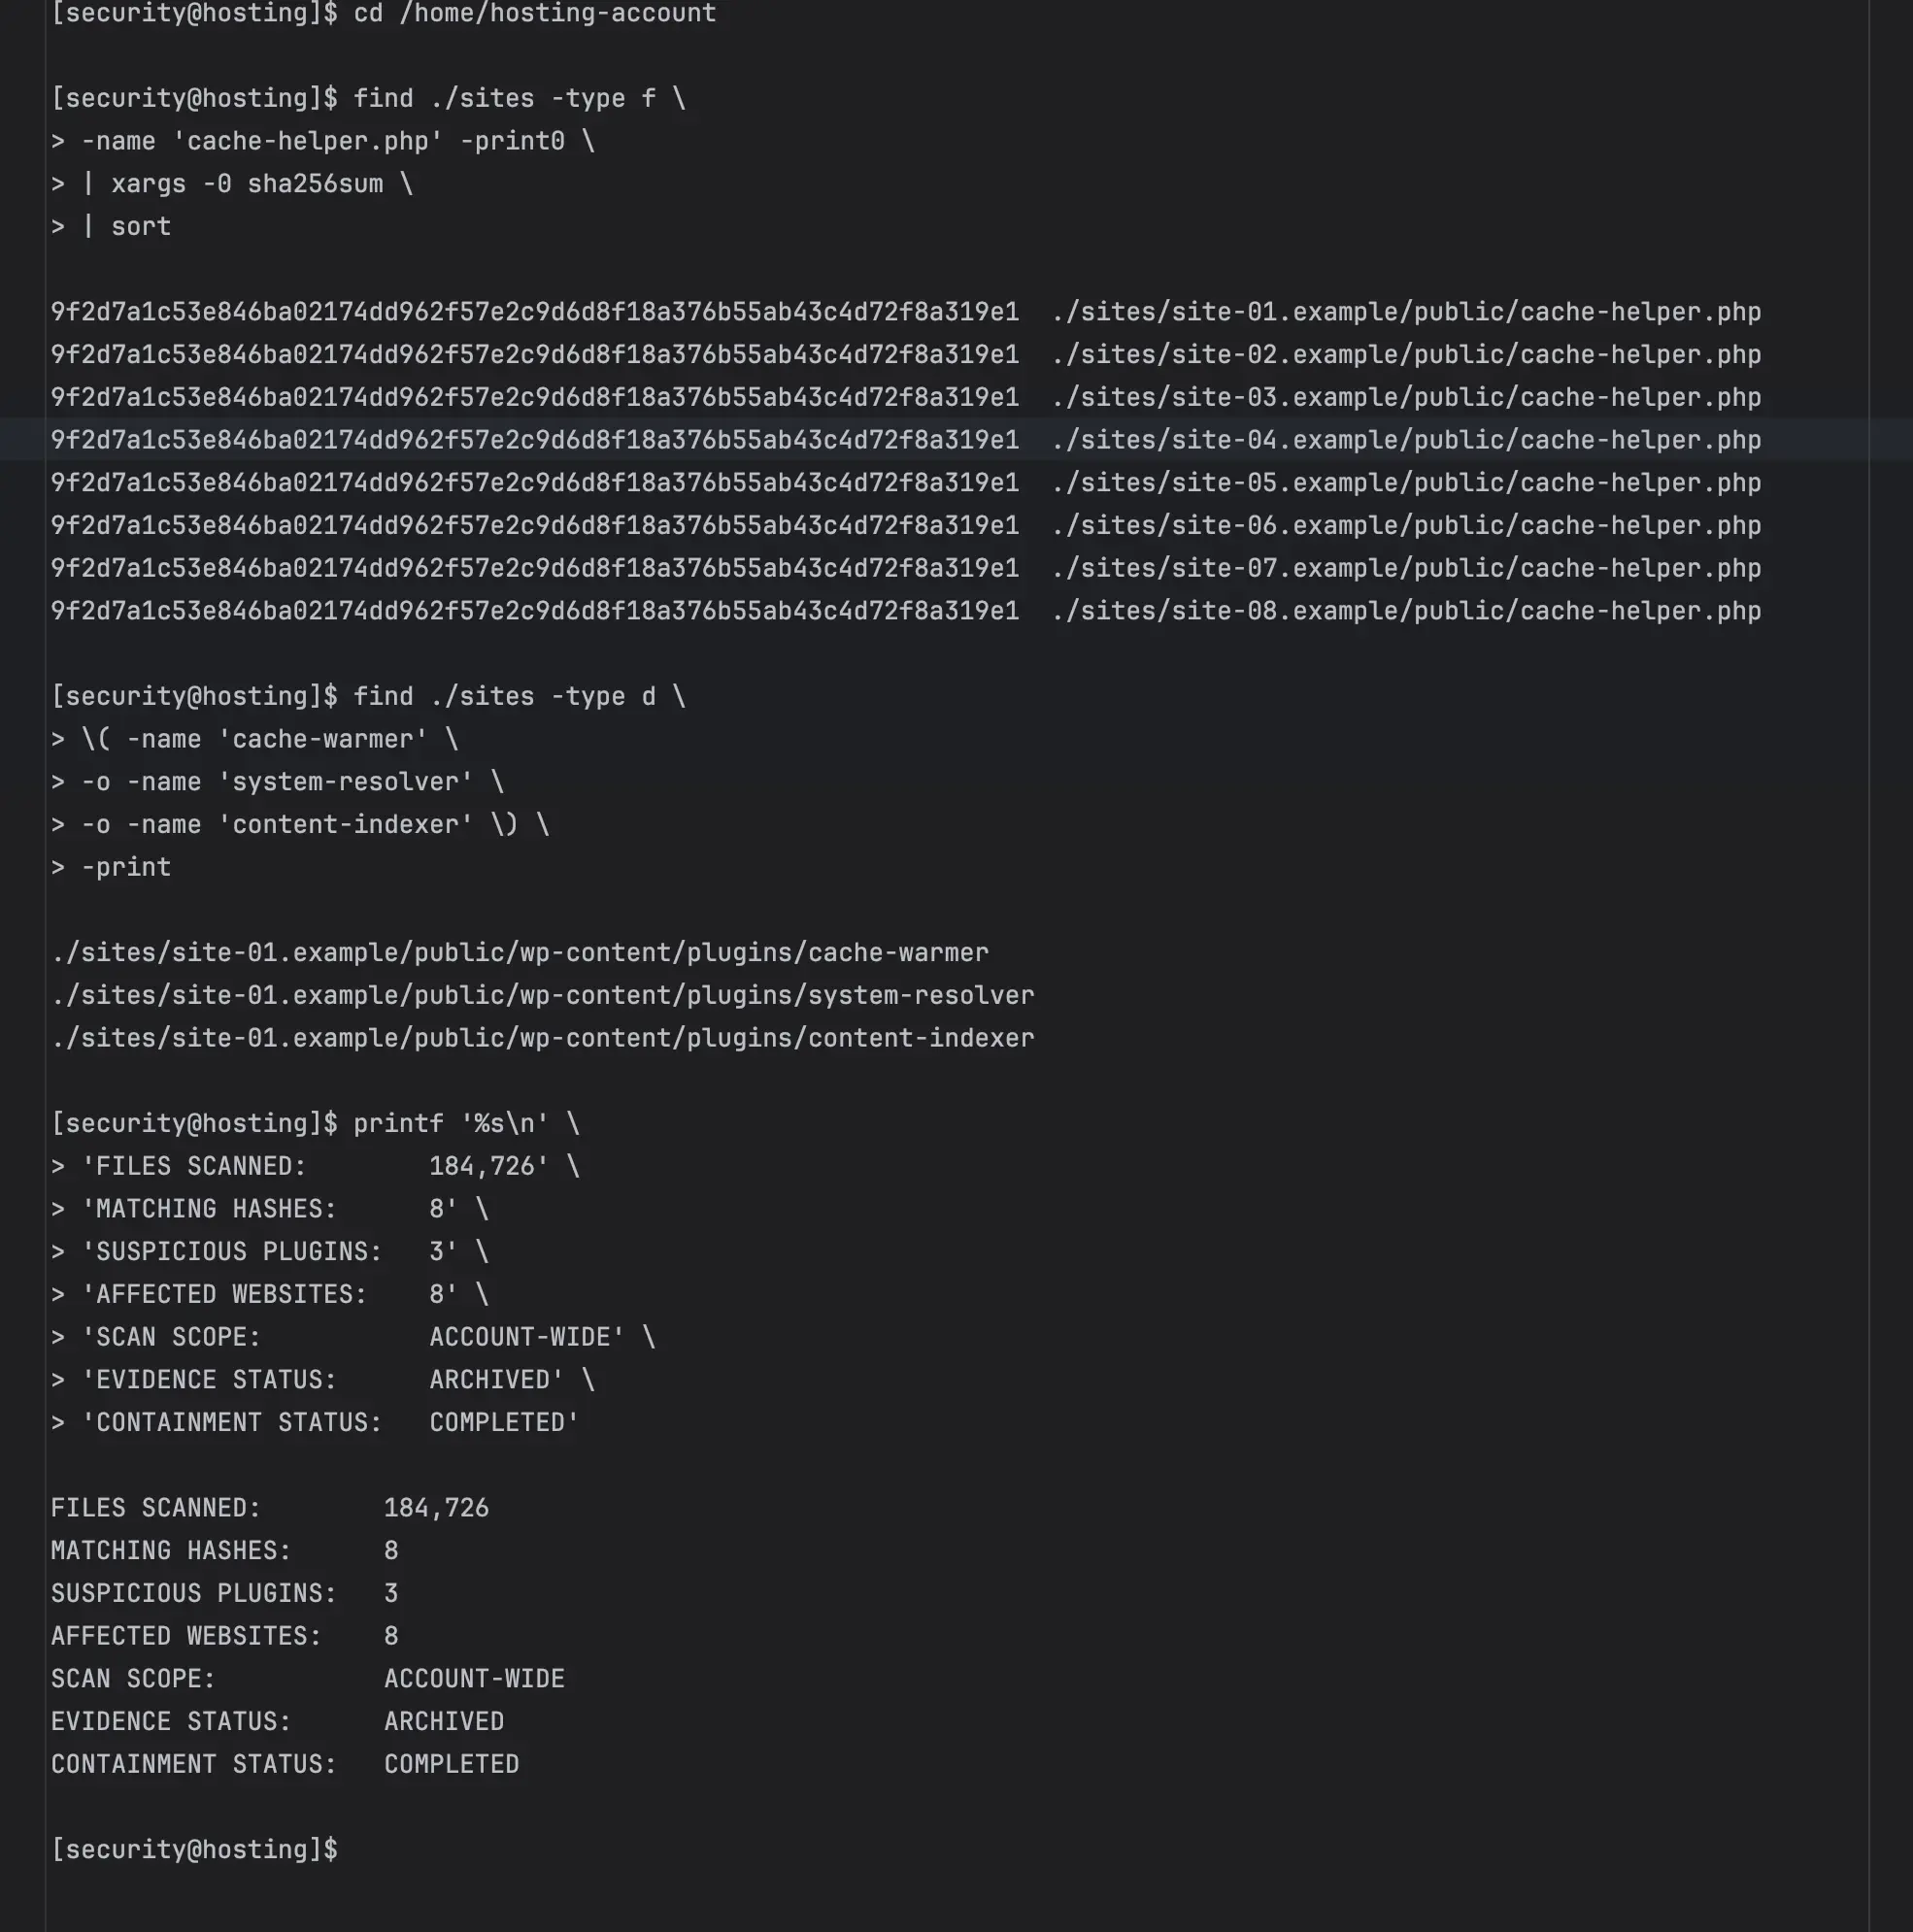
Przejęty proces WordPressa działał pod tym samym użytkownikiem systemowym co inne strony na koncie. Ponieważ ich katalogi document root miały wspólnego właściciela w systemie plików, złośliwy PHP mógł zapisywać kopie backdoora poza pierwotną stroną. Identyczne hashe plików potwierdziły wdrożenie tego samego payloadu na wielu domenach i typach aplikacji.
Zmieniło to zakres projektu. Usuwania malware ze strony nie można było ograniczyć do pierwszej instalacji WordPressa. Każdy document root WordPressa, Laravela i samodzielnego PHP należało traktować jako potencjalnie narażony do czasu sprawdzenia. Dane dostępowe zapisane w plikach konfiguracyjnych również należało uznać za zagrożone, ponieważ webshell posiadał funkcje odczytu plików i wyszukiwania konfiguracji.
Zmieniło to zakres projektu. Usuwania malware ze strony nie można było ograniczyć do pierwszej instalacji WordPressa. Każdy document root WordPressa, Laravela i samodzielnego PHP należało traktować jako potencjalnie narażony do czasu sprawdzenia. Dane dostępowe zapisane w plikach konfiguracyjnych również należało uznać za zagrożone, ponieważ webshell posiadał funkcje odczytu plików i wyszukiwania konfiguracji.
Ryzyka wynikające z przejęcia
Trwały dostęp przez podszywające się pluginy WordPress
Identyczne backdoory skopiowane do niezależnych stron
Możliwa ekspozycja danych dostępowych do bazy danych i SMTP
Możliwy dostęp do konfiguracji aplikacji i tokenów API
Ponowna infekcja po usunięciu wyłącznie pliku wykrytego przez antywirusa
Nieautoryzowana poczta lub zewnętrzna aktywność sieciowa z PHP
Ostrzeżenia wyszukiwarek, przekierowania, strony spamowe lub szkody reputacyjne
Utrata zaufania do kopii zapasowych utworzonych po pierwotnym naruszeniu
Usuwanie malware z WordPressa i izolacja na całym koncie
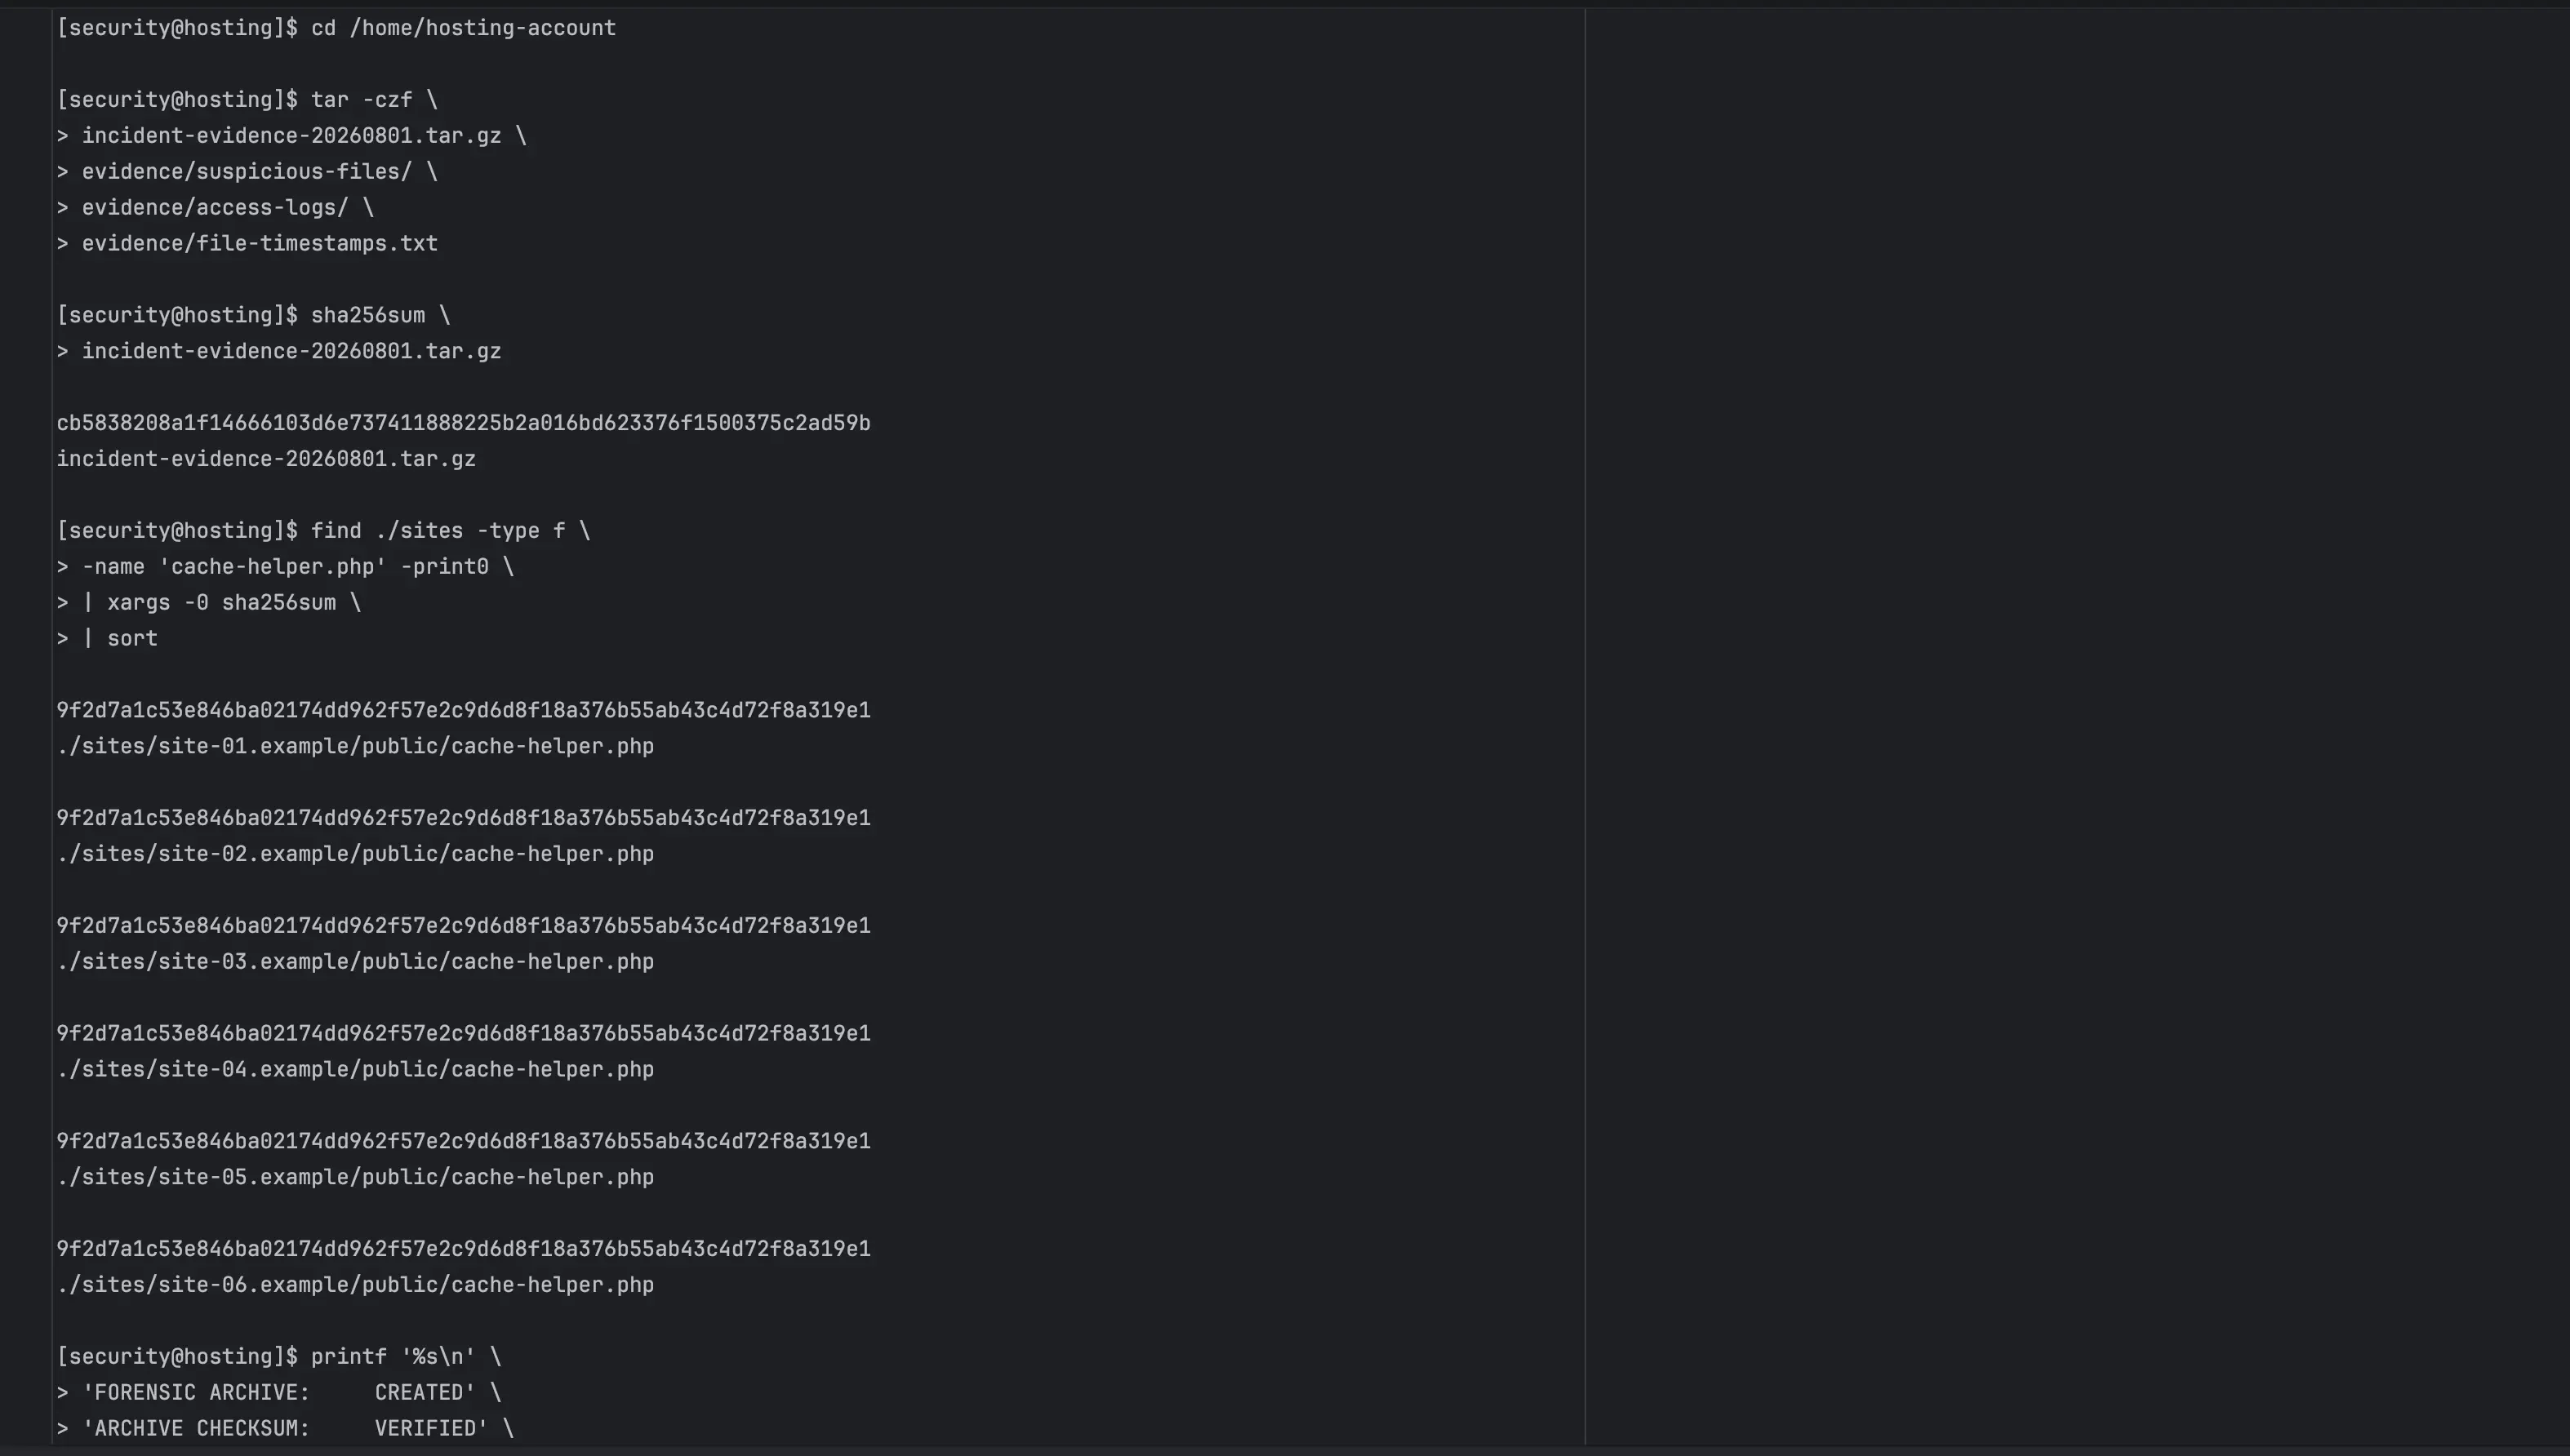
Przed usunięciem podejrzane pliki zachowano w kontrolowanym archiwum i obliczono ich hashe, aby dochodzenie miało weryfikowalny zapis. Następnie na całym koncie hostingowym wyszukano znane złośliwe nazwy plików, losowo nazwane katalogi pluginów, pasujące sygnatury treści, zaciemnione wzorce PHP oraz identyczne hashe.
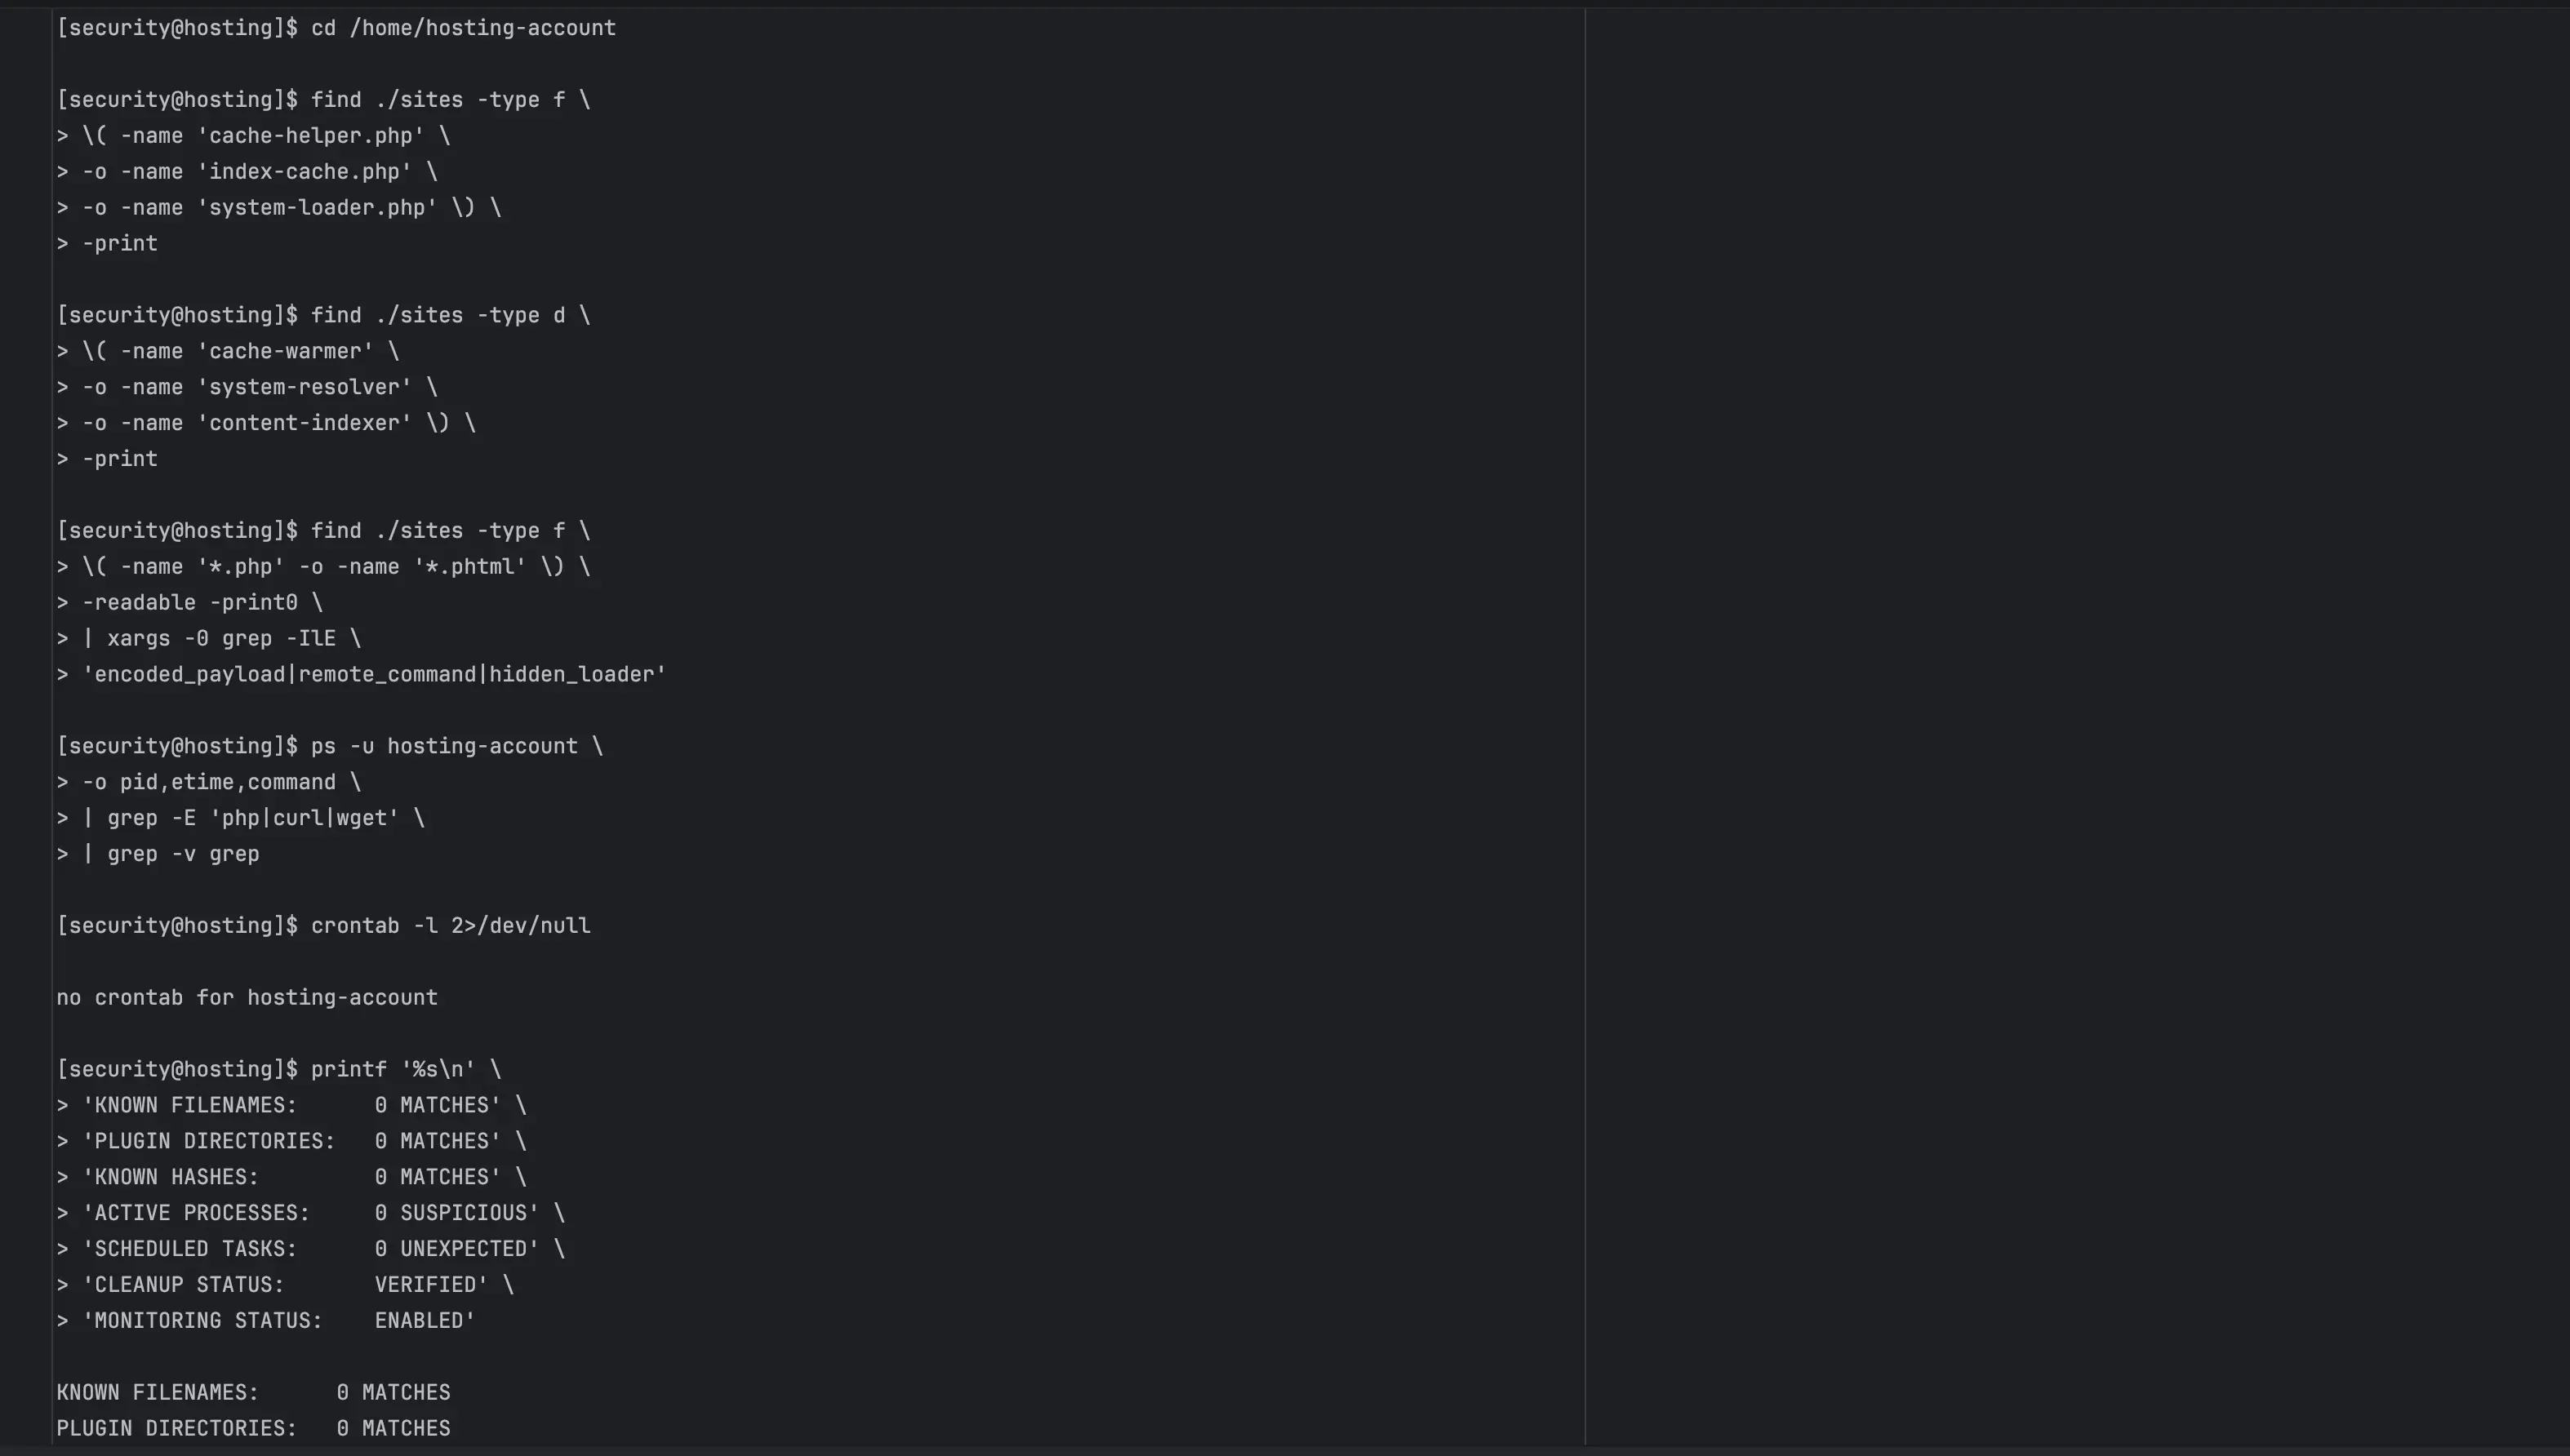
W trakcie dochodzenia ograniczono możliwość wykonywania potwierdzonego malware. Po zabezpieczeniu archiwum dowodowego usunięto złośliwe katalogi pluginów, skopiowane backdoory i dodatkowe zainfekowane pliki PHP. Drugie wyszukiwanie potwierdziło, że znane nazwy plików i katalogów nie były już obecne.
W trakcie dochodzenia ograniczono możliwość wykonywania potwierdzonego malware. Po zabezpieczeniu archiwum dowodowego usunięto złośliwe katalogi pluginów, skopiowane backdoory i dodatkowe zainfekowane pliki PHP. Drugie wyszukiwanie potwierdziło, że znane nazwy plików i katalogów nie były już obecne.
Reakcja nie opierała się na pojedynczym wyniku antywirusa. Ręczna inspekcja kodu ujawniła fałszywe nagłówki pluginów, zakodowane manifesty payloadów, dekodowanie oparte na XOR, logikę wykonywania poleceń oraz mechanizmy utrzymywania dostępu, które mogły zostać pominięte przez ogólne wyszukiwanie słów kluczowych.
Uruchomione procesy potraktowano jako element izolacji, ponieważ usunięcie pliku nie zatrzymuje kodu już załadowanego do pamięci. Usunięto użytkowników FTP, klucze SSH wygenerowane przez system zweryfikowano z dostawcą hostingu, a interfejsy zadań harmonogramu sprawdzono pod kątem nieoczekiwanych zadań.
Archiwum śledcze utworzone przed destrukcyjnym czyszczeniem
Hashe SHA-256 wykorzystane do odnalezienia identycznych kopii malware
Usunięte złośliwe katalogi pluginów o losowych nazwach
Znane backdoory usunięte z wielu katalogów document root
Czyste odzyskanie strony bez przywracania podatnej instalacji
Pierwotnie przejęta strona nie wymagała już WordPressa do realizacji swoich celów biznesowych. Zamiast przywracać ten sam CMS, zestaw pluginów i powierzchnię ataku, stronę odbudowano jako lekką samodzielną implementację z czystej bazy kodu. Zachowano publiczne treści i elementy konwersji bez przenoszenia przejętego core WordPressa, katalogów pluginów ani plików motywu.
Takie podejście zmniejszyło bezpośrednią powierzchnię ataku i pozwoliło uniknąć importu nieznanych mechanizmów utrzymania dostępu z niedawnej kopii zapasowej. Inne dynamiczne strony nadal wymagały osobnej weryfikacji, ponieważ czyste zastąpienie jednej witryny nie dowodzi bezpieczeństwa każdej sąsiedniej aplikacji.
Takie podejście zmniejszyło bezpośrednią powierzchnię ataku i pozwoliło uniknąć importu nieznanych mechanizmów utrzymania dostępu z niedawnej kopii zapasowej. Inne dynamiczne strony nadal wymagały osobnej weryfikacji, ponieważ czyste zastąpienie jednej witryny nie dowodzi bezpieczeństwa każdej sąsiedniej aplikacji.
Tam, gdzie WordPress pozostaje potrzebny, metoda odzyskiwania jest inna: instalacja czystego aktualnego core, ponowna instalacja motywów i pluginów z zaufanych źródeł, kontrola uploadów i bazy danych, przegląd administratorów i haseł aplikacji, unieważnienie sesji oraz rotacja ujawnionych danych dostępowych po oczyszczeniu środowiska.
Aplikacje Laravel i niestandardowe PHP wymagają czystego wdrożenia z zaufanych repozytoriów, ponownej instalacji zależności na podstawie plików lock, przeglądu katalogów publicznych i zapisywalnych oraz rotacji sekretów zapisanych w konfiguracji środowiska.
Przejęta instalacja WordPressa usunięta z głównej strony
Krytyczne treści biznesowe odbudowane z czystej bazy kodu
Nie wykorzystano ponownie zainfekowanego core, pluginów ani plików motywu
Niedawne kopie zapasowe traktowane jako niezaufane do czasu inspekcji
Odzyskiwanie WordPressa oddzielone od odzyskiwania Laravela
Rotacja danych dostępowych zaplanowana po czyszczeniu
Skanowanie kontrolne uwzględnione w procesie odzyskiwania
Hardening bezpieczeństwa WordPress po usunięciu malware
Usunięcie malware z WordPressa usuwa znaną infekcję, ale nie zapobiega automatycznie kolejnemu przejęciu. Plan hardeningu oparto więc na izolacji, zasadzie najmniejszych uprawnień, aktualizacjach oprogramowania, ograniczeniu administracji i ciągłym monitoringu.
Najważniejszym wnioskiem architektonicznym było to, że kontrole na poziomie PHP nie są równoważne rzeczywistej izolacji stron. Ograniczenia takie jak open_basedir i wyłączone funkcje wykonywania poleceń mogą ograniczać ruch boczny, ale strony korzystające z tego samego użytkownika systemowego hostingu nadal współdzielą większą granicę bezpieczeństwa. Osobne konta hostingowe lub użytkownicy systemowi zapewniają silniejszą izolację.
Najważniejszym wnioskiem architektonicznym było to, że kontrole na poziomie PHP nie są równoważne rzeczywistej izolacji stron. Ograniczenia takie jak open_basedir i wyłączone funkcje wykonywania poleceń mogą ograniczać ruch boczny, ale strony korzystające z tego samego użytkownika systemowego hostingu nadal współdzielą większą granicę bezpieczeństwa. Osobne konta hostingowe lub użytkownicy systemowi zapewniają silniejszą izolację.
Zalecane zabezpieczenia po incydencie
Zaktualizować każdą instalację WordPressa przed ponownym udostępnieniem publicznym
Ponownie instalować pluginy i motywy wyłącznie z zaufanych źródeł
Włączyć uwierzytelnianie dwuskładnikowe dla administratorów
Wyłączyć edycję plików z panelu WordPressa
Ograniczyć instalację pluginów, gdy aktualizacje są zarządzane zewnętrznie
Zastosować najwęższy zgodny open_basedir dla każdej strony
Wyłączyć zbędne funkcje PHP do wykonywania poleceń
Używać osobnych użytkowników baz danych i unikalnych danych dostępowych dla każdej strony
Umieścić ważne strony na osobnych kontach hostingowych lub użytkownikach systemowych
Utrzymywać kopie zapasowe poza serwerem, logi dostępu i monitoring integralności plików
FAQ o usuwaniu malware z WordPressa
Pytania o odzyskiwanie zhakowanej strony WordPress
Te odpowiedzi wyjaśniają, co powinna obejmować profesjonalna usługa usuwania malware z WordPressa, dlaczego usunięcie jednego zainfekowanego pliku rzadko wystarcza oraz jak ograniczyć ryzyko ponownej infekcji.
Czym jest usuwanie malware z WordPressa?
Usuwanie malware z WordPressa to proces identyfikowania złośliwego kodu, backdoorów, nieautoryzowanych pluginów, wstrzykniętej zawartości bazy danych oraz luki, która umożliwiła przejęcie. Pełna reakcja obejmuje również izolację, czyste odzyskanie, rotację danych dostępowych, aktualizacje oprogramowania i monitoring pod kątem ponownej infekcji.
Jak rozpoznać, że strona WordPress została zhakowana?
Typowe oznaki to nieznane pluginy lub konta administratorów, nieoczekiwane pliki PHP, przekierowania, strony spamowe, ostrzeżenia bezpieczeństwa, nieautoryzowana poczta, zmienione wyniki wyszukiwania i niewyjaśniona aktywność serwera. Skan bezpieczeństwa WordPress jest przydatny, ale potwierdzenie ścieżki ataku może wymagać analizy logów dostępu i ręcznej inspekcji plików.
Dlaczego usunięcie zainfekowanego pliku nie wystarcza?
Atakujący często instalują więcej niż jeden backdoor. Jeden plik może zostać wykryty, podczas gdy inny pozostaje ukryty w pluginie, motywie, katalogu uploads, cache lub katalogu niezależnej strony. Jeśli nie usunie się podatnego oprogramowania i nie zmieni przejętych danych dostępowych, malware może wrócić po usunięciu pliku.
Czy malware z WordPressa może rozprzestrzenić się na inne strony na współdzielonym hostingu?
Tak. Gdy wiele stron działa pod tym samym użytkownikiem systemowym, a ich katalogi są zapisywalne przez tego użytkownika, złośliwy PHP z jednej przejętej aplikacji może modyfikować sąsiednie strony. Ograniczenia PHP mogą zmniejszyć to ryzyko, ale osobne konta hostingowe lub użytkownicy systemowi zapewniają silniejszą izolację.
Co obejmuje audyt bezpieczeństwa WordPress po ataku?
Audyt bezpieczeństwa WordPress po incydencie powinien obejmować integralność core, pluginy, motywy, uploads, administratorów, hasła aplikacji, opcje bazy danych, zadania harmonogramu, pliki konfiguracyjne, uprawnienia plików, logi dostępu, izolację hostingu, kopie zapasowe, ustawienia PHP i publicznie dostępne endpointy.
Czy plugin bezpieczeństwa może zastąpić profesjonalne czyszczenie malware?
Plugin bezpieczeństwa może wykrywać typowe zagrożenia i ograniczać automatyczne ataki, ale nie udowodni, że każdy backdoor został usunięty ani że sąsiednie strony są czyste. Nie zastępuje też analizy przyczyny źródłowej, odtworzenia kodu z zaufanego źródła, rotacji danych dostępowych, przeglądu logów serwera i izolacji konta hostingowego.
Czym jest hardening bezpieczeństwa WordPress?
Hardening bezpieczeństwa WordPress ogranicza zbędną powierzchnię ataku i skutki przyszłych incydentów. Obejmuje terminowe aktualizacje, uwierzytelnianie dwuskładnikowe, ograniczenie modyfikacji plików, dostęp zgodny z zasadą najmniejszych uprawnień, chronioną administrację, Web Application Firewall, odizolowane dane dostępowe, niezawodne kopie zapasowe i monitoring.
Co zrobić, jeśli potrzebuję pilnej pomocy z WordPressem?
Jeśli to możliwe, ogranicz publiczny dostęp, zachowaj kopię podejrzanych plików i logów, nie przywracaj bez sprawdzenia niedawnej kopii zapasowej i nie uruchamiaj nieznanego PHP. Specjalista od awaryjnego wsparcia WordPress może określić zakres incydentu, zabezpieczyć dowody, usunąć mechanizmy utrzymywania dostępu, odbudować zaufane pliki i zaplanować bezpieczną rotację danych dostępowych.
Awaryjne wsparcie bezpieczeństwa WordPress
Potrzebujesz pomocy z zhakowaną stroną WordPress?
Zleć usuwanie malware z WordPressa i ocenę bezpieczeństwa. Dochodzenie może obejmować analizę logów dostępu, identyfikację złośliwego kodu, usuwanie backdoorów, czyste odzyskanie strony, audyt bezpieczeństwa WordPress, izolację hostingu oraz praktyczny plan hardeningu dopasowany do środowiska.
Wybierz wygodny sposób kontaktu
Udostępnij: