


projects /
Rimozione malware WordPress e recupero sito
Rimozione malware WordPress e recupero sito
Cliente
Servizio di fabbro d’emergenza
Data
Aug 01, 2026
Case study: risposta a un incidente di sicurezza WordPress
Rimozione malware WordPress e recupero di un sito compromesso
Un sito aziendale è stato compromesso attraverso una vulnerabilità critica nella versione di WordPress installata. Il primo segnale visibile è stato un plugin malevolo segnalato dal provider di hosting, ma l’incidente non riguardava un solo file né un solo sito. È stata necessaria un’indagine completa di rimozione malware WordPress per determinare come fosse stato ottenuto l’accesso, se fossero rimasti meccanismi di persistenza e come l’infezione avesse raggiunto altre document root nello stesso account di hosting.
La risposta ha combinato analisi degli access log, identificazione del malware, confronto degli hash dei file, scansione dell’intero account, contenimento e recupero pulito del sito. Il punto di ingresso originale è stato confermato senza divulgare cliente, dominio, indirizzi IP, credenziali o altre informazioni identificative.
La risposta ha combinato analisi degli access log, identificazione del malware, confronto degli hash dei file, scansione dell’intero account, contenimento e recupero pulito del sito. Il punto di ingresso originale è stato confermato senza divulgare cliente, dominio, indirizzi IP, credenziali o altre informazioni identificative.
Cliente:
Attività di servizi riservata
Incidente:
Compromissione WordPress e diffusione del malware tra siti
Servizio:
Rimozione malware WordPress e risposta all’incidente
Ambiente:
WordPress e più siti web su hosting condiviso
Recupero:
Ricostruzione pulita senza il CMS compromesso
Privacy:
Tutte le informazioni identificative anonimizzate
Il problema era più ampio di un singolo plugin infetto
Il provider di hosting ha rilevato un file PHP sospetto all’interno della directory di un plugin WordPress. Il codice esponeva comandi amministrativi, accesso alla configurazione, raccolta di token, operazioni arbitrarie sui file, iniezione di codice e capacità di eseguire comandi remoti. Il nome e la descrizione del plugin erano progettati per apparire innocui, ma il suo comportamento era compatibile con una webshell completa.
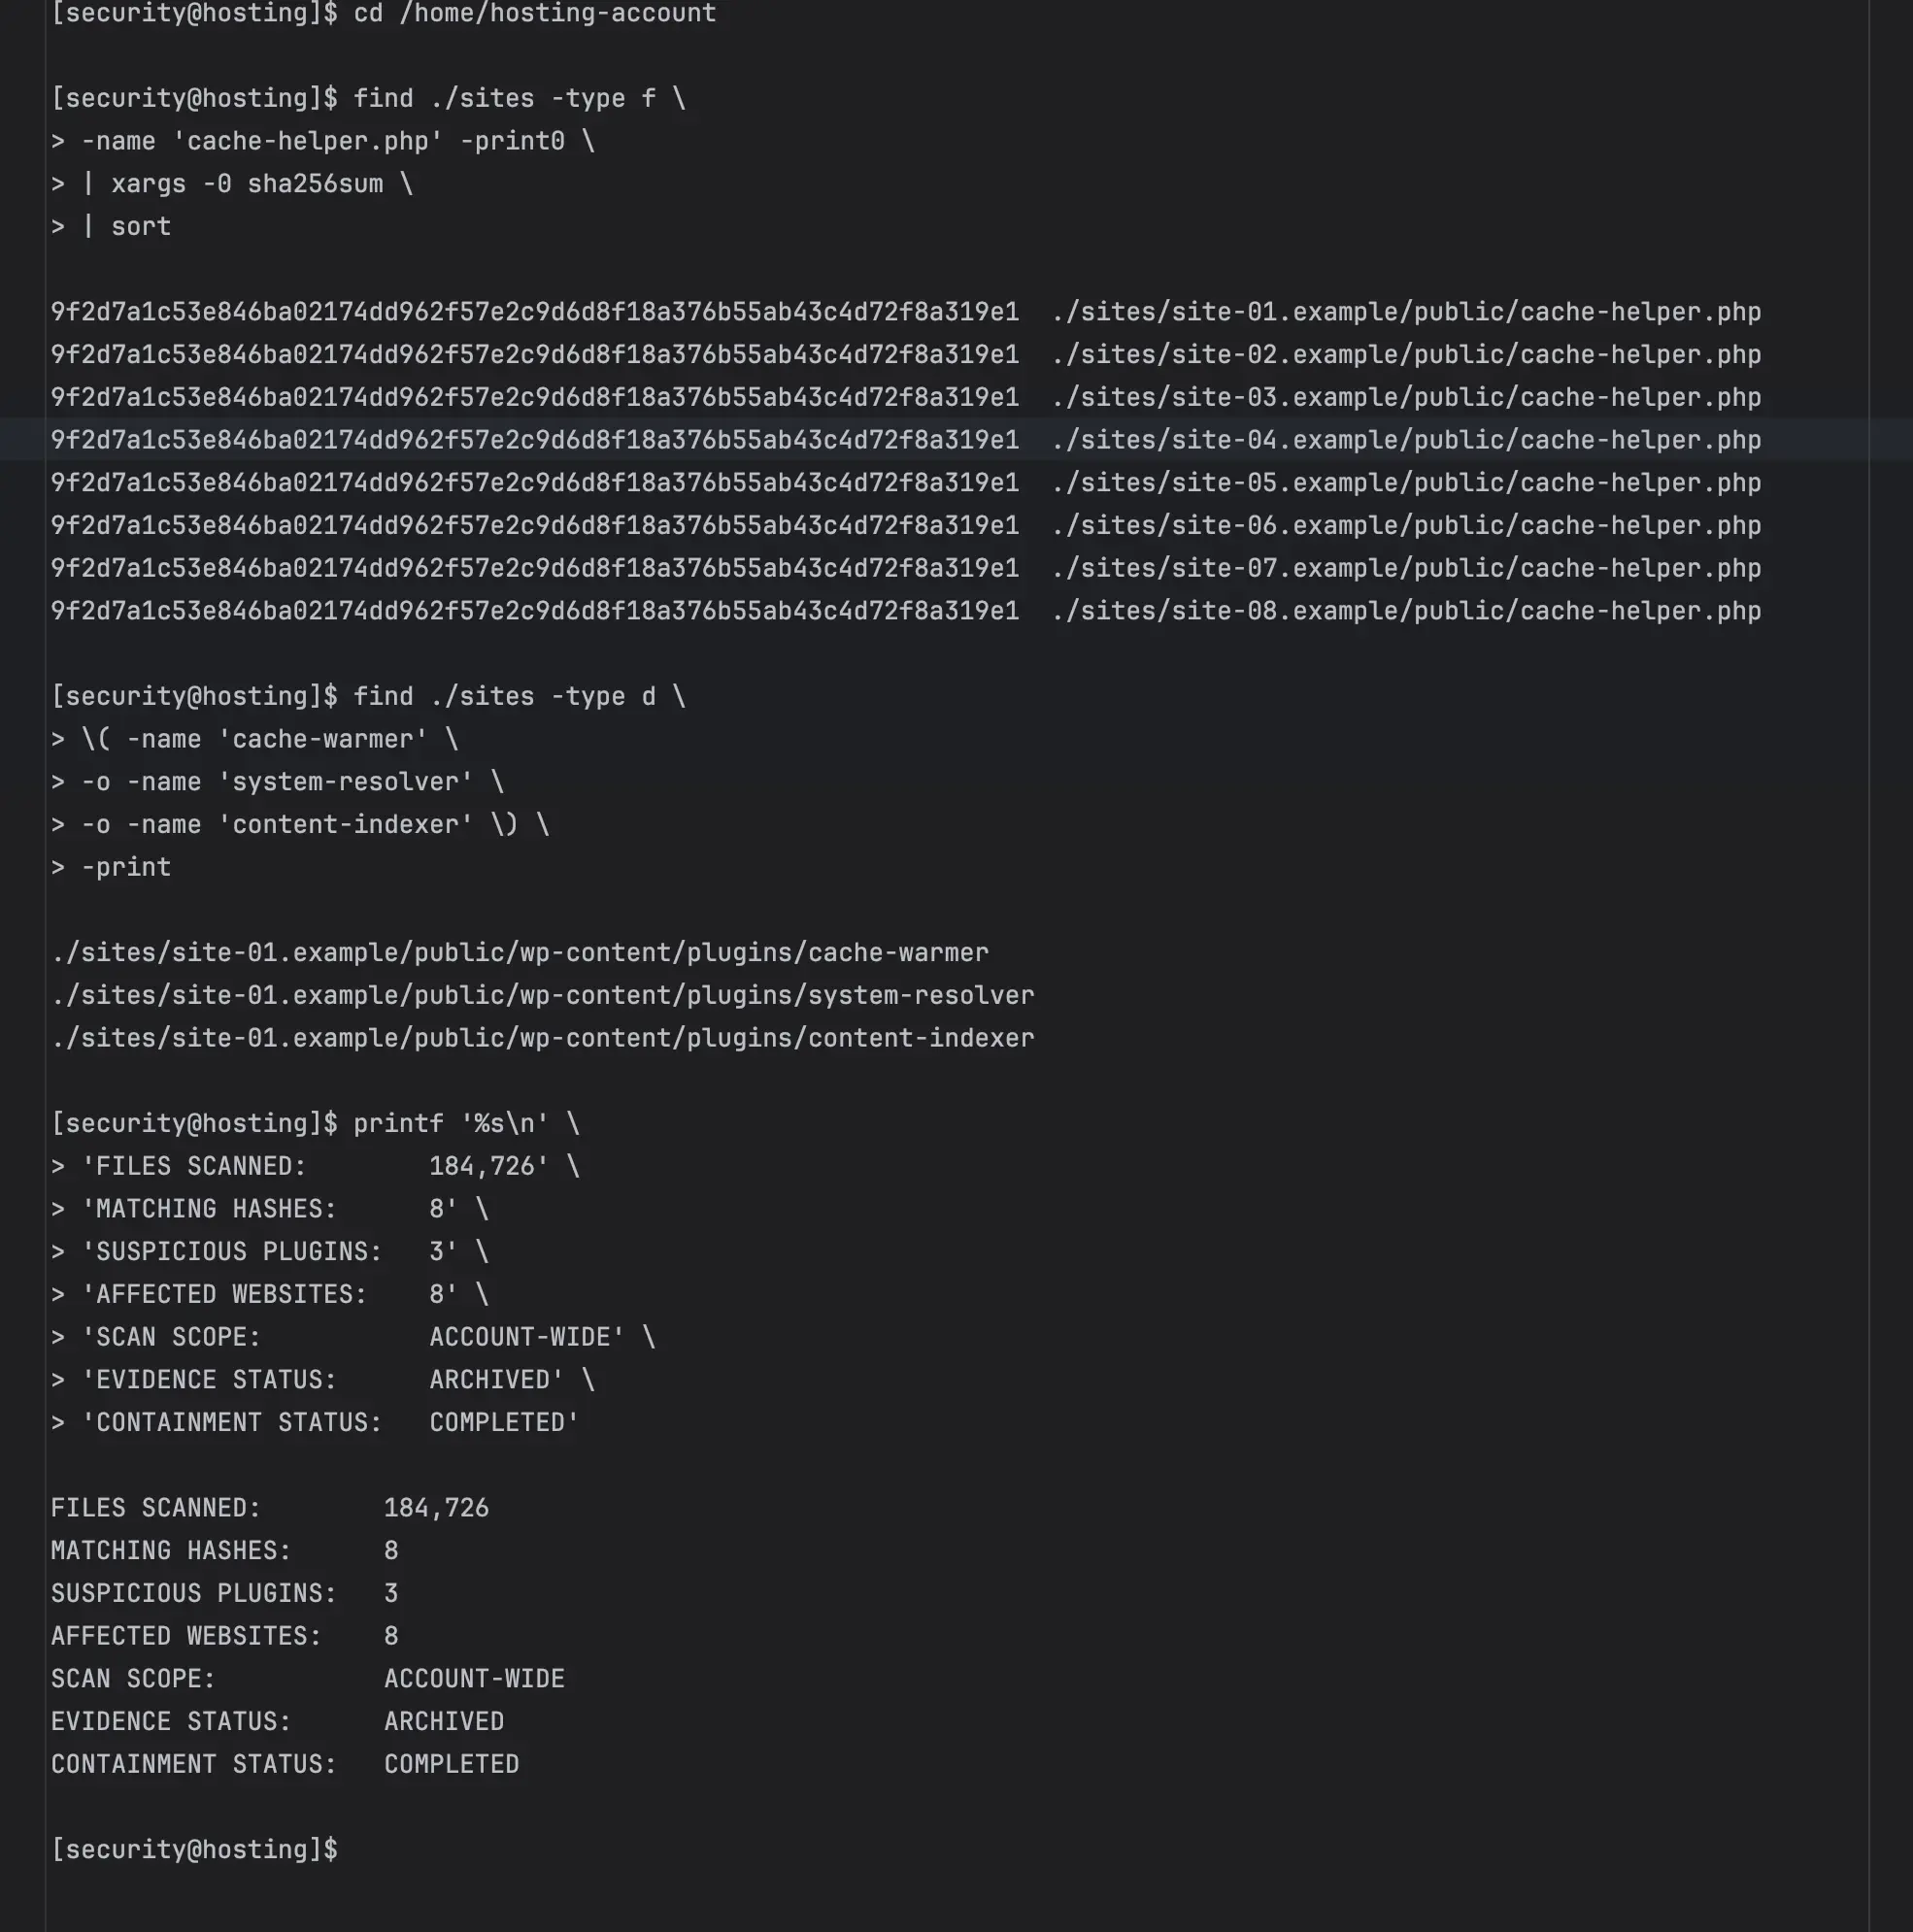
Un semplice approccio di eliminazione e nuova scansione non sarebbe stato sufficiente. In date diverse sono comparse ulteriori directory di plugin con nomi casuali e una backdoor PHP identica è stata trovata in numerosi siti appartenenti allo stesso account di hosting. Questo indicava persistenza e propagazione laterale, non un singolo file infetto isolato.
Un semplice approccio di eliminazione e nuova scansione non sarebbe stato sufficiente. In date diverse sono comparse ulteriori directory di plugin con nomi casuali e una backdoor PHP identica è stata trovata in numerosi siti appartenenti allo stesso account di hosting. Questo indicava persistenza e propagazione laterale, non un singolo file infetto isolato.
Obiettivi principali della risposta all’incidente
Conservare i file sospetti prima di rimuovere il malware attivo
Identificare il vettore iniziale di attacco a WordPress
Ricostruire la timeline della compromissione dagli access log del server
Determinare se fossero coinvolte credenziali FTP o SSH
Trovare backdoor identiche in ogni sito dell’account
Contenere il malware eseguibile prima che potesse essere attivato di nuovo
Recuperare il sito interessato da una codebase pulita
Definire un piano pratico di hardening della sicurezza WordPress
L’analisi degli access log ha confermato il percorso originale dell’attacco
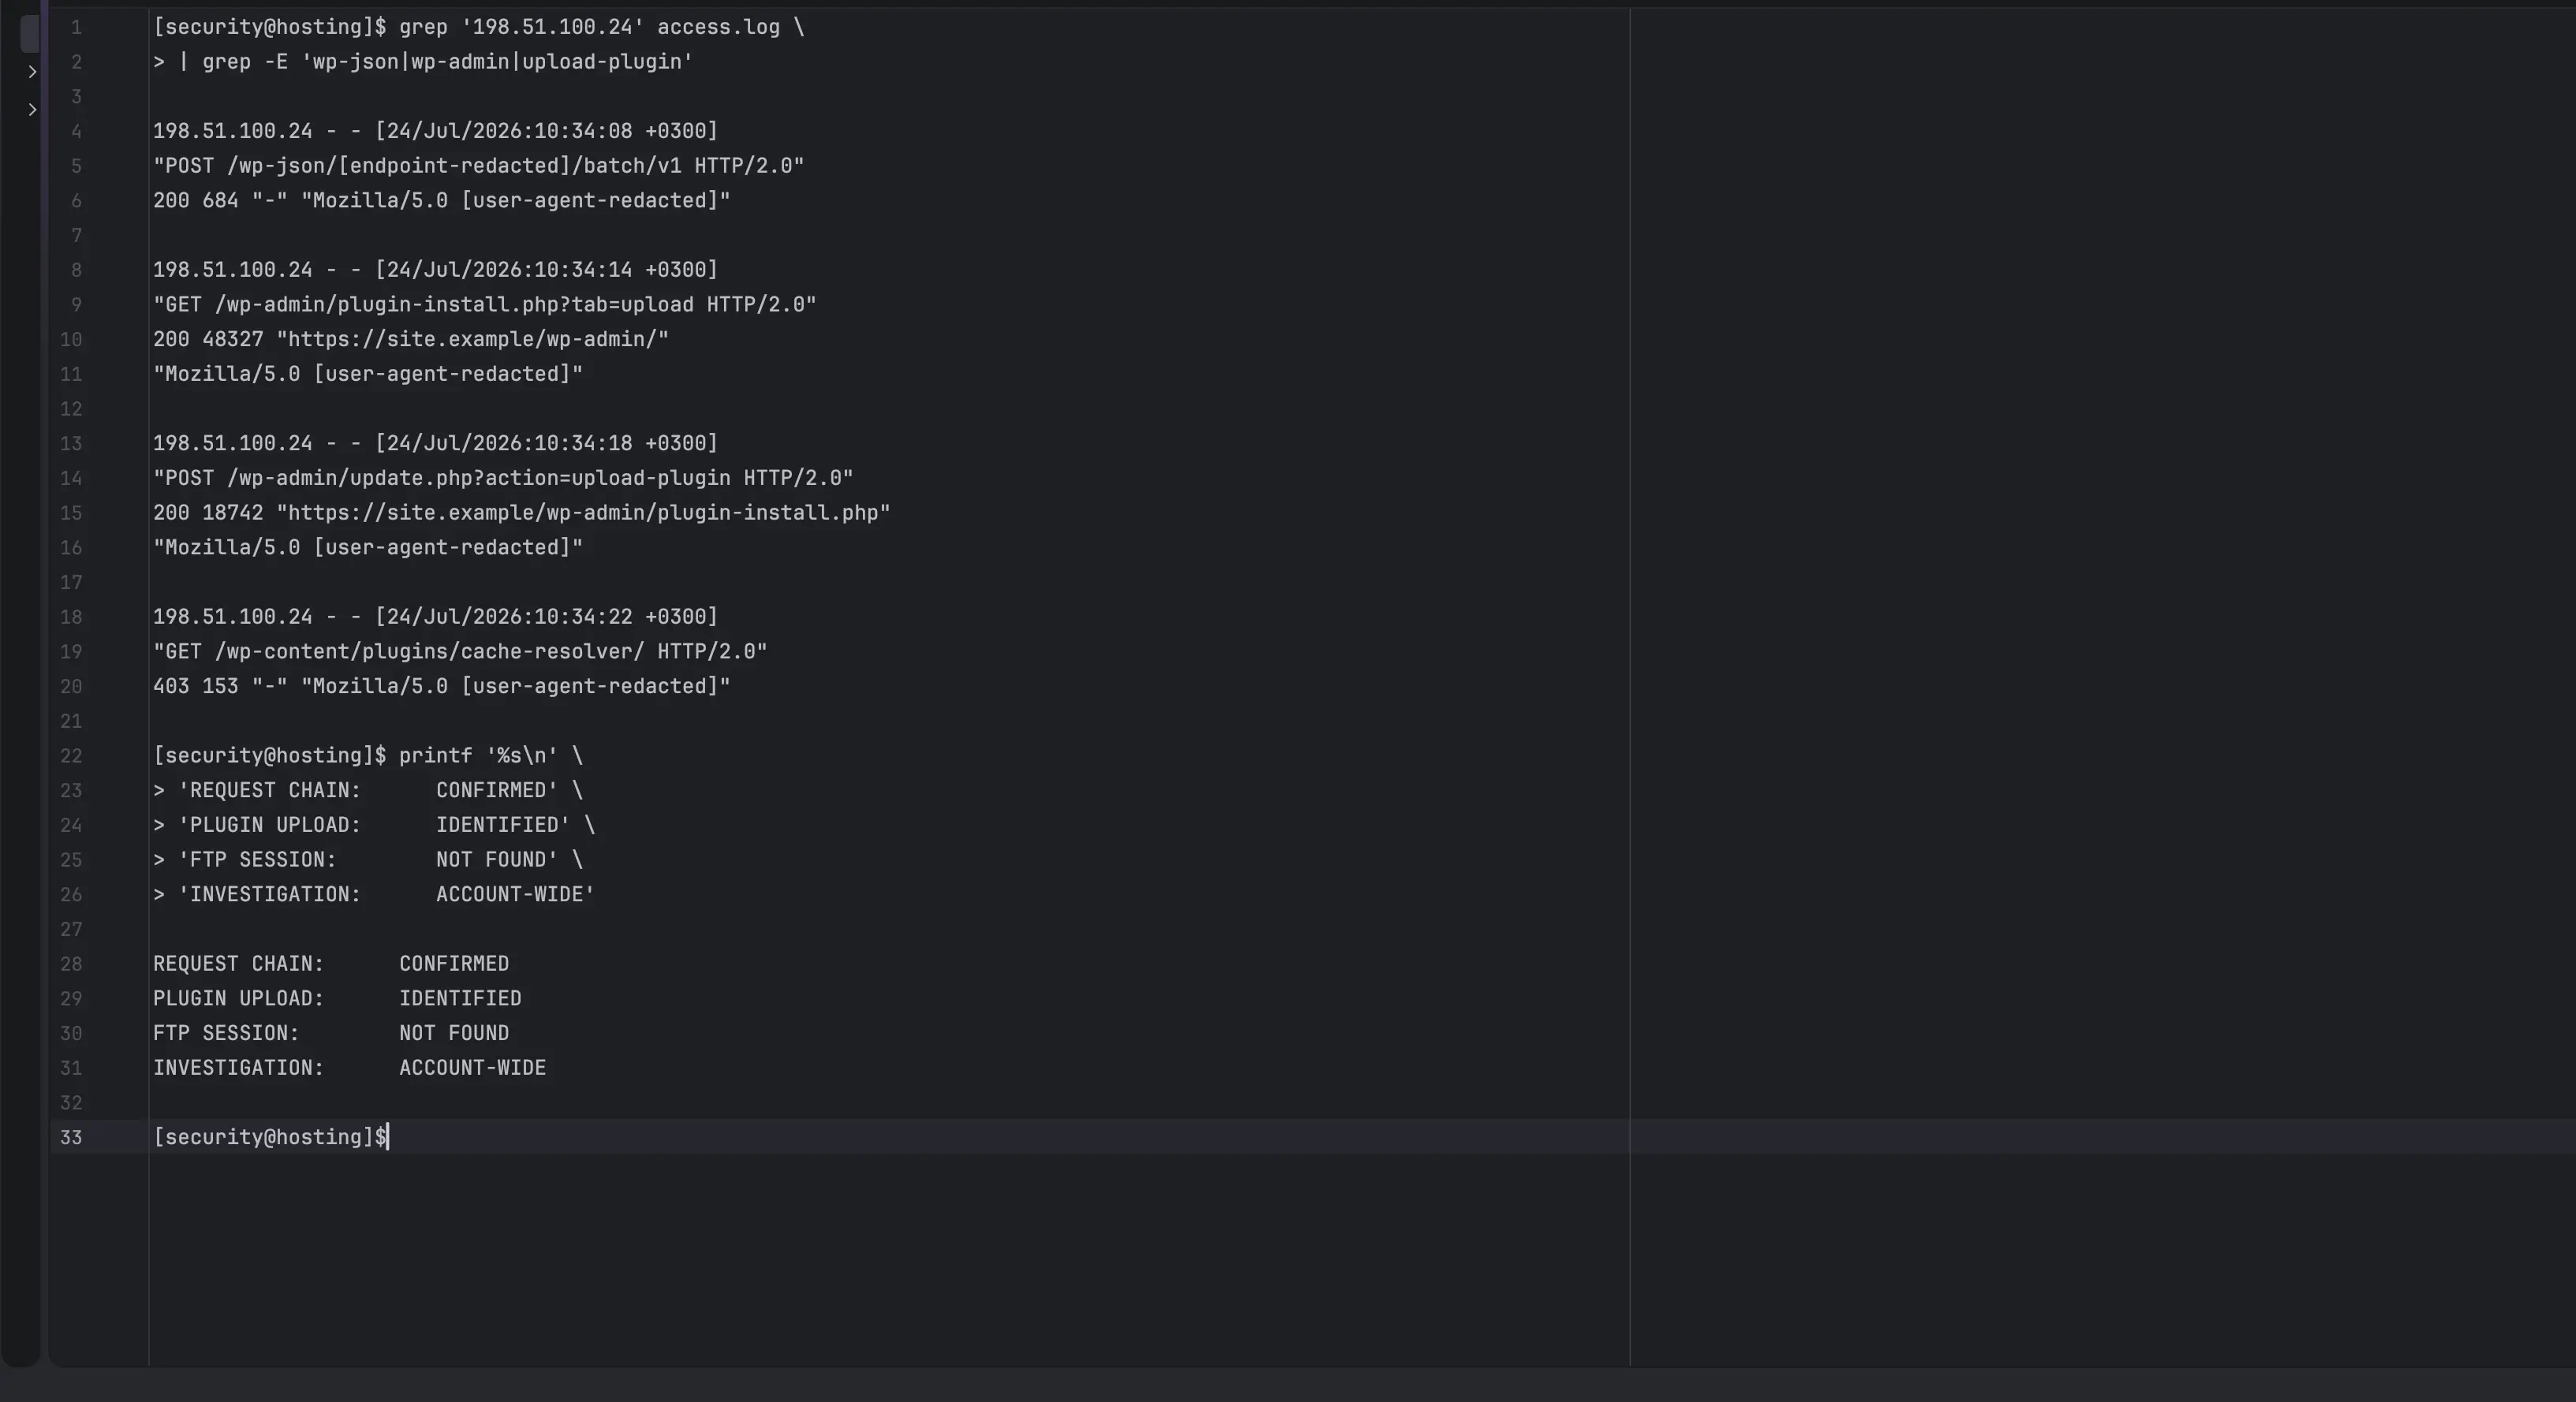
L’indagine è iniziata dagli access log grezzi del web server, invece che da supposizioni su password deboli o plugin obsoleti. Una sequenza ripetuta di richieste HTTP ha mostrato l’intero percorso di intrusione. Un host esterno ha inviato richieste a un endpoint batch REST vulnerabile di WordPress, ha raggiunto il flusso amministrativo, ha aperto la schermata di caricamento dei plugin e ha caricato un plugin nel giro di pochi secondi.
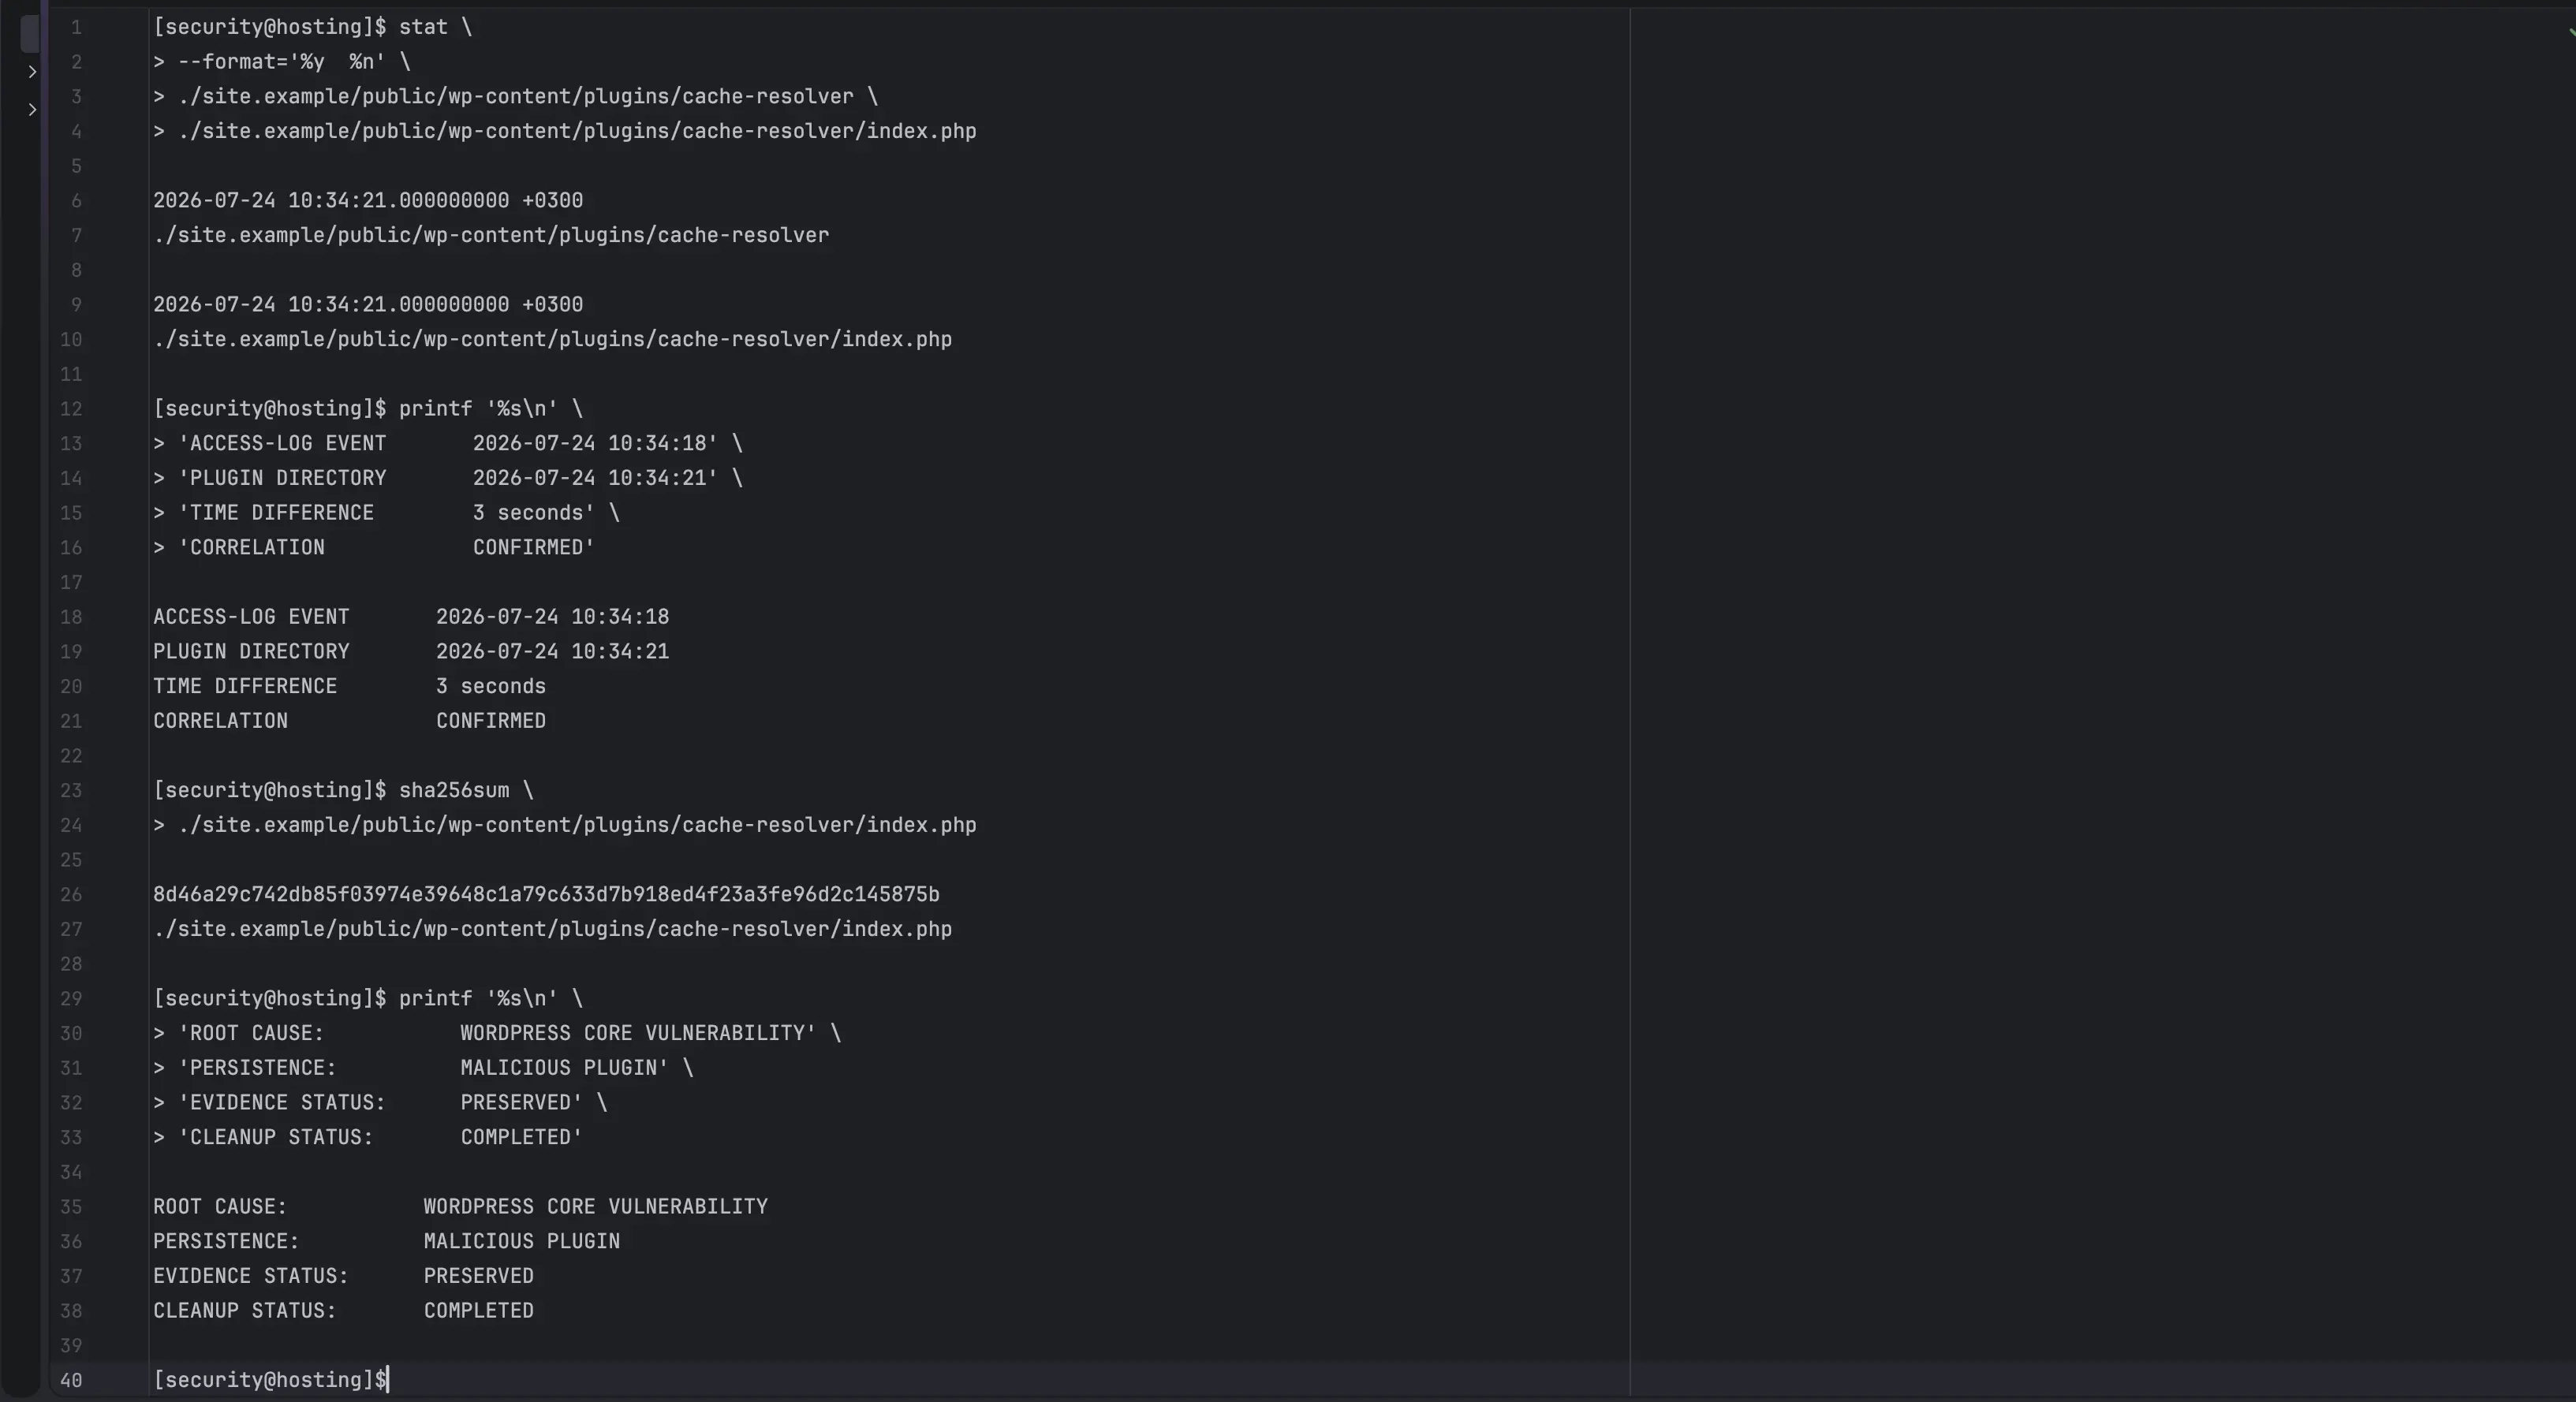
Il timestamp di quel caricamento coincideva con l’ora di creazione di una directory di plugin malevola. La stessa sequenza di richieste è comparsa di nuovo diversi giorni dopo e il relativo timestamp coincideva con un secondo plugin malevolo. Questa correlazione forniva prove più solide di una sola firma antivirus: i log del server documentavano come era entrato l’attaccante, mentre i metadati del filesystem mostravano cosa era stato creato subito dopo.
Il timestamp di quel caricamento coincideva con l’ora di creazione di una directory di plugin malevola. La stessa sequenza di richieste è comparsa di nuovo diversi giorni dopo e il relativo timestamp coincideva con un secondo plugin malevolo. Questa correlazione forniva prove più solide di una sola firma antivirus: i log del server documentavano come era entrato l’attaccante, mentre i metadati del filesystem mostravano cosa era stato creato subito dopo.
La release WordPress installata era interessata da una vulnerabilità critica del core capace di consentire l’esecuzione remota di codice. Questo spiegava perché non fosse necessaria una sessione FTP riuscita e perché cambiare soltanto la password dell’amministratore WordPress non avrebbe eliminato il rischio originale.
L’analisi ha separato i tentativi di login non correlati dalle richieste che avevano prodotto un caricamento amministrativo del plugin riuscito. Ha inoltre stabilito il primo tentativo di sfruttamento noto e le successive finestre di compromissione utilizzate per mantenere l’accesso.
Vulnerabilità critica del core WordPress identificata come punto di ingresso
Richieste di exploit correlate ai timestamp dei plugin malevoli
Azioni riuscite di caricamento plugin isolate dal traffico ordinario
Nessuna evidenza a supporto di un accesso iniziale via FTP
La conseguenza: un sito vulnerabile ha coinvolto un account di hosting più ampio
Il processo WordPress compromesso operava con lo stesso utente di sistema degli altri siti dell’account. Poiché quelle document root condividevano la proprietà del filesystem, il PHP malevolo poteva scrivere copie di una backdoor al di fuori del sito originale. Hash di file identici hanno confermato che lo stesso payload era stato distribuito su più domini e tipi di applicazione.
Questo ha modificato l’ambito del progetto. La rimozione del malware dal sito non poteva limitarsi alla prima installazione WordPress. Ogni document root WordPress, Laravel e PHP standalone doveva essere considerata potenzialmente esposta fino alla verifica. Anche le credenziali memorizzate nei file di configurazione dovevano essere considerate compromesse, perché la webshell includeva capacità di lettura dei file e individuazione della configurazione.
Questo ha modificato l’ambito del progetto. La rimozione del malware dal sito non poteva limitarsi alla prima installazione WordPress. Ogni document root WordPress, Laravel e PHP standalone doveva essere considerata potenzialmente esposta fino alla verifica. Anche le credenziali memorizzate nei file di configurazione dovevano essere considerate compromesse, perché la webshell includeva capacità di lettura dei file e individuazione della configurazione.
Rischi creati dalla compromissione
Accesso persistente tramite plugin WordPress camuffati
Backdoor identiche copiate in siti non correlati
Possibile esposizione di credenziali database e SMTP
Possibile accesso alla configurazione delle applicazioni e ai token API
Reinfezione dopo l’eliminazione del solo file rilevato dall’antivirus
Invio di email non autorizzate o attività di rete esterna da PHP
Avvisi dei motori di ricerca, redirect, pagine spam o danni alla reputazione
Perdita di affidabilità dei backup creati dopo la violazione iniziale
Pulizia e contenimento del malware WordPress su tutto l’account
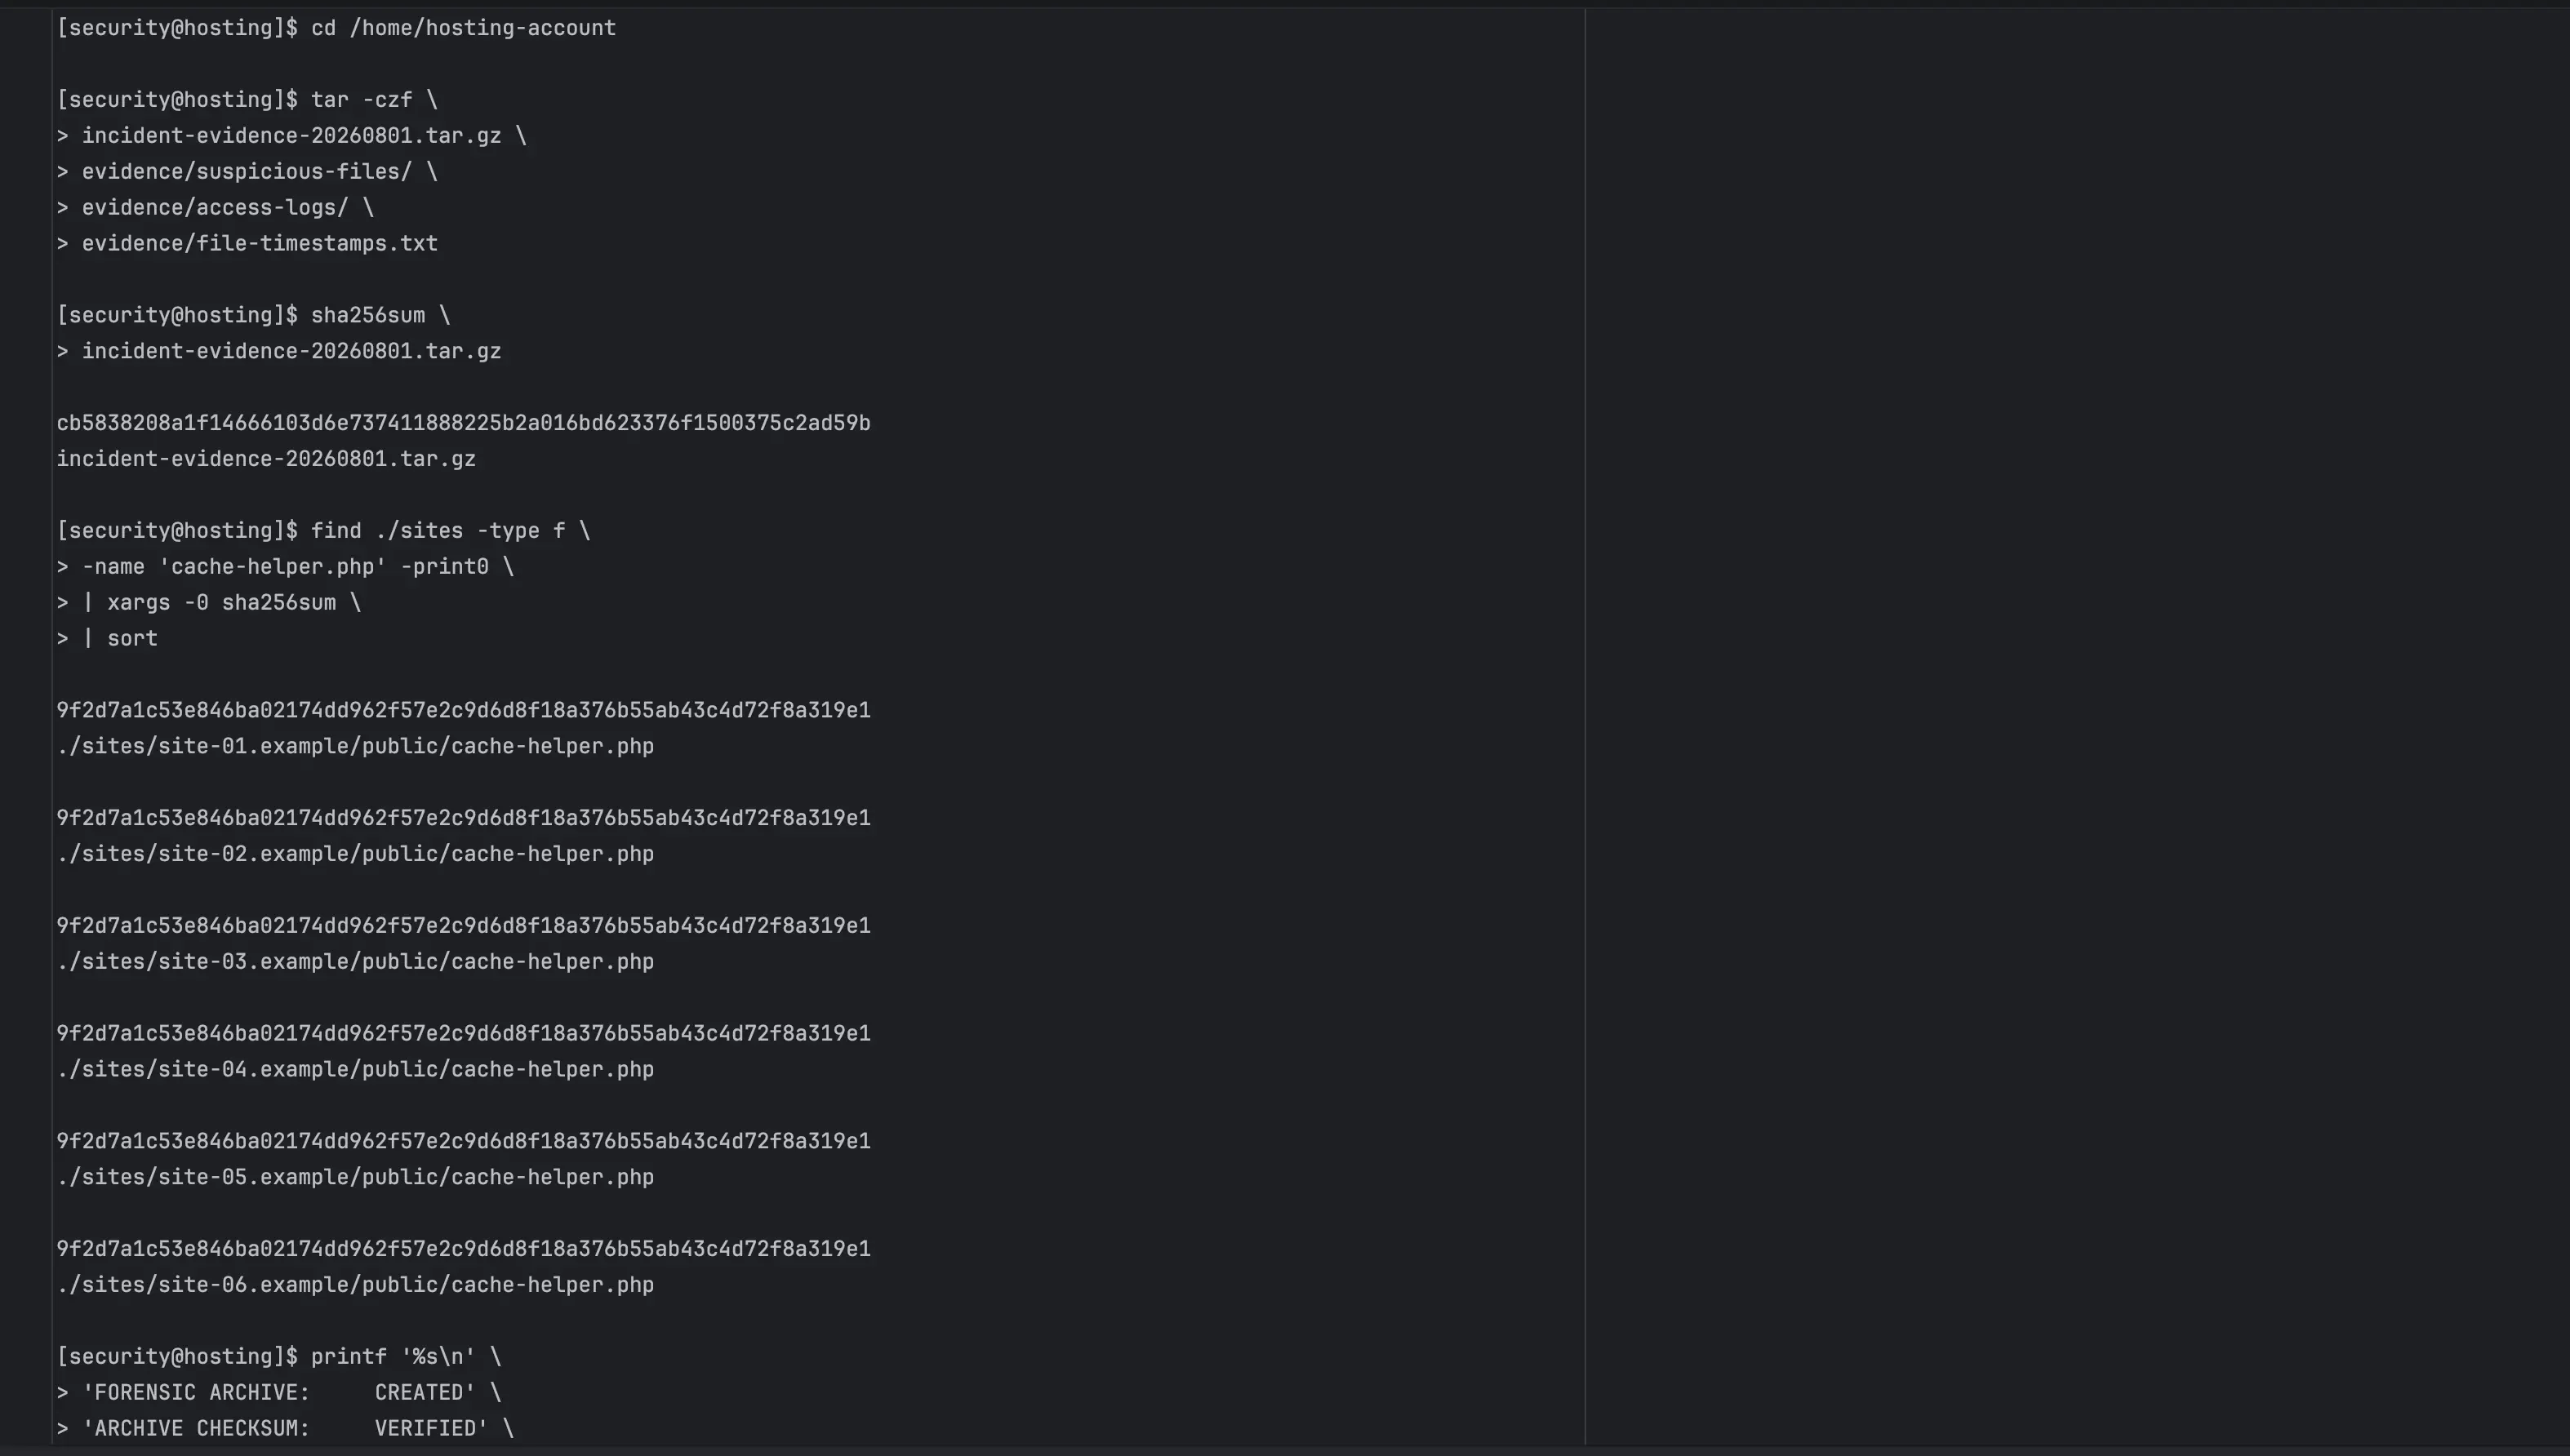
Prima dell’eliminazione, i file sospetti sono stati conservati in un archivio controllato e sottoposti a hashing affinché l’indagine mantenesse una traccia verificabile. Nomi di file malevoli noti, directory di plugin con nomi casuali, firme di contenuto corrispondenti, pattern PHP offuscati e hash identici sono stati poi cercati in tutto l’account di hosting.
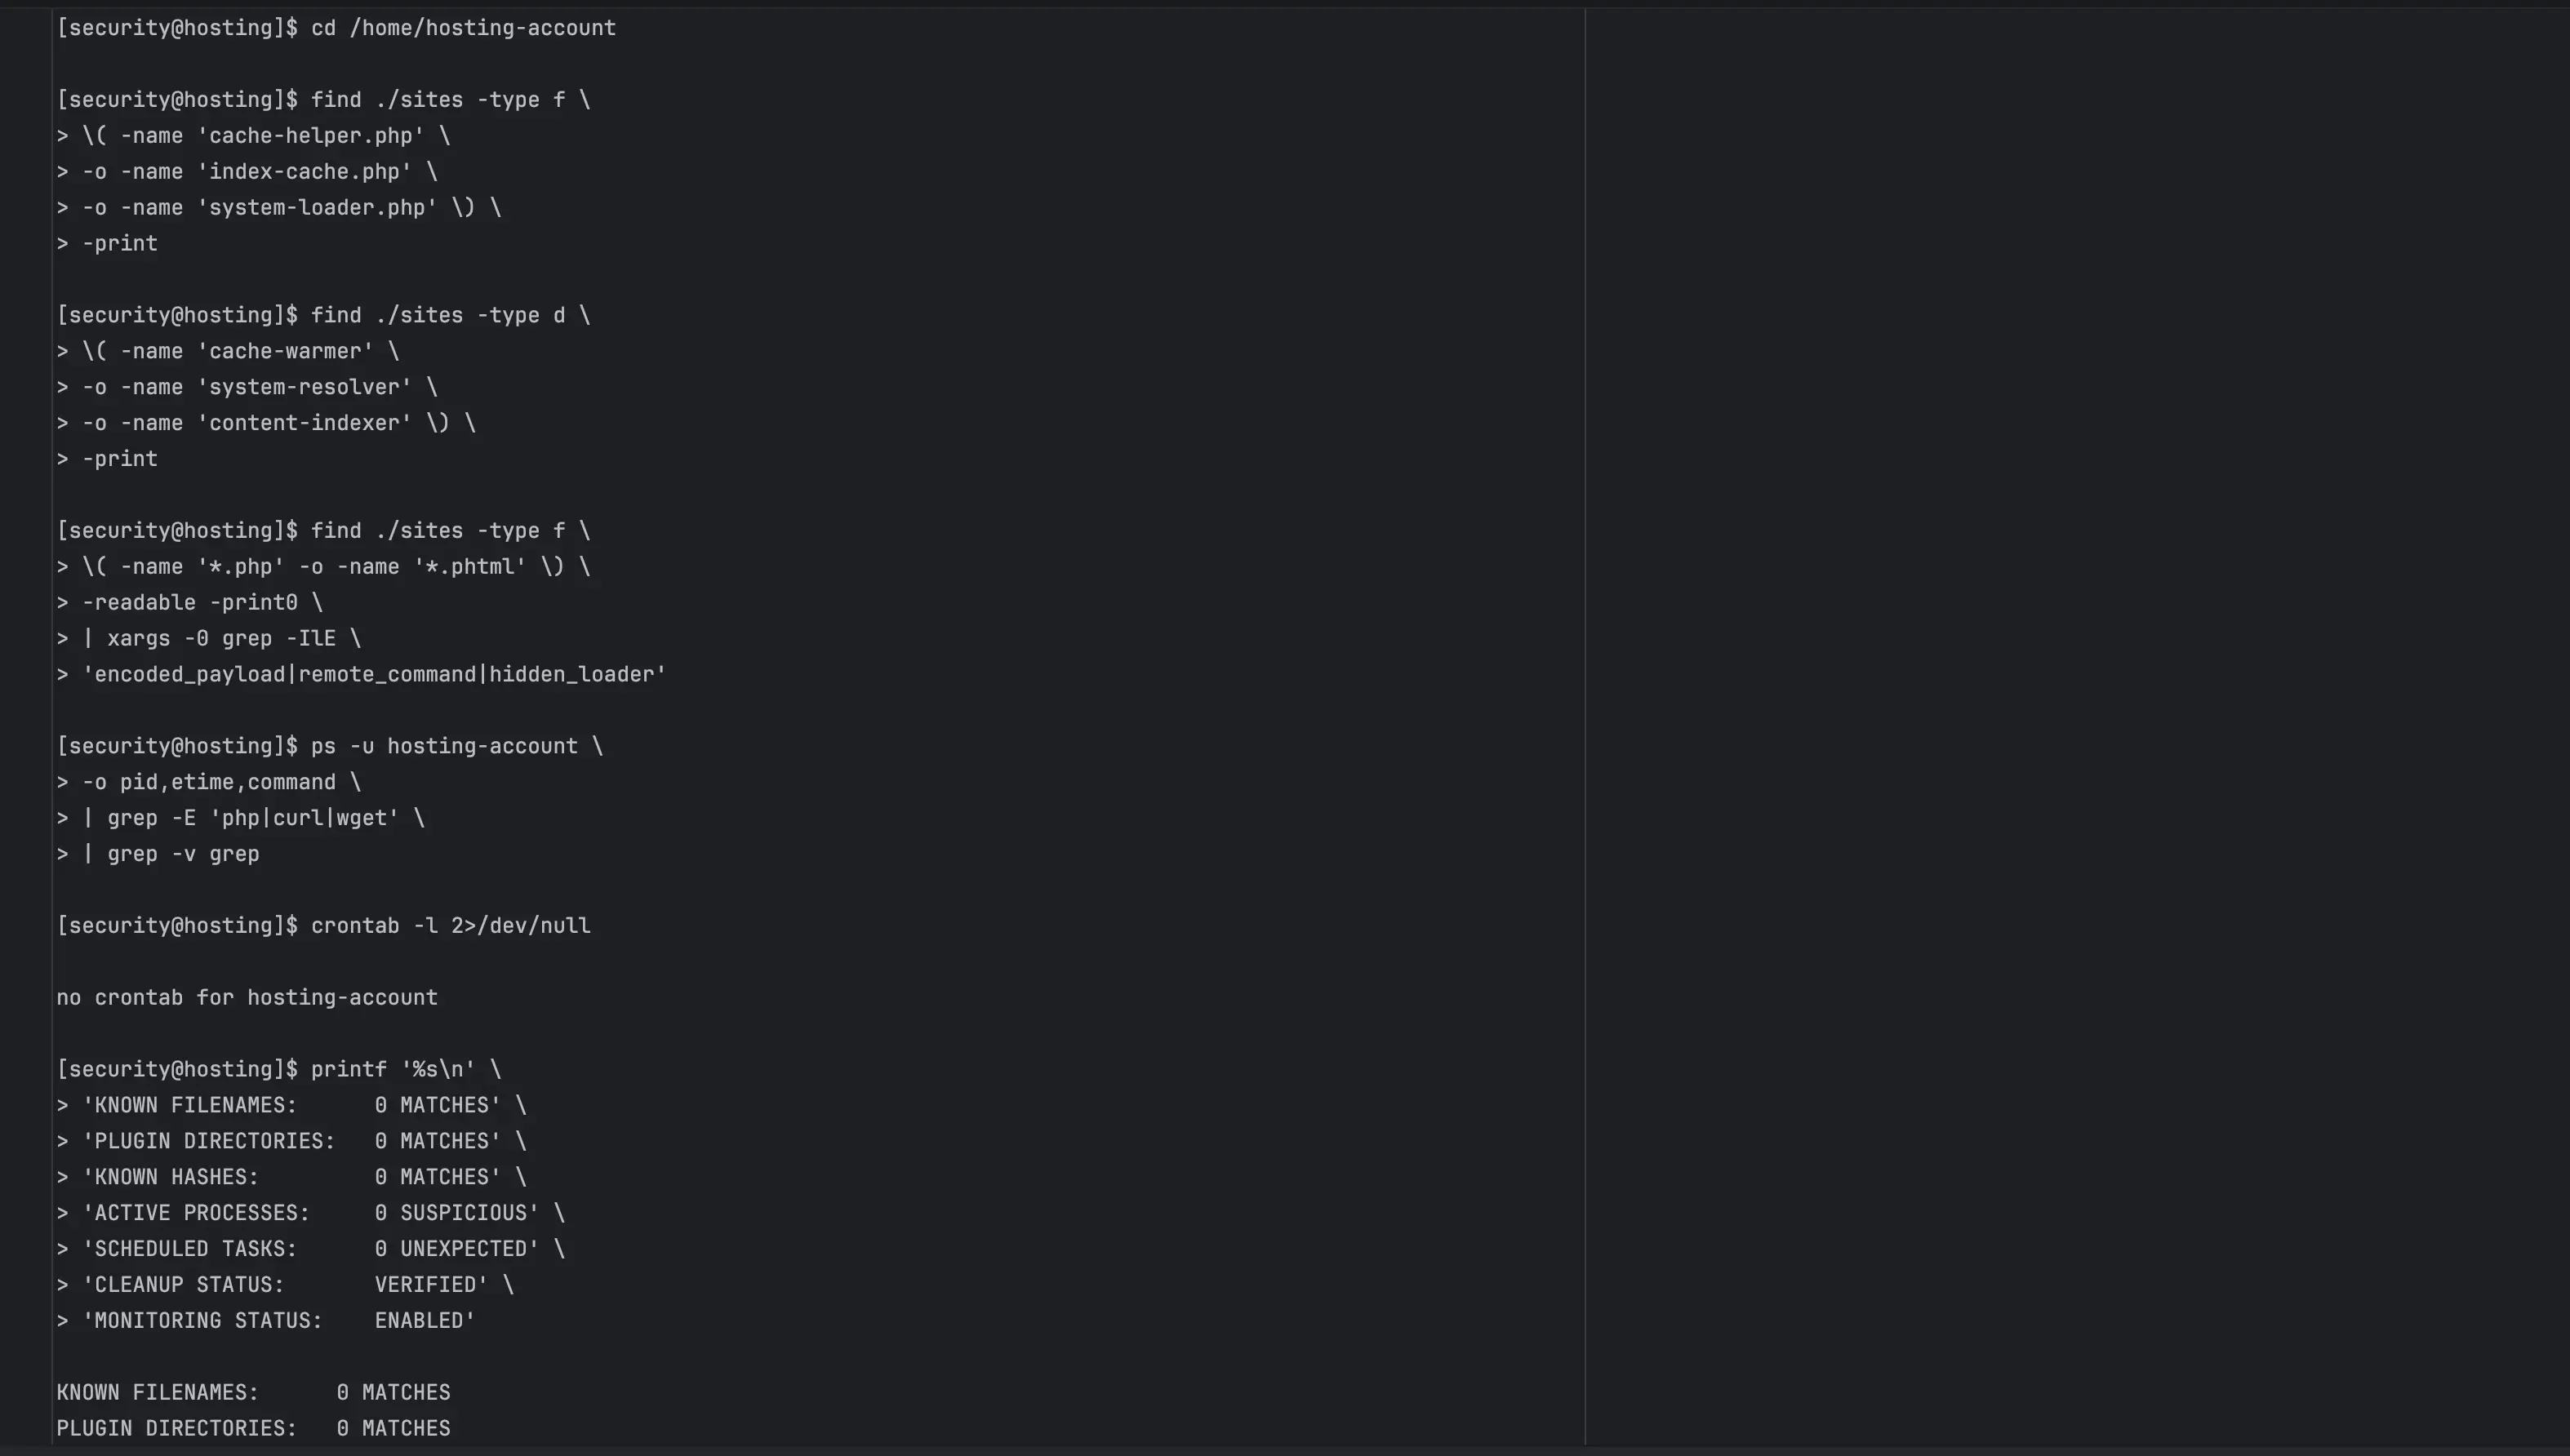
Durante l’indagine è stato limitato l’accesso eseguibile al malware confermato. Una volta messo in sicurezza l’archivio delle prove, sono state rimosse le directory dei plugin malevoli, le backdoor copiate e altri file PHP infetti. Una seconda ricerca ha confermato che i nomi di file e le directory note non erano più presenti.
Durante l’indagine è stato limitato l’accesso eseguibile al malware confermato. Una volta messo in sicurezza l’archivio delle prove, sono state rimosse le directory dei plugin malevoli, le backdoor copiate e altri file PHP infetti. Una seconda ricerca ha confermato che i nomi di file e le directory note non erano più presenti.
La risposta non si è basata su un singolo risultato antivirus. L’ispezione manuale del codice ha rivelato intestazioni di plugin false, manifest di payload codificati, decodifica basata su XOR, logica di esecuzione dei comandi e meccanismi di persistenza che ricerche generiche per parole chiave avrebbero potuto non rilevare.
I processi in esecuzione sono stati trattati come parte del contenimento, perché eliminare un file non arresta il codice già caricato in memoria. Gli utenti FTP sono stati rimossi, le chiavi SSH generate dal sistema sono state verificate con il provider di hosting e le interfacce delle attività pianificate sono state controllate per individuare job inattesi.
Archivio forense creato prima della pulizia distruttiva
Hash SHA-256 utilizzati per trovare copie identiche del malware
Rimosse directory di plugin malevoli con nomi casuali
Backdoor note rimosse da più document root
Recupero pulito del sito senza ripristinare l’installazione vulnerabile
Il sito inizialmente compromesso non aveva più bisogno di WordPress per le sue finalità aziendali. Invece di ripristinare lo stesso CMS, lo stesso insieme di plugin e la stessa superficie di attacco, il sito è stato ricostruito come implementazione standalone leggera usando una codebase pulita. I contenuti pubblici e gli elementi di conversione sono stati preservati senza trascinare con sé il core WordPress compromesso, le directory dei plugin o i file del tema.
Questo approccio ha ridotto la superficie di attacco immediata ed evitato di importare da un backup recente meccanismi di persistenza sconosciuti. Gli altri siti dinamici sono rimasti soggetti a verifica separata, perché sostituire in modo pulito un sito non dimostra che tutte le applicazioni vicine siano sicure.
Questo approccio ha ridotto la superficie di attacco immediata ed evitato di importare da un backup recente meccanismi di persistenza sconosciuti. Gli altri siti dinamici sono rimasti soggetti a verifica separata, perché sostituire in modo pulito un sito non dimostra che tutte le applicazioni vicine siano sicure.
Quando WordPress rimane necessario, il metodo di recupero è diverso: installare un core aggiornato e pulito, reinstallare temi e plugin da fonti affidabili, ispezionare upload e database, verificare amministratori e password applicative, invalidare le sessioni e ruotare le credenziali esposte dopo che l’ambiente è stato ripulito.
Le applicazioni Laravel e PHP personalizzate richiedono un deployment pulito da repository affidabili, la reinstallazione delle dipendenze dai lock file, la verifica delle directory pubbliche e scrivibili e la rotazione dei segreti memorizzati nella configurazione dell’ambiente.
Installazione WordPress compromessa rimossa dal sito principale
Contenuti critici per l’attività ricostruiti da una codebase pulita
Nessun file infetto di core, plugin o tema riutilizzato
Backup recenti considerati non affidabili fino alla verifica
Recupero WordPress separato dal recupero Laravel
Rotazione delle credenziali pianificata dopo la pulizia
Scansioni di controllo incluse nel processo di recupero
Hardening della sicurezza WordPress dopo la rimozione del malware
La pulizia del malware WordPress rimuove l’infezione nota, ma non previene automaticamente una nuova compromissione. Il piano di hardening è stato quindi basato su contenimento, principio del minimo privilegio, aggiornamenti software, amministrazione limitata e monitoraggio continuo.
La conclusione architetturale più importante è stata che i controlli a livello PHP non equivalgono a un vero isolamento dei siti. Restrizioni come open_basedir e la disabilitazione delle funzioni di esecuzione dei comandi possono ridurre i movimenti laterali, ma i siti che utilizzano lo stesso utente di sistema dell’hosting condividono comunque un perimetro di sicurezza più ampio. Account di hosting o utenti di sistema separati offrono un contenimento più forte.
La conclusione architetturale più importante è stata che i controlli a livello PHP non equivalgono a un vero isolamento dei siti. Restrizioni come open_basedir e la disabilitazione delle funzioni di esecuzione dei comandi possono ridurre i movimenti laterali, ma i siti che utilizzano lo stesso utente di sistema dell’hosting condividono comunque un perimetro di sicurezza più ampio. Account di hosting o utenti di sistema separati offrono un contenimento più forte.
Controlli consigliati dopo l’incidente
Aggiornare ogni installazione WordPress prima di ripristinare l’accesso pubblico
Reinstallare plugin e temi solo da fonti affidabili
Abilitare l’autenticazione a due fattori per gli amministratori
Disabilitare la modifica dei file dalla dashboard di WordPress
Limitare l’installazione dei plugin quando gli aggiornamenti sono gestiti esternamente
Applicare per ogni sito l’open_basedir compatibile più restrittivo
Disabilitare le funzioni PHP non necessarie per l’esecuzione di comandi
Utilizzare utenti database separati e credenziali univoche per ogni sito
Ospitare i siti importanti in account di hosting o utenti di sistema separati
Mantenere backup esterni al server, access log e monitoraggio dell’integrità dei file
FAQ sulla rimozione malware WordPress
Domande sul recupero di un sito WordPress compromesso
Queste risposte spiegano cosa dovrebbe analizzare un servizio professionale di rimozione malware WordPress, perché eliminare un solo file infetto raramente è sufficiente e come ridurre il rischio di reinfezione.
Che cos’è la rimozione malware WordPress?
La rimozione malware WordPress è il processo di identificazione di codice malevolo, backdoor, plugin non autorizzati, contenuti iniettati nel database e della vulnerabilità che ha permesso la compromissione. Una risposta completa comprende anche contenimento, recupero pulito, rotazione delle credenziali, aggiornamenti software e monitoraggio delle reinfezioni.
Come si capisce se un sito WordPress è stato compromesso?
I segnali comuni includono plugin o amministratori sconosciuti, file PHP inattesi, redirect, pagine spam, avvisi di sicurezza, email non autorizzate, risultati di ricerca modificati e attività del server inspiegabili. Una scansione di sicurezza WordPress è utile, ma per confermare il percorso dell’attacco possono essere necessari gli access log e l’ispezione manuale dei file.
Perché eliminare il file infetto non è sufficiente?
Gli attaccanti installano spesso più di una backdoor. Un file può essere rilevato mentre un altro rimane nascosto in un plugin, tema, upload, cache o directory di un sito non correlato. Se il software vulnerabile e le credenziali sottratte non vengono gestiti, il malware può tornare dopo l’eliminazione.
Il malware WordPress può diffondersi ad altri siti su hosting condiviso?
Sì. Quando più siti vengono eseguiti con lo stesso utente di sistema e le relative directory sono scrivibili da quell’utente, il PHP malevolo di un’applicazione compromessa può riuscire a modificare siti vicini. Le restrizioni PHP possono ridurre questo rischio, ma account di hosting o utenti di sistema separati offrono un isolamento più forte.
Cosa comprende un audit di sicurezza WordPress dopo un attacco?
Un audit di sicurezza WordPress successivo a un incidente dovrebbe verificare l’integrità del core, plugin, temi, upload, amministratori, password applicative, opzioni del database, attività pianificate, file di configurazione, permessi dei file, access log, isolamento dell’hosting, backup, impostazioni PHP ed endpoint esposti esternamente.
Un plugin di sicurezza può sostituire una pulizia professionale del malware?
Un plugin di sicurezza può rilevare minacce comuni e ridurre gli attacchi automatizzati, ma non può dimostrare che ogni backdoor sia stata rimossa o che i siti vicini siano puliti. Inoltre non può sostituire l’analisi della causa principale, il ripristino da codice affidabile, la rotazione delle credenziali, la verifica dei log del server e l’isolamento dell’account di hosting.
Che cos’è l’hardening della sicurezza WordPress?
L’hardening della sicurezza WordPress riduce le superfici di attacco non necessarie e limita l’impatto di futuri incidenti. Include aggiornamenti tempestivi, autenticazione a due fattori, modifica dei file limitata, accesso con minimo privilegio, amministrazione protetta, web application firewall, credenziali isolate, backup affidabili e monitoraggio.
Cosa devo fare se ho bisogno di assistenza WordPress urgente?
Se possibile limita l’accesso pubblico, conserva una copia dei file e dei log sospetti, evita di ripristinare alla cieca un backup recente e non eseguire PHP sconosciuto. Uno specialista di assistenza WordPress d’emergenza può determinare l’ambito dell’incidente, preservare le prove, rimuovere la persistenza, ricostruire file affidabili e pianificare una rotazione sicura delle credenziali.
Assistenza d’emergenza per la sicurezza WordPress
Hai bisogno di aiuto con un sito WordPress compromesso?
Richiedi una rimozione malware WordPress e una valutazione della sicurezza. L’indagine può includere analisi degli access log, identificazione del codice malevolo, rimozione delle backdoor, recupero pulito del sito, audit di sicurezza WordPress, contenimento dell’hosting e un piano pratico di hardening progettato per l’ambiente interessato.
Scegli il metodo di contatto che preferisci
Condividi: