


projects /
WordPress-malware verwijderen en website herstellen
WordPress-malware verwijderen en website herstellen
Cliënt
Emergency Locksmith
Datum
Aug 01, 2026
Case study: respons op een WordPress-beveiligingsincident
WordPress-malware verwijderen en gehackte website herstellen
Een bedrijfswebsite werd gecompromitteerd via een kritieke kwetsbaarheid in de geïnstalleerde WordPress-versie. De eerste zichtbare waarschuwing was een kwaadaardige plugin die door de hostingprovider werd gemeld, maar het incident ging verder dan één bestand en één website. Een volledig onderzoek naar WordPress-malware was nodig om te bepalen hoe toegang was verkregen, of persistence aanwezig bleef en hoe de infectie andere document roots binnen hetzelfde hostingaccount bereikte.
De respons combineerde analyse van access logs, malware-identificatie, vergelijking van bestandshashes, accountbrede scans, containment en schoon websiteherstel. Het oorspronkelijke toegangspunt werd bevestigd zonder klant, domein, IP-adressen, credentials of andere identificerende informatie openbaar te maken.
De respons combineerde analyse van access logs, malware-identificatie, vergelijking van bestandshashes, accountbrede scans, containment en schoon websiteherstel. Het oorspronkelijke toegangspunt werd bevestigd zonder klant, domein, IP-adressen, credentials of andere identificerende informatie openbaar te maken.
Klant:
Vertrouwelijk dienstverlenend bedrijf
Incident:
WordPress-compromittering en verspreiding van malware tussen websites
Dienst:
WordPress-malware verwijderen en incident response
Omgeving:
WordPress en meerdere websites op shared hosting
Herstel:
Schone rebuild zonder het gecompromitteerde CMS
Privacy:
Alle identificerende informatie geanonimiseerd
Het probleem was groter dan één geïnfecteerde plugin
De hostingprovider detecteerde een verdacht PHP-bestand in een WordPress-pluginmap. De code bood administratieve commando’s, toegang tot configuratie, tokenverzameling, willekeurige bestandsbewerkingen, code-injectie en remote command-functionaliteit. De naam en beschrijving van de plugin waren zo gekozen dat ze onschuldig leken, maar het gedrag kwam overeen met een volledige webshell.
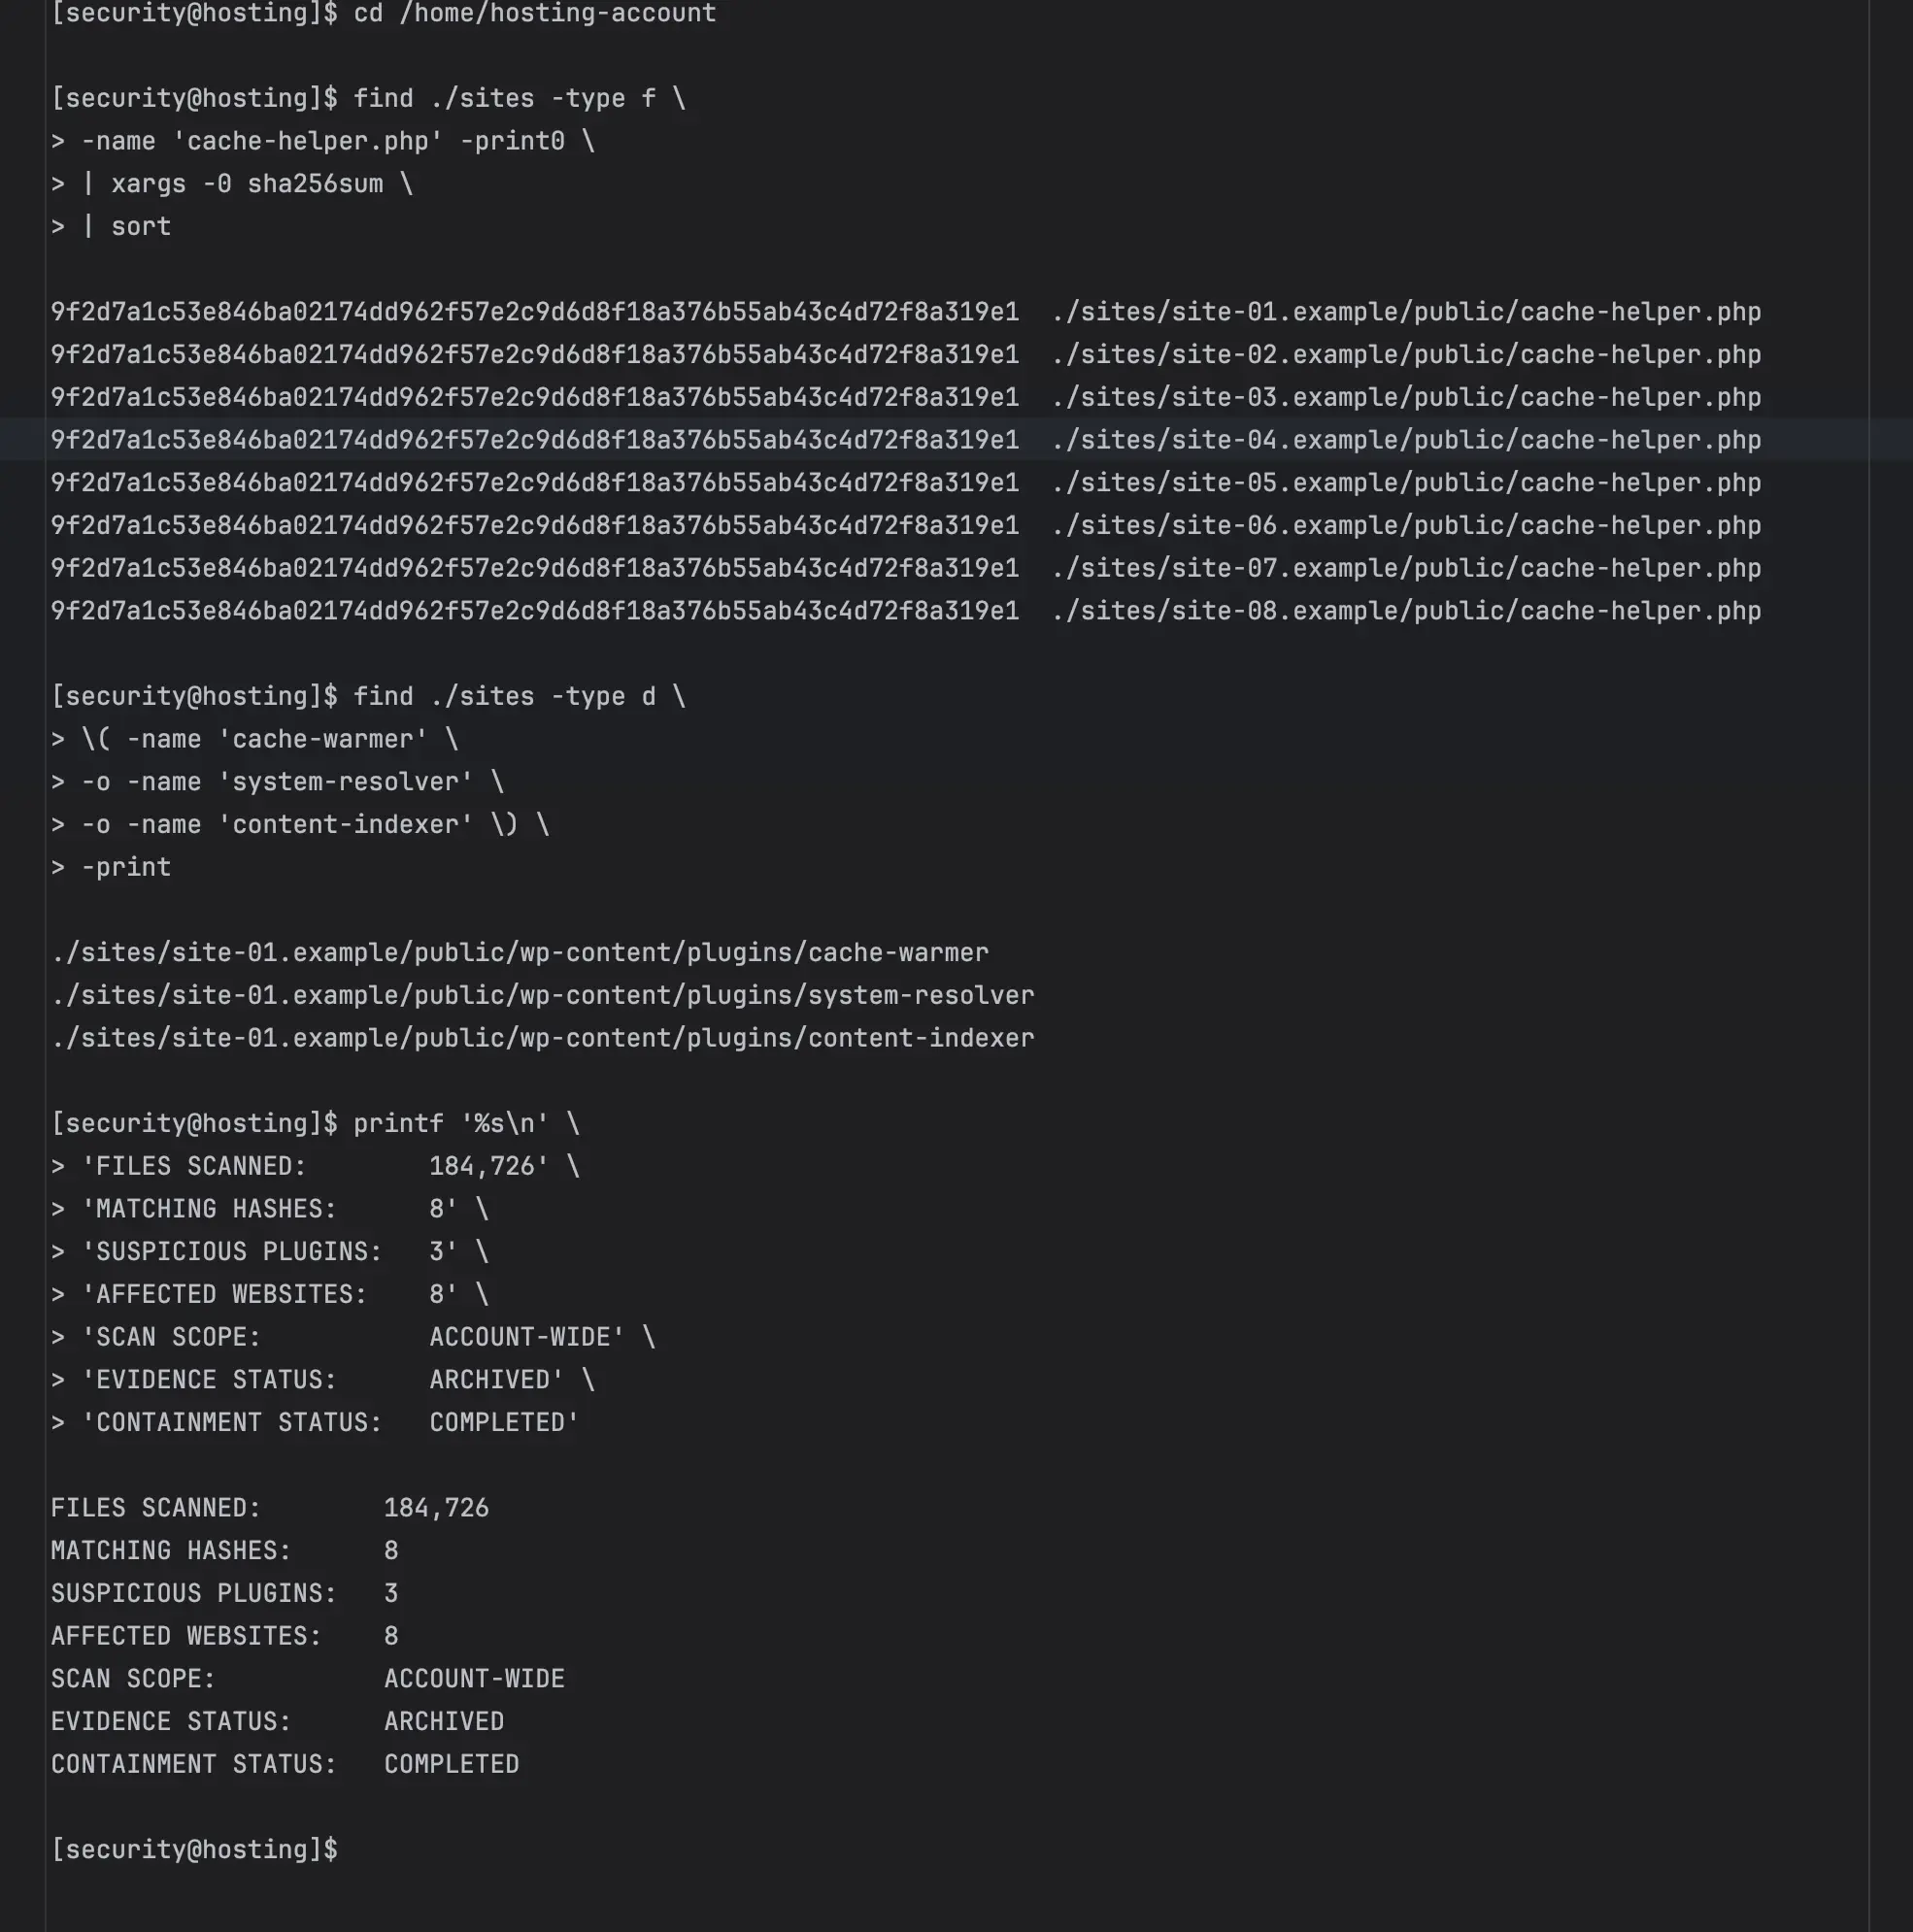
Een eenvoudige aanpak van verwijderen en opnieuw scannen zou niet voldoende zijn. Op verschillende datums verschenen extra pluginmappen met willekeurige namen en dezelfde PHP-backdoor werd aangetroffen op meerdere websites binnen hetzelfde hostingaccount. Dat wees op persistence en laterale verspreiding in plaats van één geïsoleerd geïnfecteerd bestand.
Een eenvoudige aanpak van verwijderen en opnieuw scannen zou niet voldoende zijn. Op verschillende datums verschenen extra pluginmappen met willekeurige namen en dezelfde PHP-backdoor werd aangetroffen op meerdere websites binnen hetzelfde hostingaccount. Dat wees op persistence en laterale verspreiding in plaats van één geïsoleerd geïnfecteerd bestand.
Belangrijkste doelen van de incident response
Verdachte bestanden veiligstellen vóór het verwijderen van actieve malware
De oorspronkelijke WordPress-aanvalsroute identificeren
De tijdlijn van de compromittering reconstrueren uit server access logs
Bepalen of FTP- of SSH-credentials betrokken waren
Identieke backdoors op alle websites binnen het account vinden
Uitvoerbare malware isoleren voordat die opnieuw kon worden geactiveerd
De getroffen website herstellen vanuit een schone codebase
Een praktisch plan voor WordPress security hardening opstellen
Analyse van access logs bevestigde het oorspronkelijke aanvalspad
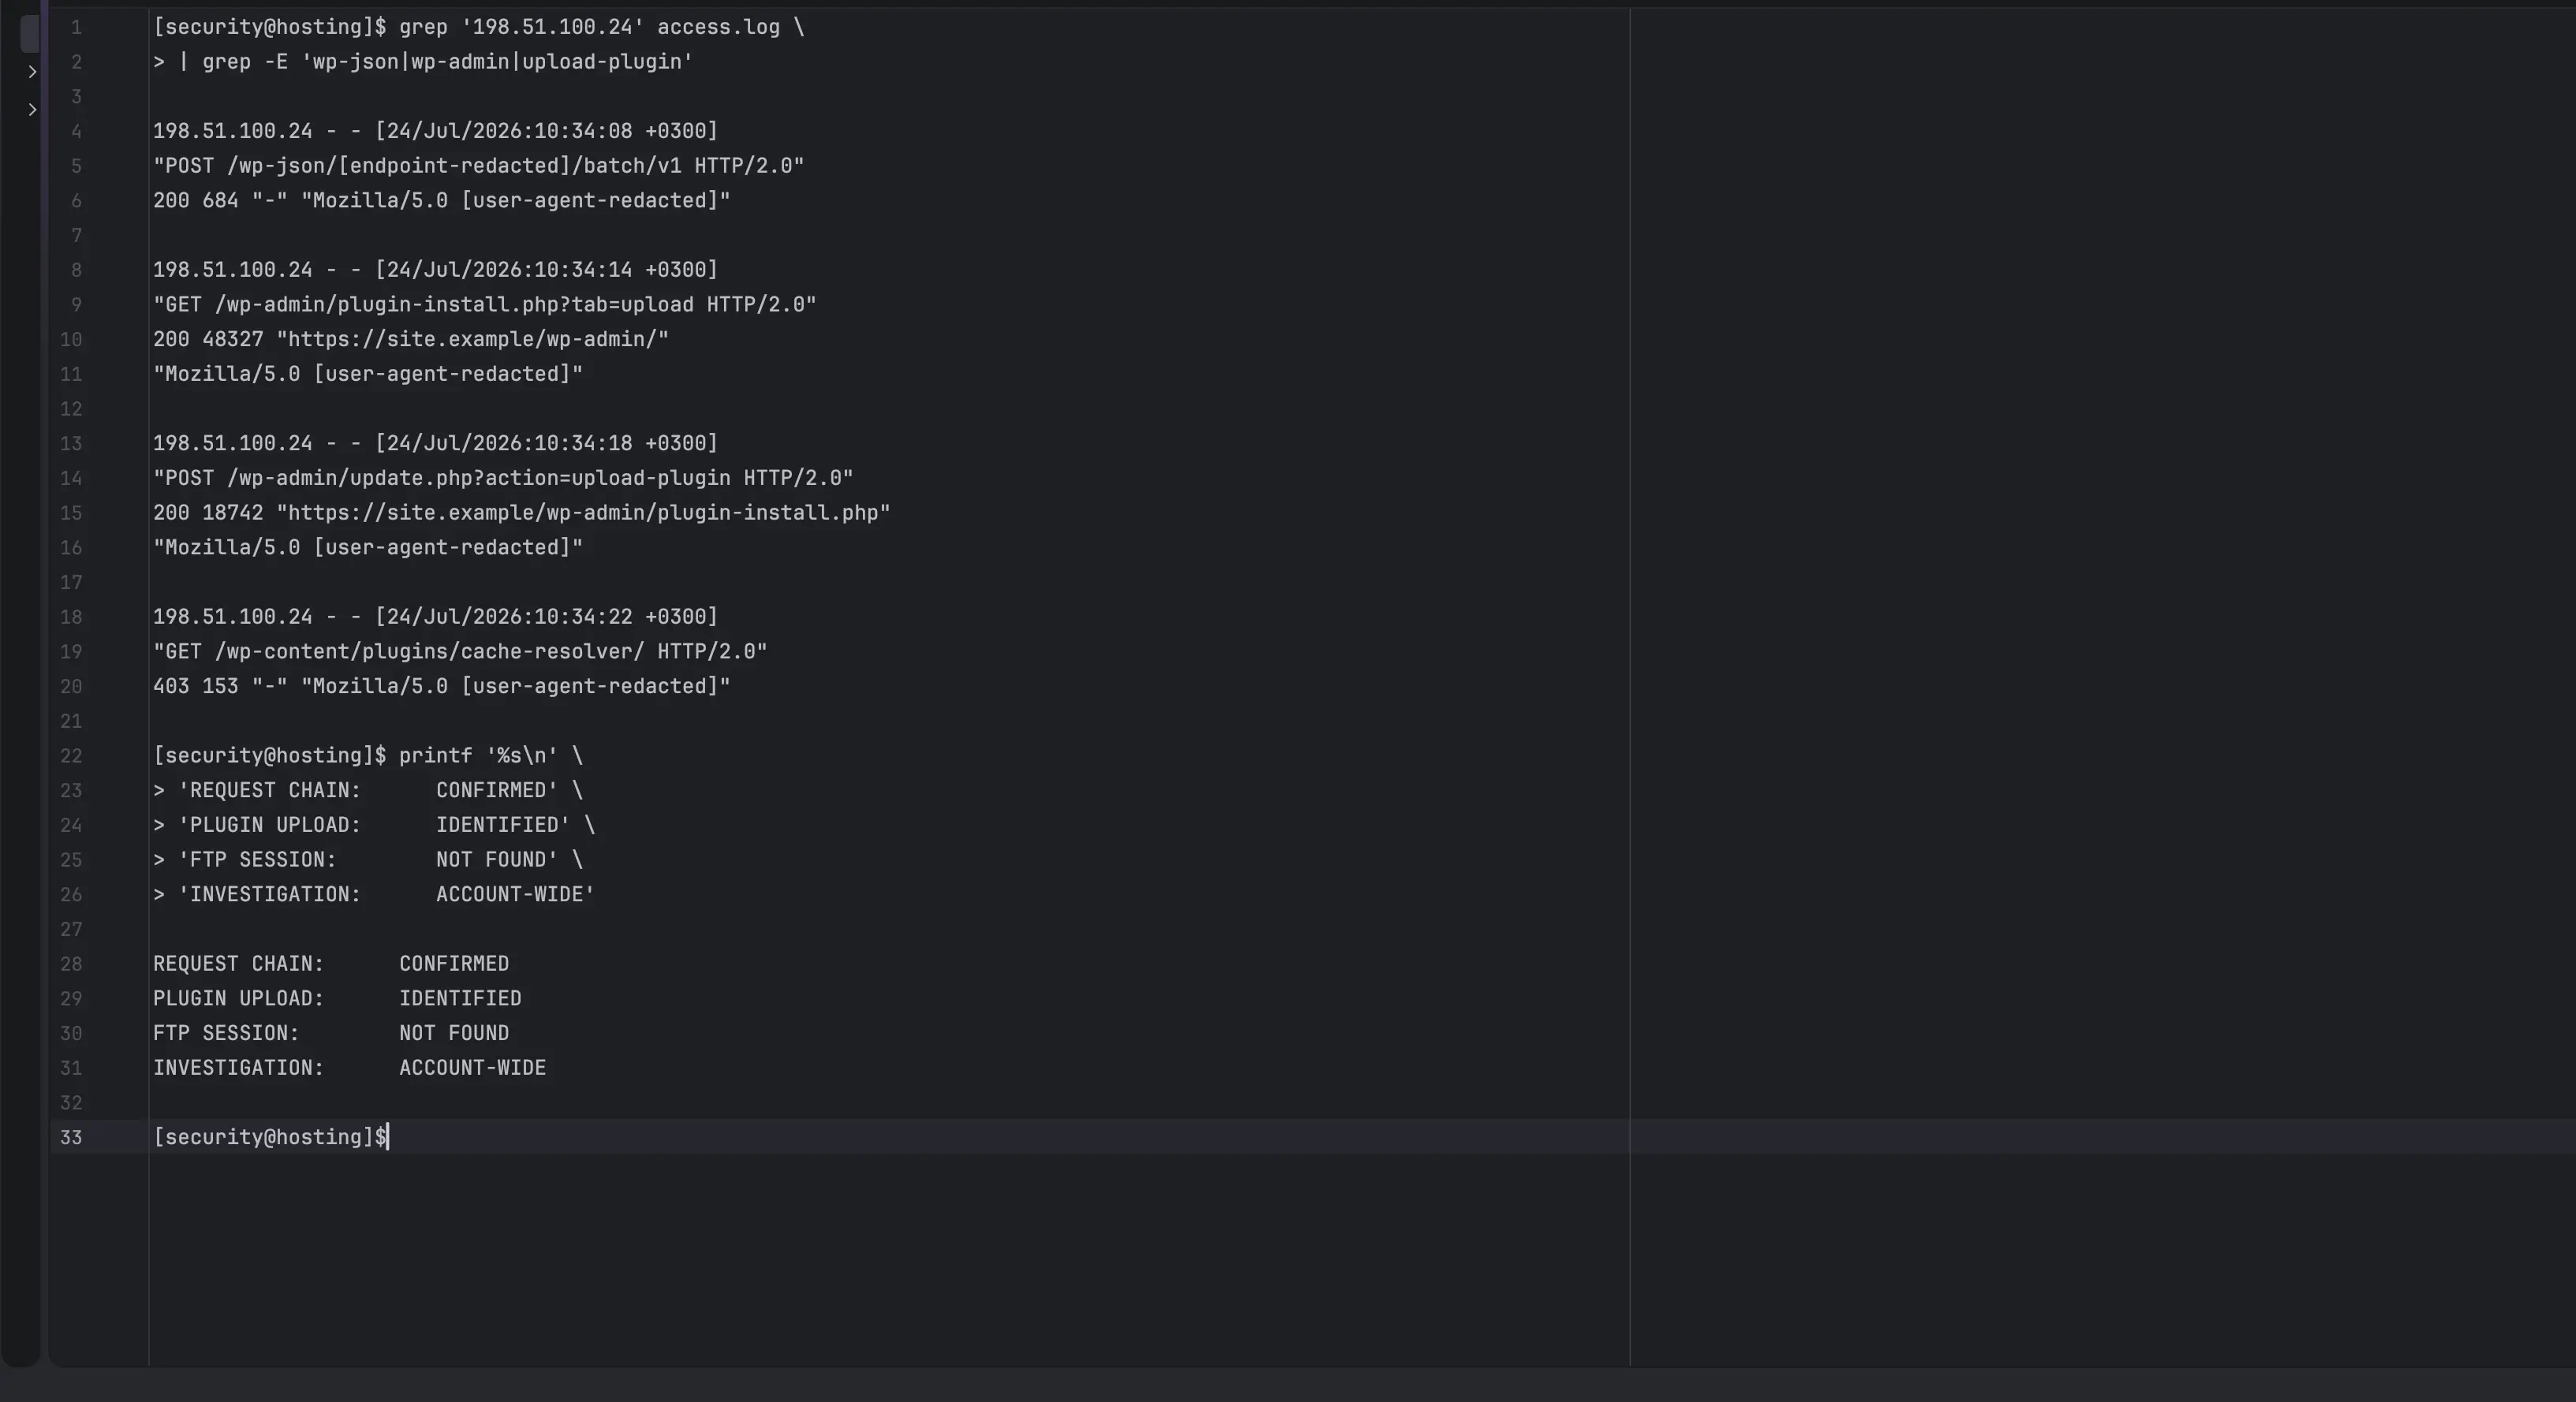
Het onderzoek begon met ruwe access logs van de webserver in plaats van aannames over zwakke wachtwoorden of verouderde plugins. Een herhaalde reeks HTTP-requests bracht het volledige aanvalspad in beeld. Een externe host stuurde requests naar een kwetsbaar WordPress REST batch-endpoint, bereikte de beheerworkflow, opende het scherm voor pluginuploads en uploadde binnen enkele seconden een plugin.
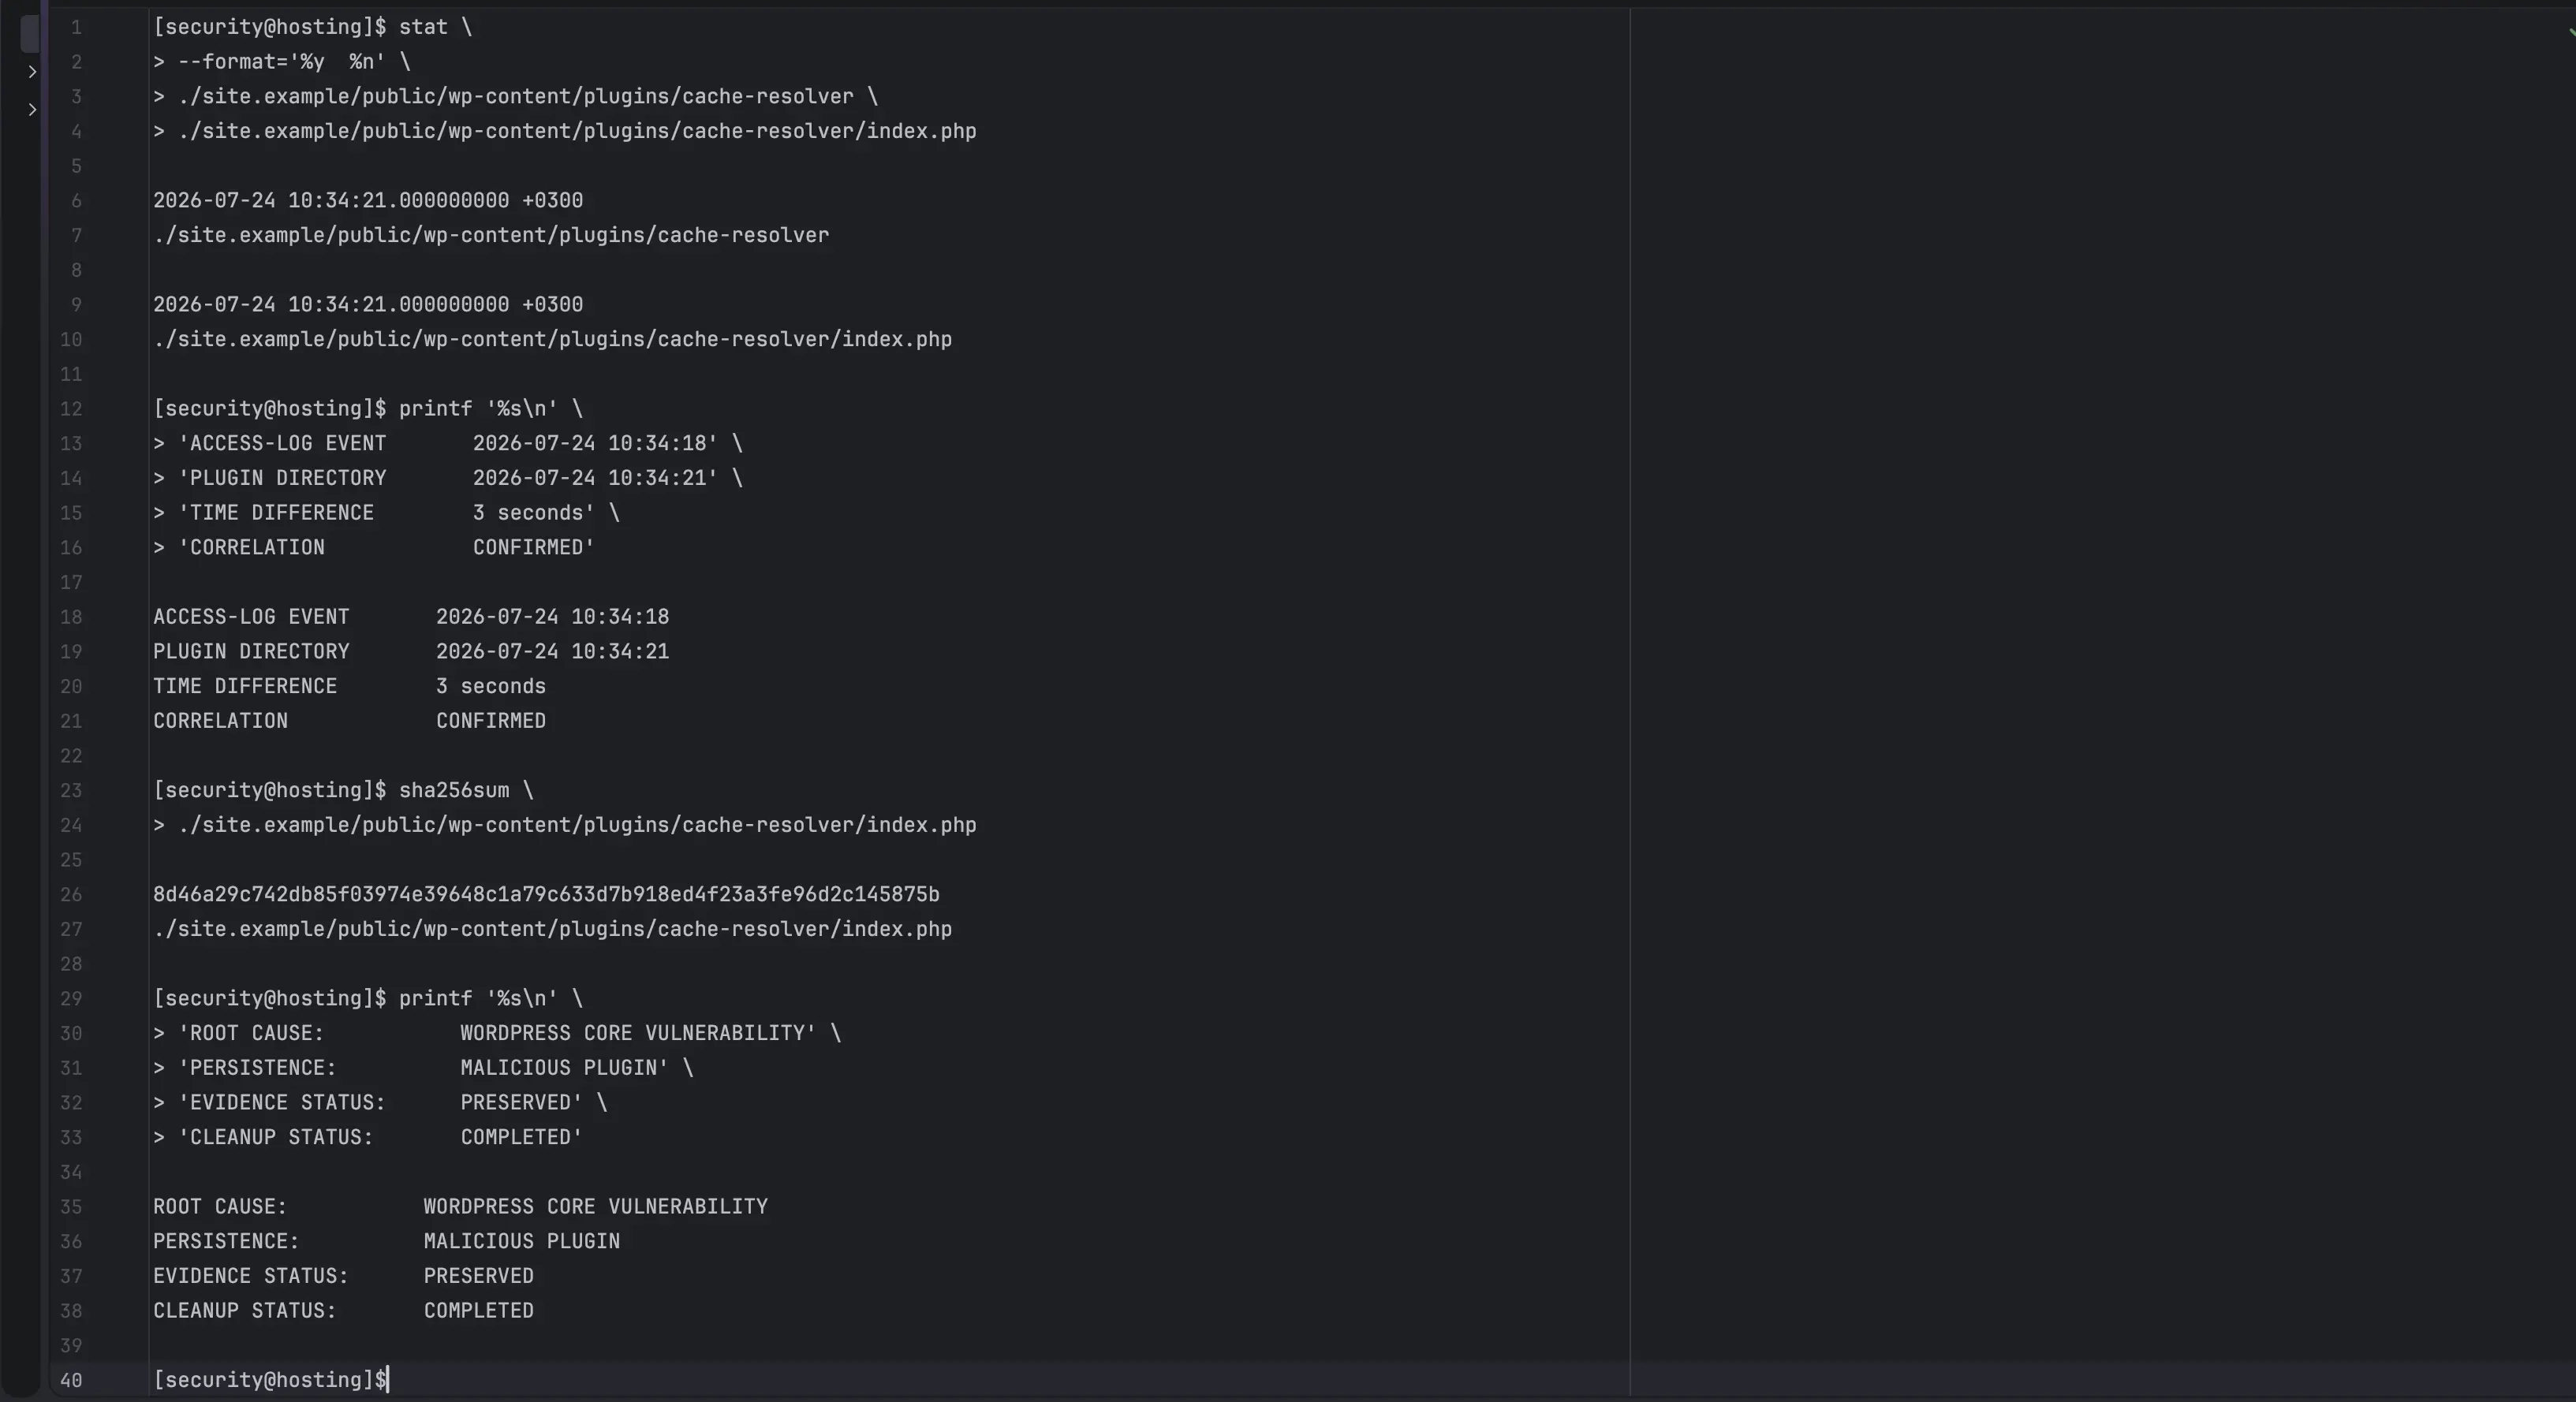
Het tijdstip van die upload kwam overeen met de aanmaaktijd van een kwaadaardige pluginmap. Enkele dagen later verscheen dezelfde requestreeks opnieuw en het tijdstip daarvan kwam overeen met een tweede kwaadaardige plugin. Deze correlatie leverde sterker bewijs dan alleen een antivirussignature: de serverlogs documenteerden hoe de aanvaller binnenkwam, terwijl metadata van het bestandssysteem liet zien wat direct daarna werd aangemaakt.
Het tijdstip van die upload kwam overeen met de aanmaaktijd van een kwaadaardige pluginmap. Enkele dagen later verscheen dezelfde requestreeks opnieuw en het tijdstip daarvan kwam overeen met een tweede kwaadaardige plugin. Deze correlatie leverde sterker bewijs dan alleen een antivirussignature: de serverlogs documenteerden hoe de aanvaller binnenkwam, terwijl metadata van het bestandssysteem liet zien wat direct daarna werd aangemaakt.
De geïnstalleerde WordPress-versie bevatte een kritieke corekwetsbaarheid die remote code execution mogelijk kon maken. Dit verklaarde waarom geen succesvolle FTP-sessie nodig was en waarom alleen het wijzigen van het WordPress-beheerderswachtwoord het oorspronkelijke risico niet zou wegnemen.
De analyse scheidde niet-gerelateerde loginprobes van de requests die tot een succesvolle administratieve pluginupload leidden. Ook werden de vroegst bekende exploitpoging en latere compromisvensters vastgesteld die werden gebruikt om toegang te behouden.
Kritieke WordPress-corekwetsbaarheid geïdentificeerd als toegangspunt
Exploitrequests gekoppeld aan tijdstippen van kwaadaardige plugins
Succesvolle pluginuploads onderscheiden van normaal verkeer
Geen ondersteunend bewijs voor initiële toegang via FTP
Het gevolg: één kwetsbare website trof een groter hostingaccount
Het gecompromitteerde WordPress-proces draaide onder dezelfde systeemgebruiker als de andere websites van het account. Omdat deze document roots hetzelfde bestandseigenaarschap deelden, kon kwaadaardige PHP kopieën van een backdoor buiten de oorspronkelijke website schrijven. Identieke bestandshashes bevestigden dat dezelfde payload over meerdere domeinen en applicatietypen was uitgerold.
Dit veranderde de scope van het project. Malwareverwijdering kon niet beperkt blijven tot de eerste WordPress-installatie. Elke WordPress-, Laravel- en zelfstandige PHP-document root moest als mogelijk blootgesteld worden beschouwd totdat die was gecontroleerd. Credentials in configuratiebestanden moesten eveneens als mogelijk gecompromitteerd worden beschouwd, omdat de webshell functies bevatte voor het lezen van bestanden en ontdekken van configuraties.
Dit veranderde de scope van het project. Malwareverwijdering kon niet beperkt blijven tot de eerste WordPress-installatie. Elke WordPress-, Laravel- en zelfstandige PHP-document root moest als mogelijk blootgesteld worden beschouwd totdat die was gecontroleerd. Credentials in configuratiebestanden moesten eveneens als mogelijk gecompromitteerd worden beschouwd, omdat de webshell functies bevatte voor het lezen van bestanden en ontdekken van configuraties.
Risico’s door de compromittering
Blijvende toegang via vermomde WordPress-plugins
Identieke backdoors gekopieerd naar niet-gerelateerde websites
Mogelijke blootstelling van database- en SMTP-credentials
Mogelijke toegang tot applicatieconfiguratie en API-tokens
Herinfectie na alleen verwijderen van het door antivirus gevonden bestand
Ongeautoriseerde e-mail of externe netwerkactiviteit vanuit PHP
Waarschuwingen van zoekmachines, redirects, spampagina’s of reputatieschade
Minder vertrouwen in backups die na de eerste inbraak zijn gemaakt
Accountbrede WordPress-malwarecleanup en containment
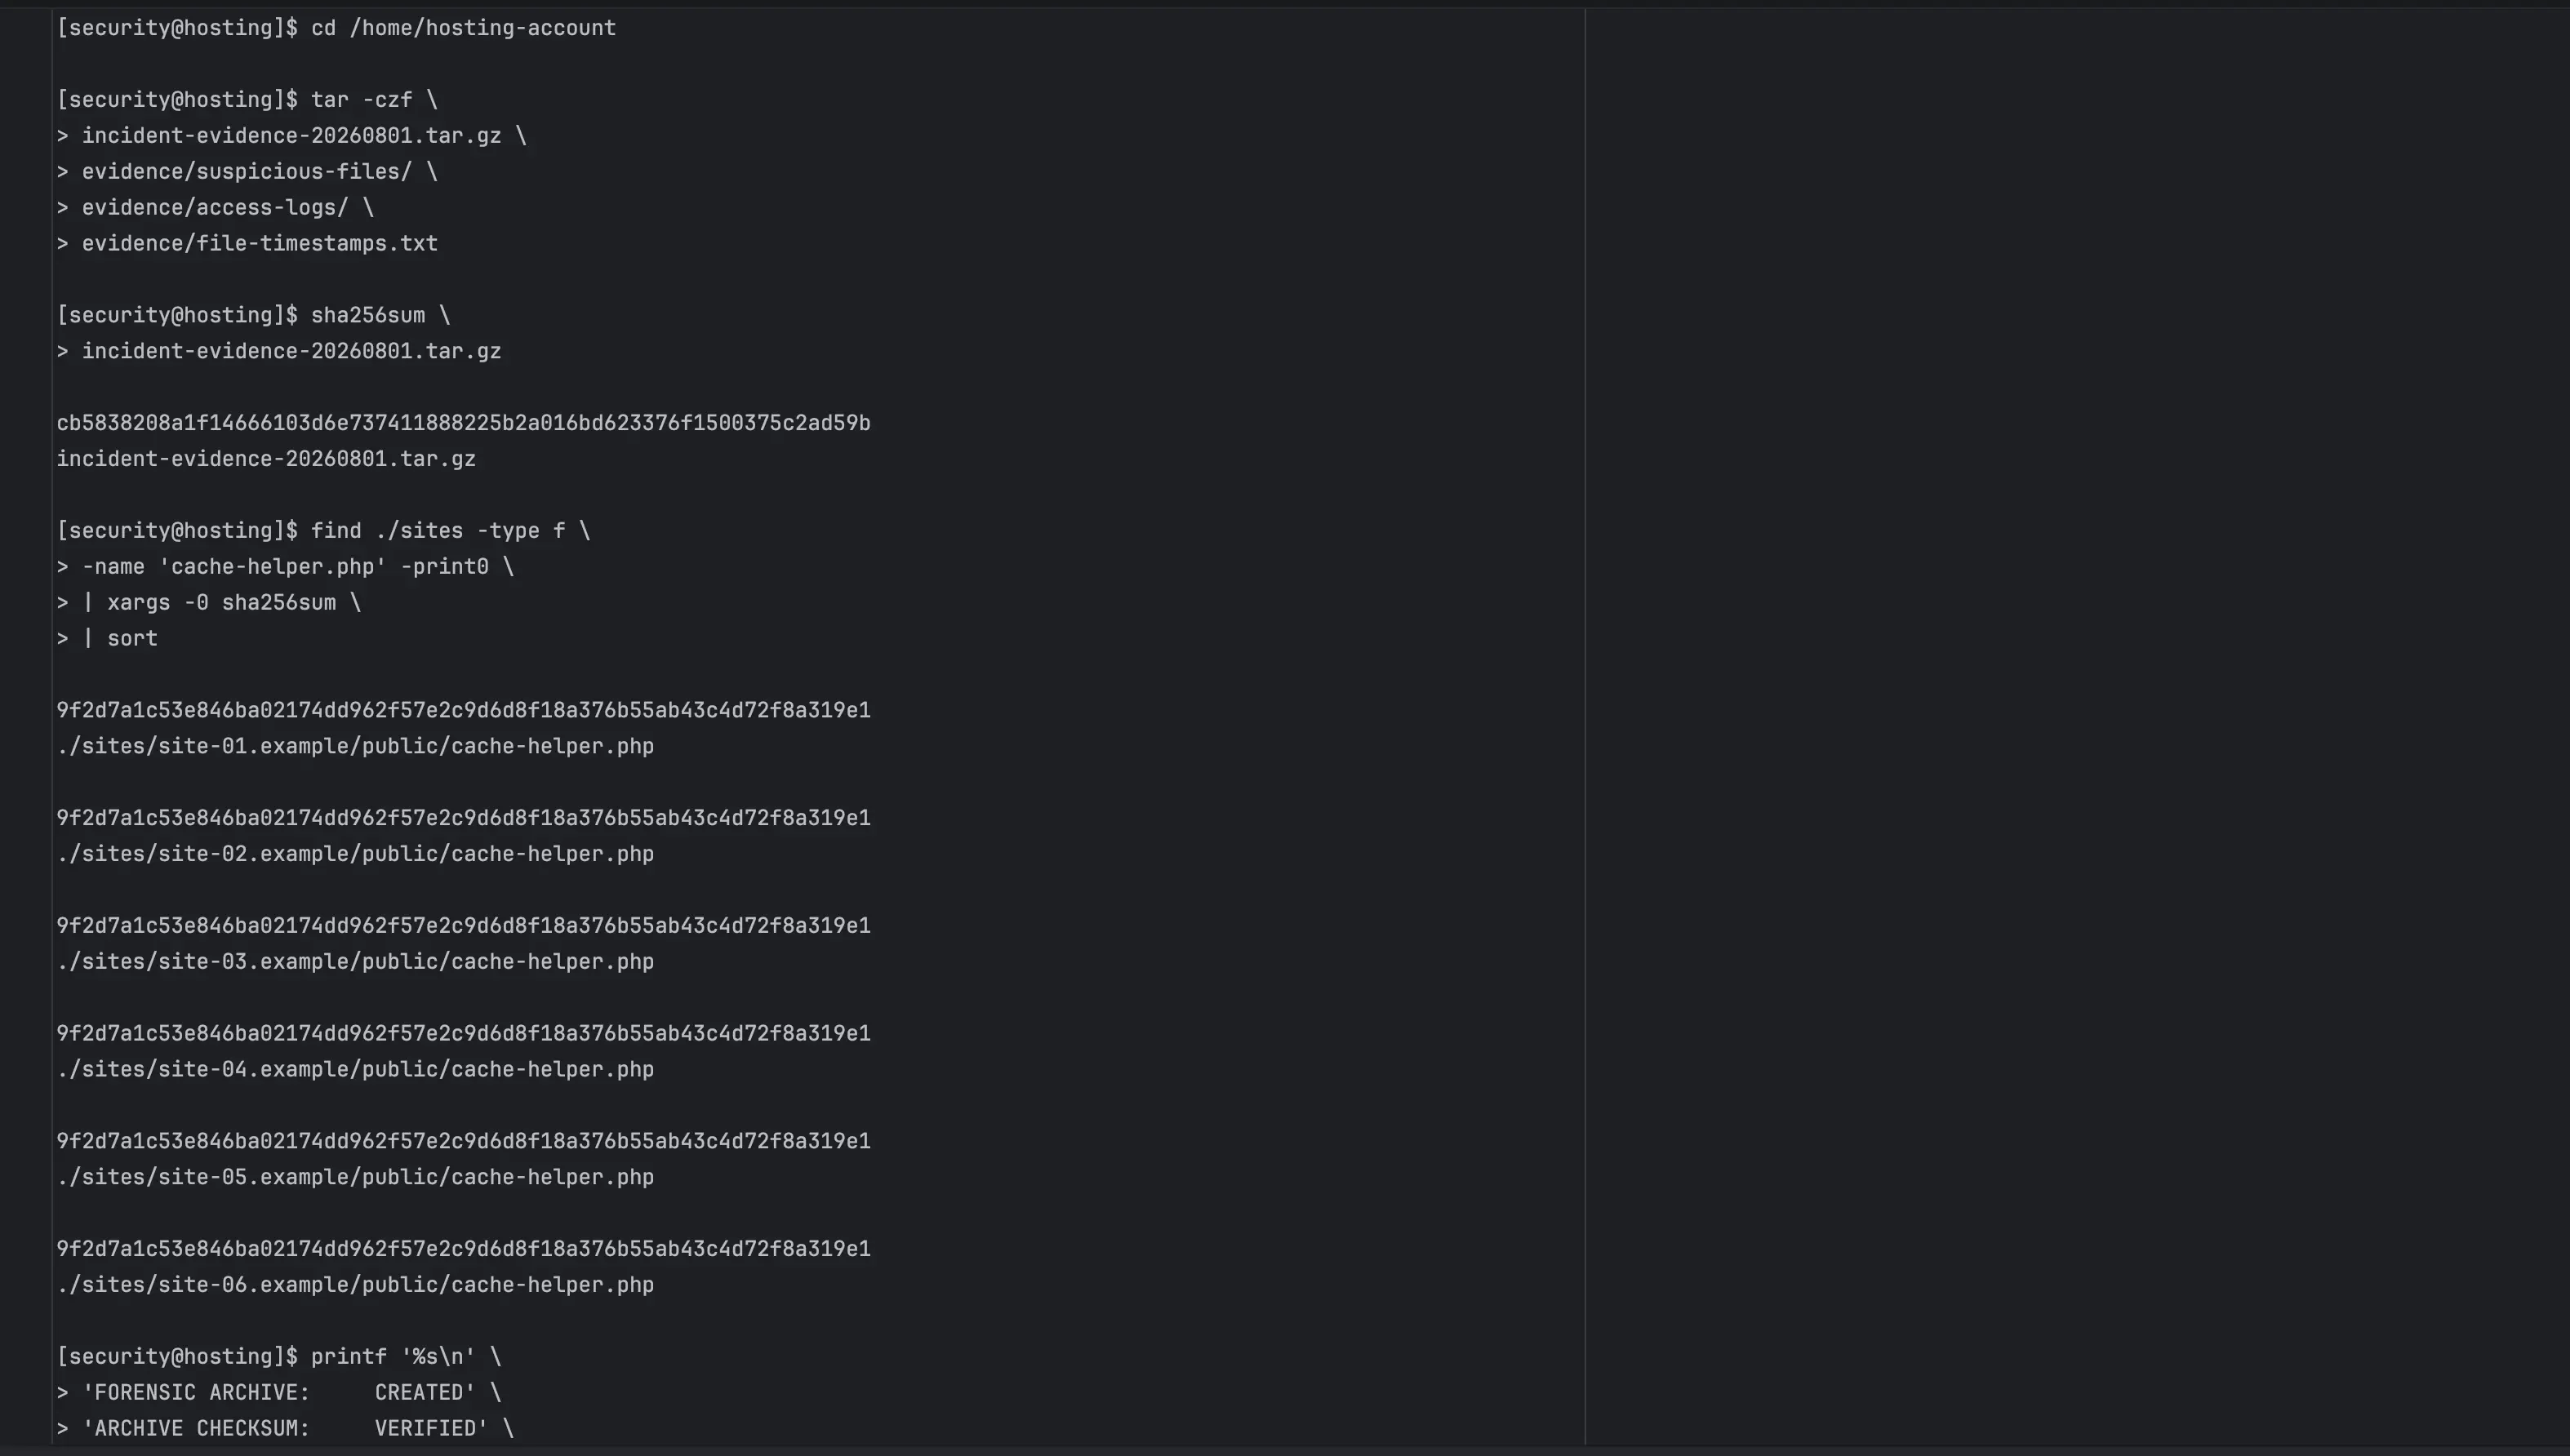
Vóór verwijdering werden verdachte bestanden in een gecontroleerd archief bewaard en gehasht zodat het onderzoek een verifieerbaar spoor behield. Vervolgens werd het volledige hostingaccount doorzocht op bekende kwaadaardige bestandsnamen, willekeurig benoemde pluginmappen, overeenkomende contentsignatures, geobfusceerde PHP-patronen en identieke hashes.
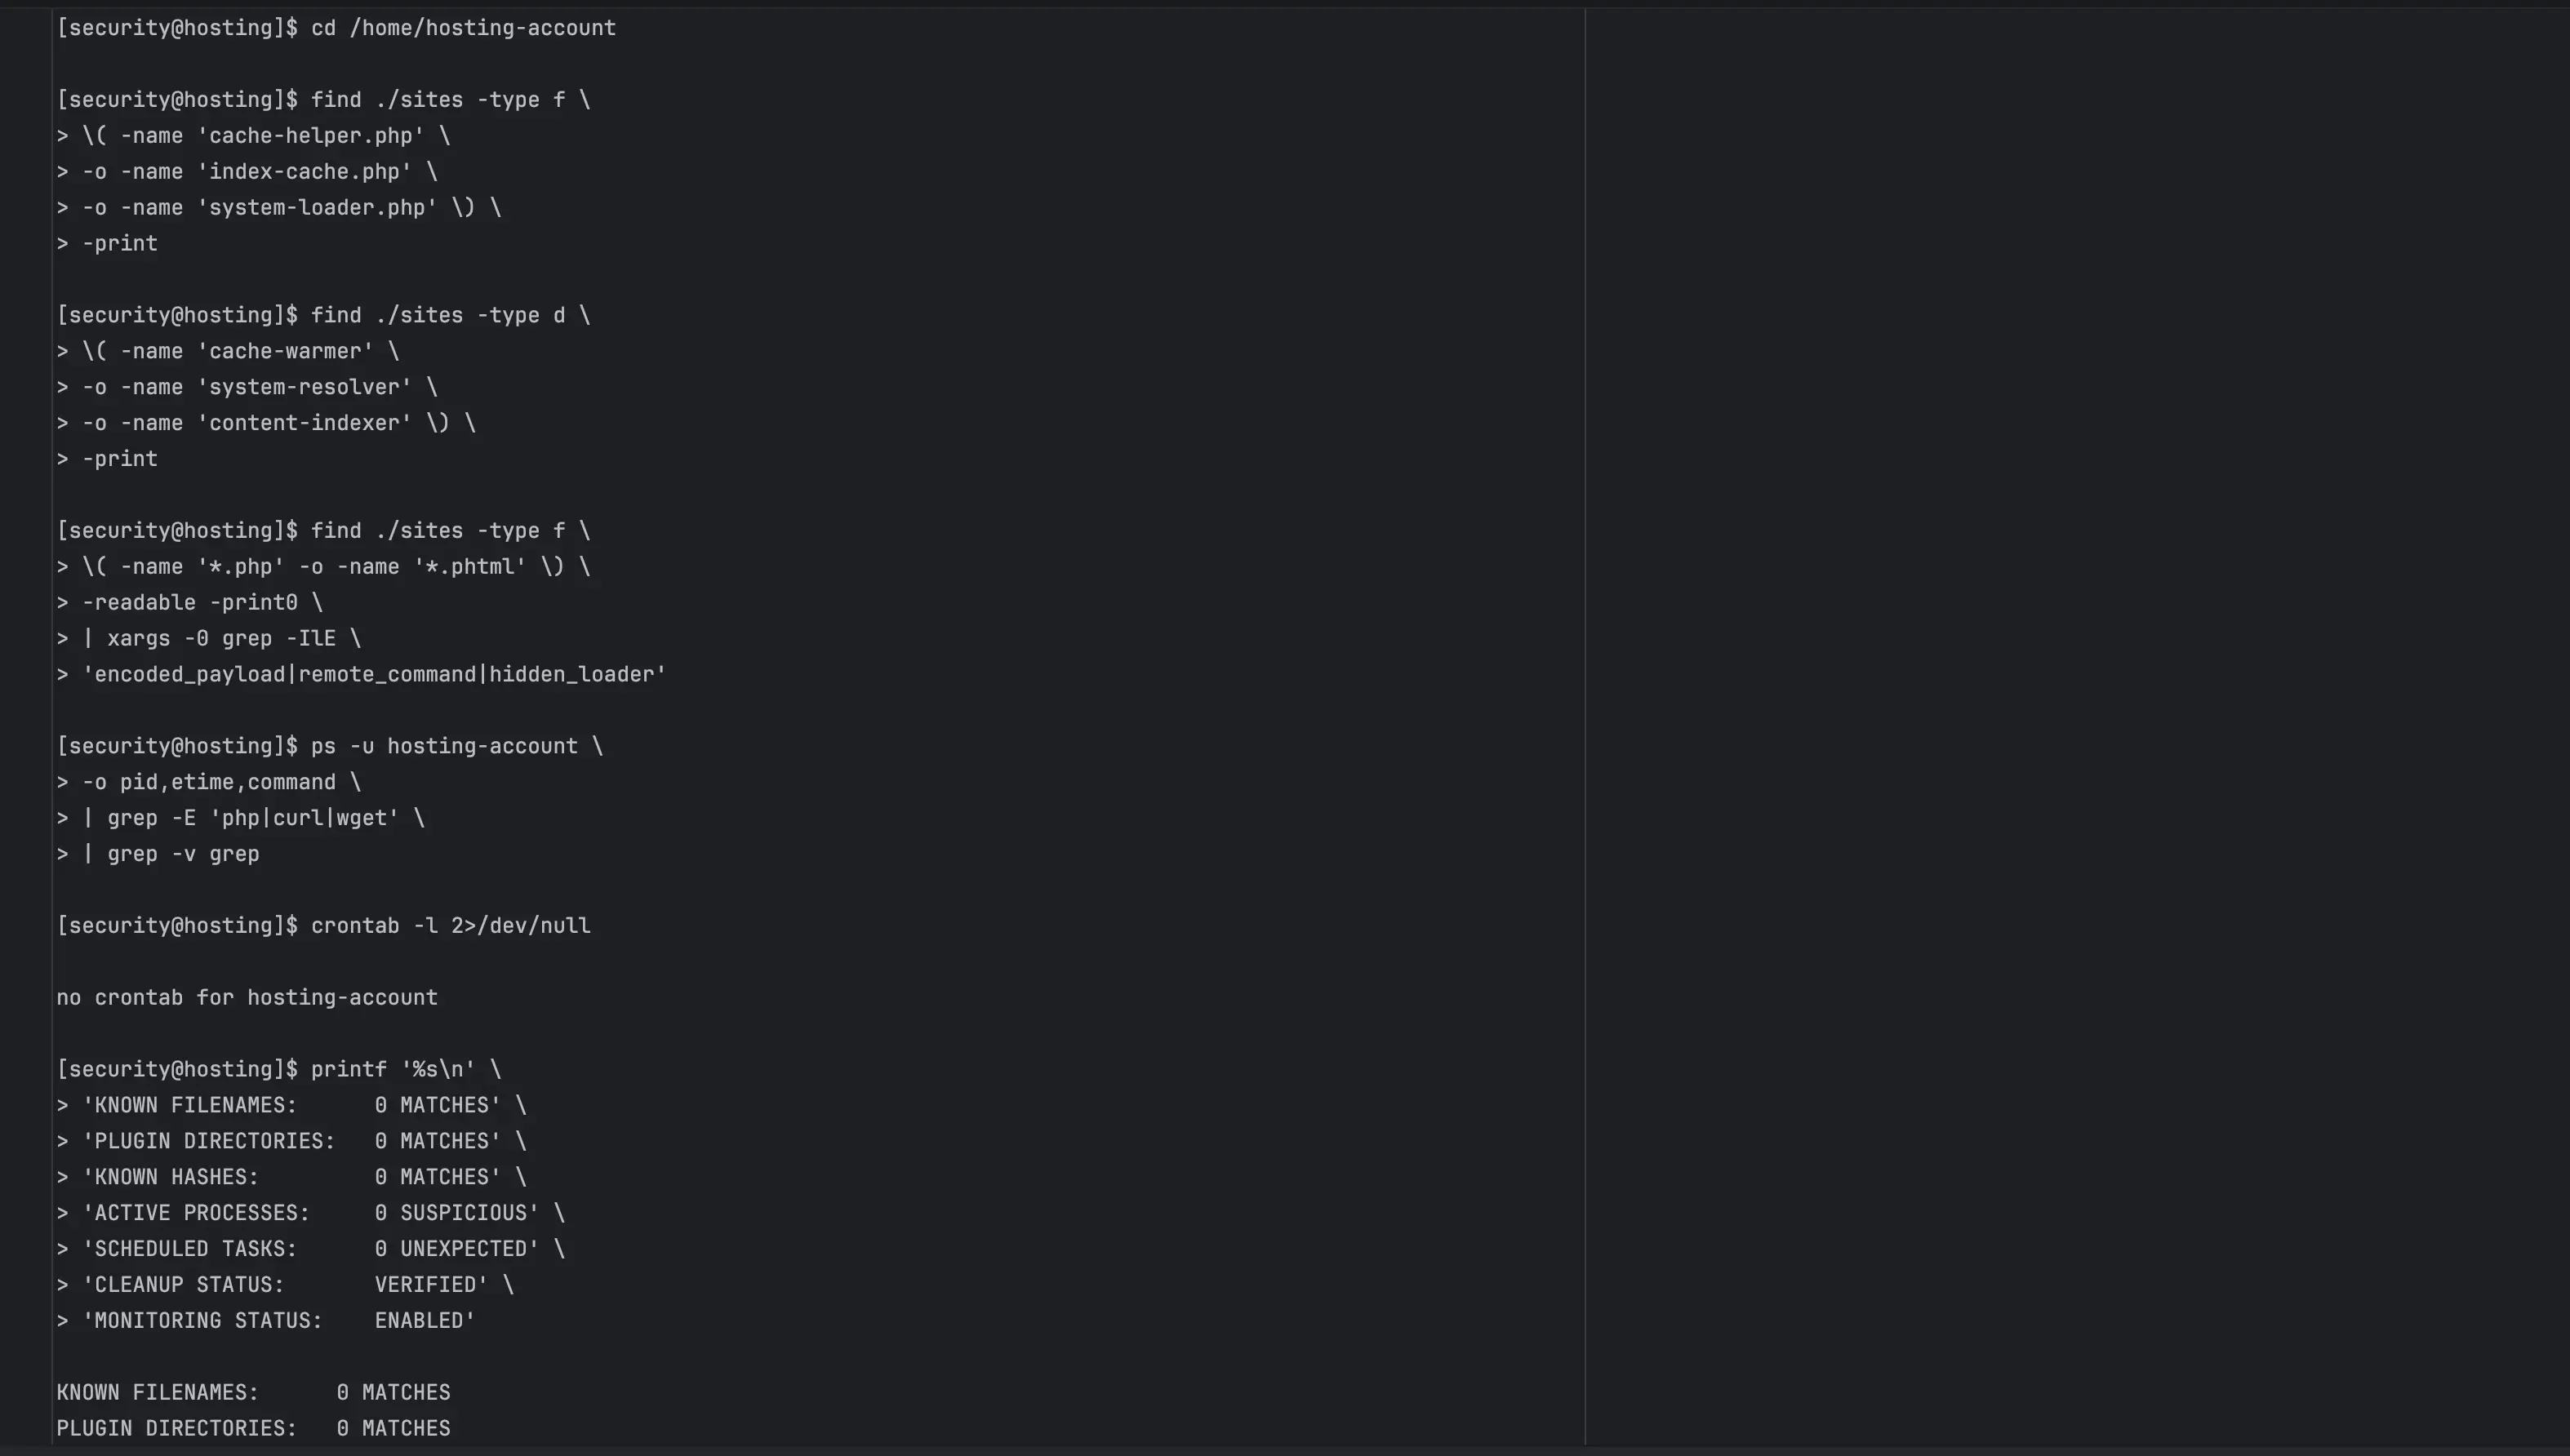
Tijdens het onderzoek werd uitvoerbare toegang tot bevestigde malware beperkt. Nadat het bewijsarchief veilig was gesteld, werden kwaadaardige pluginmappen, gekopieerde backdoors en aanvullende geïnfecteerde PHP-bestanden verwijderd. Een tweede zoekactie bevestigde dat de bekende bestandsnamen en mappen niet langer aanwezig waren.
Tijdens het onderzoek werd uitvoerbare toegang tot bevestigde malware beperkt. Nadat het bewijsarchief veilig was gesteld, werden kwaadaardige pluginmappen, gekopieerde backdoors en aanvullende geïnfecteerde PHP-bestanden verwijderd. Een tweede zoekactie bevestigde dat de bekende bestandsnamen en mappen niet langer aanwezig waren.
De respons vertrouwde niet op één antivirusresultaat. Handmatige code-inspectie bracht valse pluginheaders, gecodeerde payloadmanifests, XOR-gebaseerde decoding, command-executionlogica en persistencemechanismen aan het licht die generieke zoekopdrachten op trefwoorden konden missen.
Lopende processen werden meegenomen in de containment, omdat het verwijderen van een bestand code die al in het geheugen is geladen niet stopt. FTP-gebruikers werden verwijderd, door het systeem gegenereerde SSH-sleutels werden met de hostingprovider geverifieerd en interfaces voor geplande taken werden gecontroleerd op onverwachte jobs.
Forensisch archief gemaakt vóór destructieve cleanup
SHA-256-hashes gebruikt om identieke malwarekopieën te vinden
Kwaadaardige pluginmappen met willekeurige namen verwijderd
Bekende backdoors verwijderd uit meerdere document roots
Schoon websiteherstel zonder de kwetsbare installatie terug te zetten
De aanvankelijk gecompromitteerde website had WordPress niet langer nodig voor de bedrijfsdoelstelling. In plaats van hetzelfde CMS, dezelfde plugins en hetzelfde aanvalsoppervlak te herstellen, werd de website opnieuw gebouwd als een lichte standalone implementatie op basis van een schone codebase. Publieke content en conversie-elementen bleven behouden zonder de gecompromitteerde WordPress-core, pluginmappen of themabestanden mee te nemen.
Deze aanpak verkleinde het directe aanvalsoppervlak en voorkwam dat onbekende persistence uit een recente backup werd teruggezet. Andere dynamische websites moesten afzonderlijk worden geverifieerd, omdat een schone vervanging van één site niet bewijst dat alle naastgelegen applicaties veilig zijn.
Deze aanpak verkleinde het directe aanvalsoppervlak en voorkwam dat onbekende persistence uit een recente backup werd teruggezet. Andere dynamische websites moesten afzonderlijk worden geverifieerd, omdat een schone vervanging van één site niet bewijst dat alle naastgelegen applicaties veilig zijn.
Waar WordPress noodzakelijk blijft, is de herstelmethode anders: installeer een schone actuele core, installeer thema’s en plugins opnieuw vanuit betrouwbare bronnen, controleer uploads en de database, bekijk beheerders en application passwords, maak sessies ongeldig en roteer blootgestelde credentials nadat de omgeving schoon is.
Laravel- en maatwerk-PHP-applicaties vereisen een schone deployment vanuit betrouwbare repositories, herinstallatie van dependencies vanuit lockfiles, controle van publieke en schrijfbare mappen en rotatie van secrets die in de omgevingsconfiguratie zijn opgeslagen.
Gecompromitteerde WordPress-installatie verwijderd van de primaire site
Bedrijfskritische content opnieuw opgebouwd vanuit een schone codebase
Geen geïnfecteerde core-, plugin- of themabestanden hergebruikt
Recente backups als onbetrouwbaar behandeld totdat ze waren gecontroleerd
WordPress-herstel gescheiden van Laravel-herstel
Rotatie van credentials gepland na cleanup
Vervolgscans opgenomen in het herstelproces
WordPress security hardening na malwareverwijdering
WordPress-malwarecleanup verwijdert de bekende infectie, maar voorkomt niet automatisch een nieuwe compromittering. Het hardeningplan was daarom gebaseerd op containment, least privilege, software-updates, beperkte beheerrechten en doorlopende monitoring.
De belangrijkste architecturale bevinding was dat controles op PHP-niveau niet gelijkstaan aan echte website-isolatie. Beperkingen zoals open_basedir en uitgeschakelde command-executionfuncties kunnen laterale beweging beperken, maar websites die dezelfde hosting-systeemgebruiker gebruiken delen nog steeds een grotere beveiligingsgrens. Aparte hostingaccounts of systeemgebruikers bieden sterkere containment.
De belangrijkste architecturale bevinding was dat controles op PHP-niveau niet gelijkstaan aan echte website-isolatie. Beperkingen zoals open_basedir en uitgeschakelde command-executionfuncties kunnen laterale beweging beperken, maar websites die dezelfde hosting-systeemgebruiker gebruiken delen nog steeds een grotere beveiligingsgrens. Aparte hostingaccounts of systeemgebruikers bieden sterkere containment.
Aanbevolen maatregelen na het incident
Elke WordPress-installatie bijwerken voordat die weer publiek toegankelijk wordt
Plugins en thema’s alleen opnieuw installeren vanuit betrouwbare bronnen
Tweefactorauthenticatie inschakelen voor beheerders
Bestandsbewerking via het WordPress-dashboard uitschakelen
Plugininstallatie beperken wanneer updates extern worden beheerd
Per website de smalst compatibele open_basedir toepassen
Onnodige PHP-functies voor command execution uitschakelen
Aparte databasegebruikers en unieke credentials per site gebruiken
Belangrijke websites onder aparte hostingaccounts of systeemgebruikers plaatsen
Off-server backups, access logs en monitoring van bestandsintegriteit onderhouden
FAQ over WordPress-malware verwijderen
Vragen over het herstellen van een gehackte WordPress-site
Deze antwoorden leggen uit wat een professionele dienst voor WordPress-malwareverwijdering moet onderzoeken, waarom het verwijderen van één geïnfecteerd bestand zelden genoeg is en hoe het risico op herinfectie kan worden verminderd.
Wat is WordPress-malwareverwijdering?
WordPress-malwareverwijdering is het proces van het identificeren van kwaadaardige code, backdoors, ongeautoriseerde plugins, geïnjecteerde databasecontent en de kwetsbaarheid die de compromittering mogelijk maakte. Een complete respons omvat ook containment, schoon herstel, rotatie van credentials, software-updates en monitoring op herinfectie.
Hoe weet je of een WordPress-website is gehackt?
Veelvoorkomende signalen zijn onbekende plugins of beheerders, onverwachte PHP-bestanden, redirects, spampagina’s, beveiligingswaarschuwingen, ongeautoriseerde e-mail, gewijzigde zoekresultaten en onverklaarde serveractiviteit. Een WordPress-beveiligingsscan is nuttig, maar access logs en handmatige bestandsinspectie kunnen nodig zijn om het aanvalspad te bevestigen.
Waarom is alleen het geïnfecteerde bestand verwijderen niet genoeg?
Aanvallers installeren vaak meer dan één backdoor. Eén bestand kan worden gedetecteerd terwijl een ander verborgen blijft in een plugin, thema, upload, cache of map van een andere website. Als de kwetsbare software en gestolen credentials niet worden aangepakt, kan de malware na verwijdering terugkeren.
Kan WordPress-malware zich verspreiden naar andere websites op shared hosting?
Ja. Wanneer meerdere websites onder dezelfde systeemgebruiker draaien en hun mappen door die gebruiker schrijfbaar zijn, kan kwaadaardige PHP uit één gecompromitteerde applicatie mogelijk naastgelegen sites aanpassen. PHP-beperkingen kunnen dit risico verminderen, maar aparte hostingaccounts of systeemgebruikers bieden sterkere isolatie.
Wat omvat een WordPress-beveiligingsaudit na een hack?
Een WordPress-beveiligingsaudit na een incident moet de integriteit van de core, plugins, thema’s, uploads, beheerders, application passwords, databaseopties, geplande taken, configuratiebestanden, bestandsrechten, access logs, hostingisolatie, backups, PHP-instellingen en extern bereikbare endpoints controleren.
Kan een beveiligingsplugin professionele malwarecleanup vervangen?
Een beveiligingsplugin kan veelvoorkomende dreigingen detecteren en geautomatiseerde aanvallen verminderen, maar kan niet bewijzen dat elke backdoor verdwenen is of dat naastgelegen sites schoon zijn. Ook vervangt een plugin geen root-cause-analyse, herstel vanuit betrouwbare code, rotatie van credentials, beoordeling van serverlogs en isolatie van hostingaccounts.
Wat is WordPress security hardening?
WordPress security hardening verkleint onnodige aanvalsoppervlakken en beperkt de impact van toekomstige incidenten. Het omvat tijdige updates, tweefactorauthenticatie, beperkte bestandswijzigingen, least-privilege-toegang, beschermd beheer, een web application firewall, geïsoleerde credentials, betrouwbare backups en monitoring.
Wat moet ik doen als ik met spoed WordPress-hulp nodig heb?
Beperk indien mogelijk publieke toegang, bewaar een kopie van verdachte bestanden en logs, zet niet blind een recente backup terug en voer geen onbekende PHP uit. Een specialist in spoedondersteuning voor WordPress kan de scope bepalen, bewijs veiligstellen, persistence verwijderen, betrouwbare bestanden opnieuw opbouwen en veilige rotatie van credentials plannen.
Spoedondersteuning voor WordPress-beveiliging
Hulp nodig met een gehackte WordPress-website?
Vraag een beoordeling voor WordPress-malwareverwijdering en beveiliging aan. Het onderzoek kan analyse van access logs, identificatie van kwaadaardige code, verwijdering van backdoors, schoon websiteherstel, een WordPress-beveiligingsaudit, hostingcontainment en een praktisch hardeningplan voor de getroffen omgeving omvatten.
Kies een handige contactmethode
Delen: