


projects /
Site WordPress piraté : suppression de malware et récupération
Site WordPress piraté : suppression de malware et récupération
Client
Service de serrurerie d’urgence
Date
Aug 01, 2026
Étude de cas de réponse à un incident de sécurité WordPress
Suppression de malware WordPress et récupération d’un site piraté
Un site web professionnel a été compromis via une vulnérabilité critique de la version de WordPress installée. Le premier signal visible a été un plugin malveillant signalé par l’hébergeur, mais l’incident dépassait largement un seul fichier et un seul site. Une investigation complète de suppression de malware WordPress était nécessaire pour déterminer comment l’accès avait été obtenu, si un mécanisme de persistance subsistait et comment l’infection avait atteint d’autres racines de documents du même compte d’hébergement.
La réponse à l’incident a combiné l’analyse des journaux d’accès, l’identification du malware, la comparaison des empreintes de fichiers, une analyse à l’échelle du compte, le confinement et la récupération propre du site. Le point d’entrée initial a été confirmé sans divulguer le client, le domaine, les adresses IP, les identifiants ni aucune autre information permettant l’identification.
La réponse à l’incident a combiné l’analyse des journaux d’accès, l’identification du malware, la comparaison des empreintes de fichiers, une analyse à l’échelle du compte, le confinement et la récupération propre du site. Le point d’entrée initial a été confirmé sans divulguer le client, le domaine, les adresses IP, les identifiants ni aucune autre information permettant l’identification.
Client :
Entreprise de services confidentielle
Incident :
Compromission WordPress et propagation du malware entre plusieurs sites
Service :
Suppression de malware WordPress et réponse à incident
Environnement :
WordPress et plusieurs sites sur un hébergement mutualisé
Récupération :
Reconstruction propre sans le CMS compromis
Confidentialité :
Toutes les informations d’identification ont été anonymisées
Le problème dépassait largement un seul plugin infecté
L’hébergeur a détecté un fichier PHP suspect dans le répertoire d’un plugin WordPress. Son code exposait des commandes d’administration, l’accès à la configuration, la collecte de jetons, des opérations arbitraires sur les fichiers, l’injection de code et l’exécution de commandes à distance. Le nom et la description du plugin avaient été conçus pour paraître inoffensifs, mais son comportement correspondait à celui d’un webshell complet.
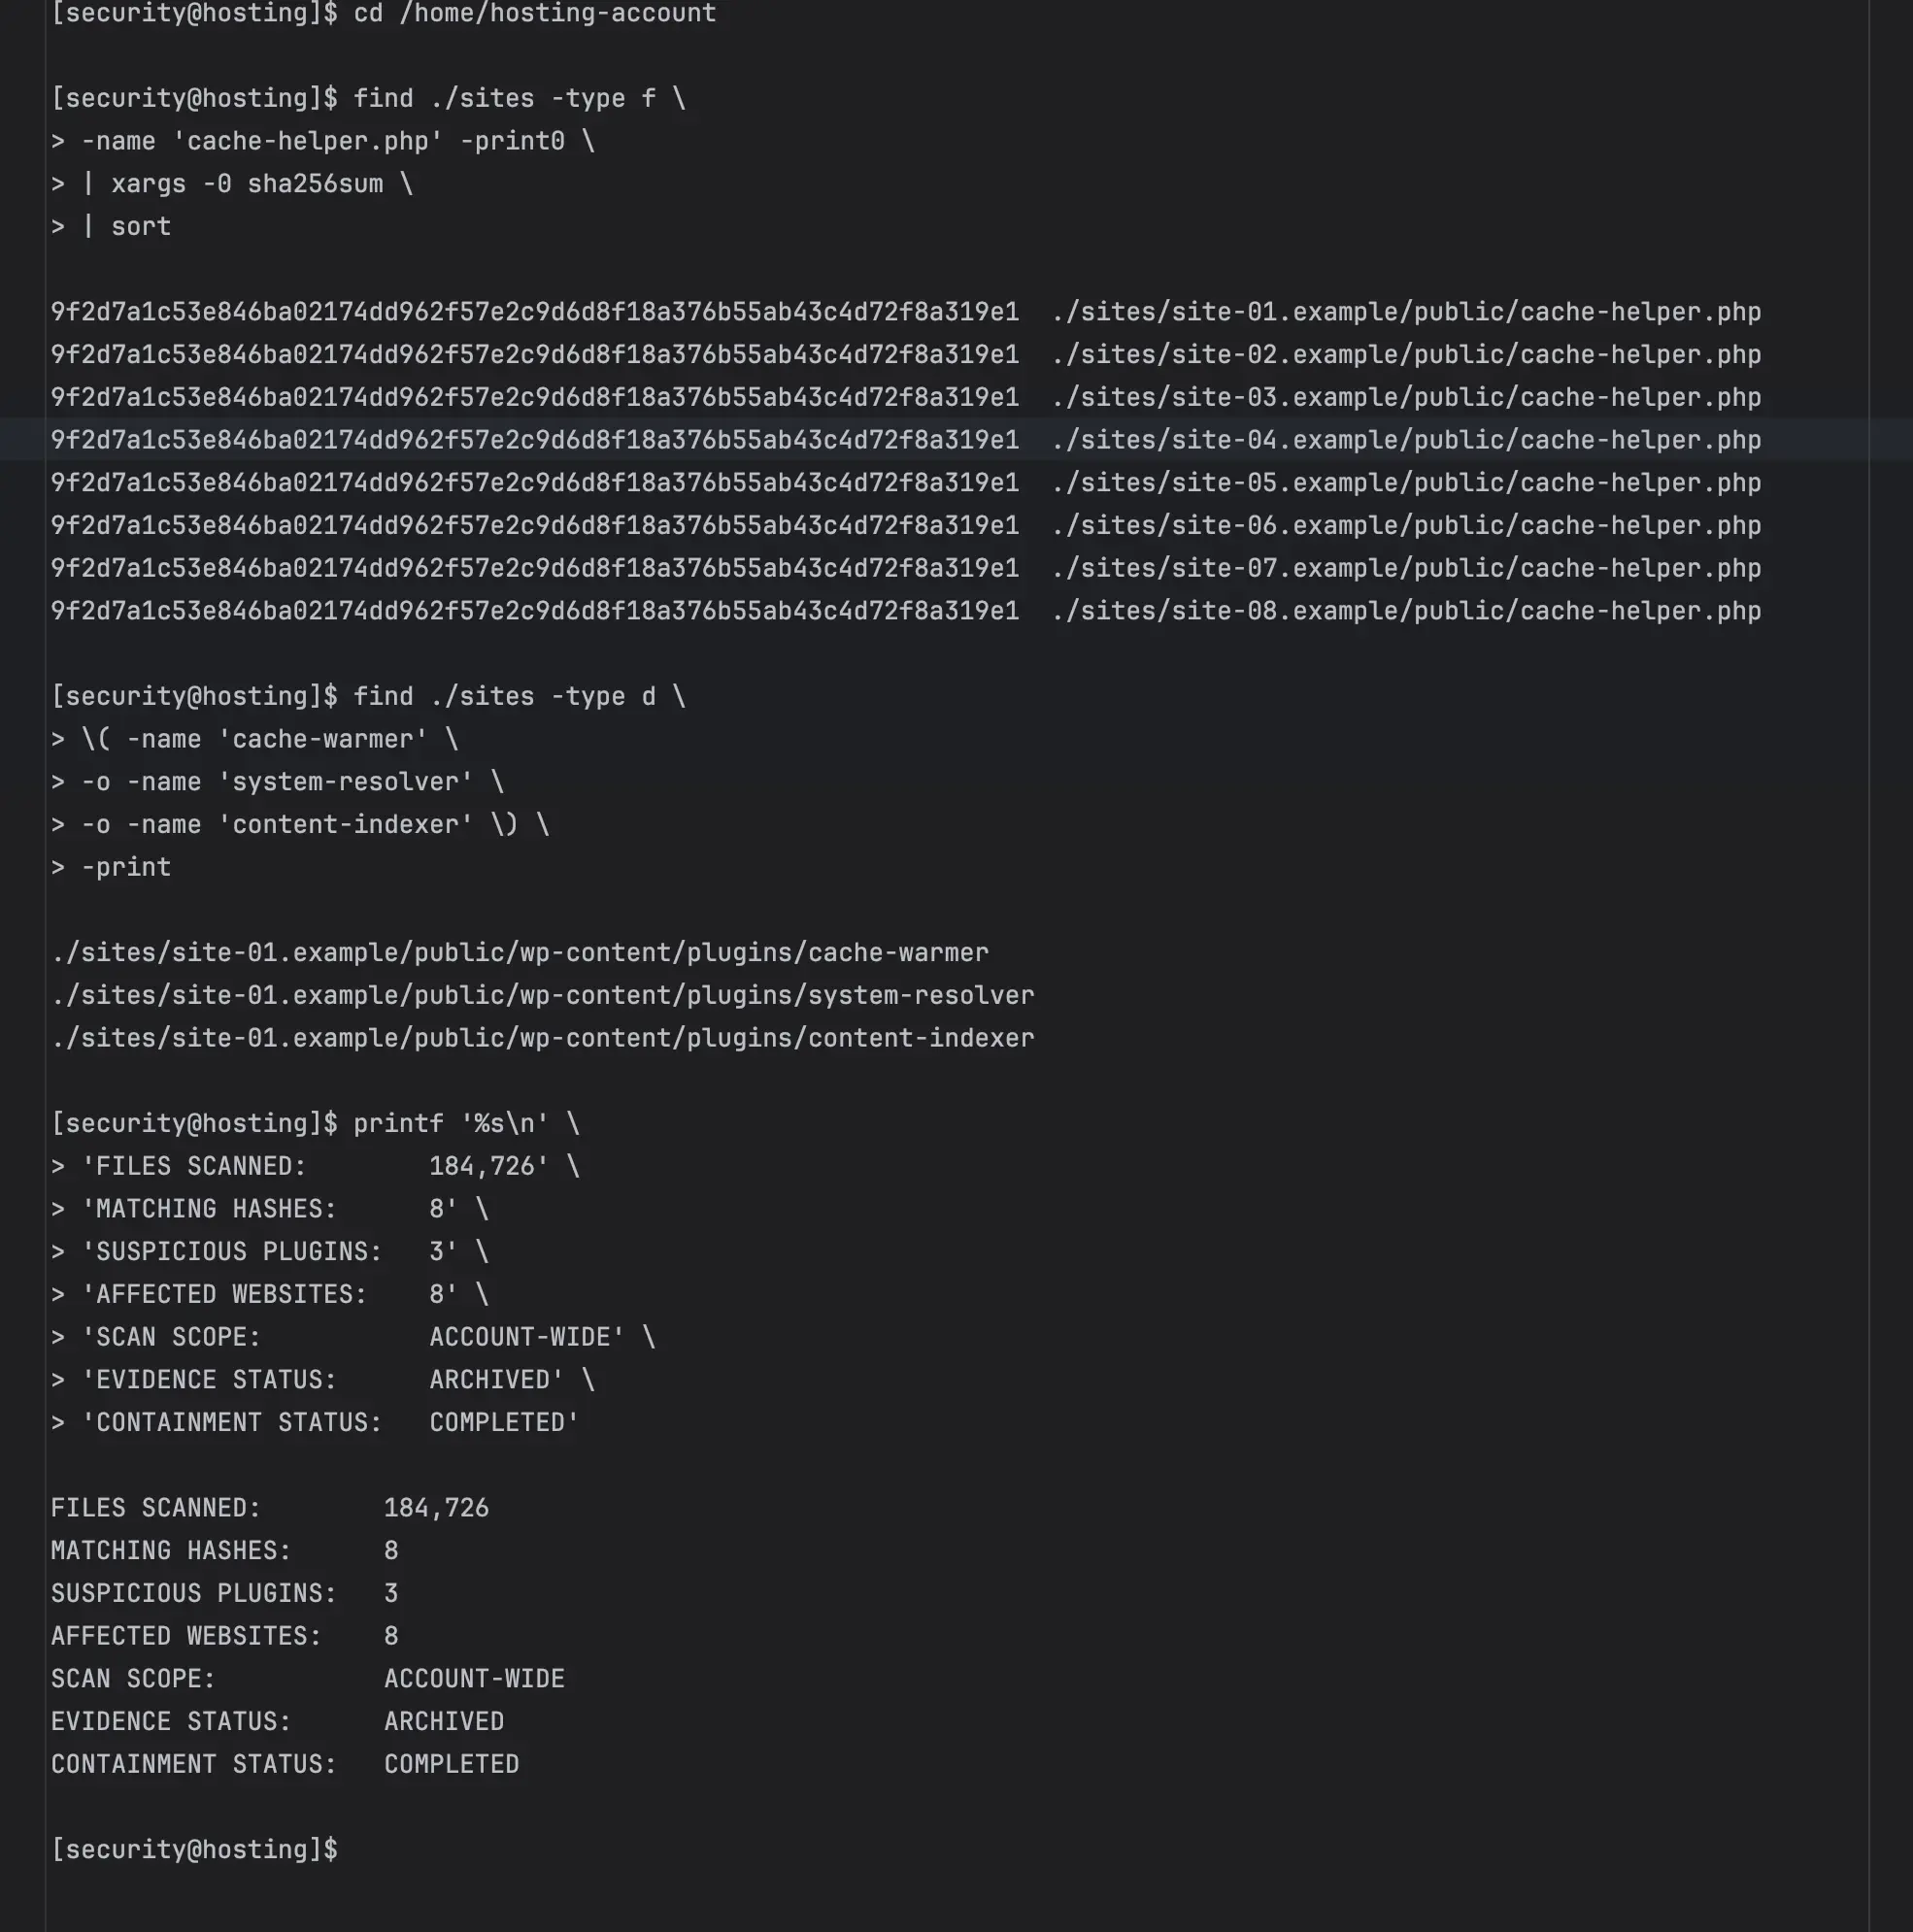
Une simple suppression suivie d’un nouveau scan n’aurait pas suffi. D’autres répertoires de plugins portant des noms aléatoires sont apparus à différentes dates, et une porte dérobée PHP identique a été découverte sur de nombreux sites appartenant au même compte d’hébergement. Cela indiquait un mécanisme de persistance et une propagation latérale, et non un fichier infecté isolé.
Une simple suppression suivie d’un nouveau scan n’aurait pas suffi. D’autres répertoires de plugins portant des noms aléatoires sont apparus à différentes dates, et une porte dérobée PHP identique a été découverte sur de nombreux sites appartenant au même compte d’hébergement. Cela indiquait un mécanisme de persistance et une propagation latérale, et non un fichier infecté isolé.
Principaux objectifs de la réponse à l’incident
Conserver les fichiers suspects avant de supprimer le malware actif
Identifier le vecteur d’attaque WordPress initial
Reconstituer la chronologie de la compromission à partir des journaux serveur
Déterminer si des identifiants FTP ou SSH avaient été impliqués
Rechercher des portes dérobées identiques sur tous les sites du compte
Confiner le malware exécutable avant toute nouvelle activation
Récupérer le site affecté à partir d’une base de code propre
Définir un plan pratique de durcissement de la sécurité WordPress
L’analyse des journaux d’accès a confirmé le chemin d’attaque initial
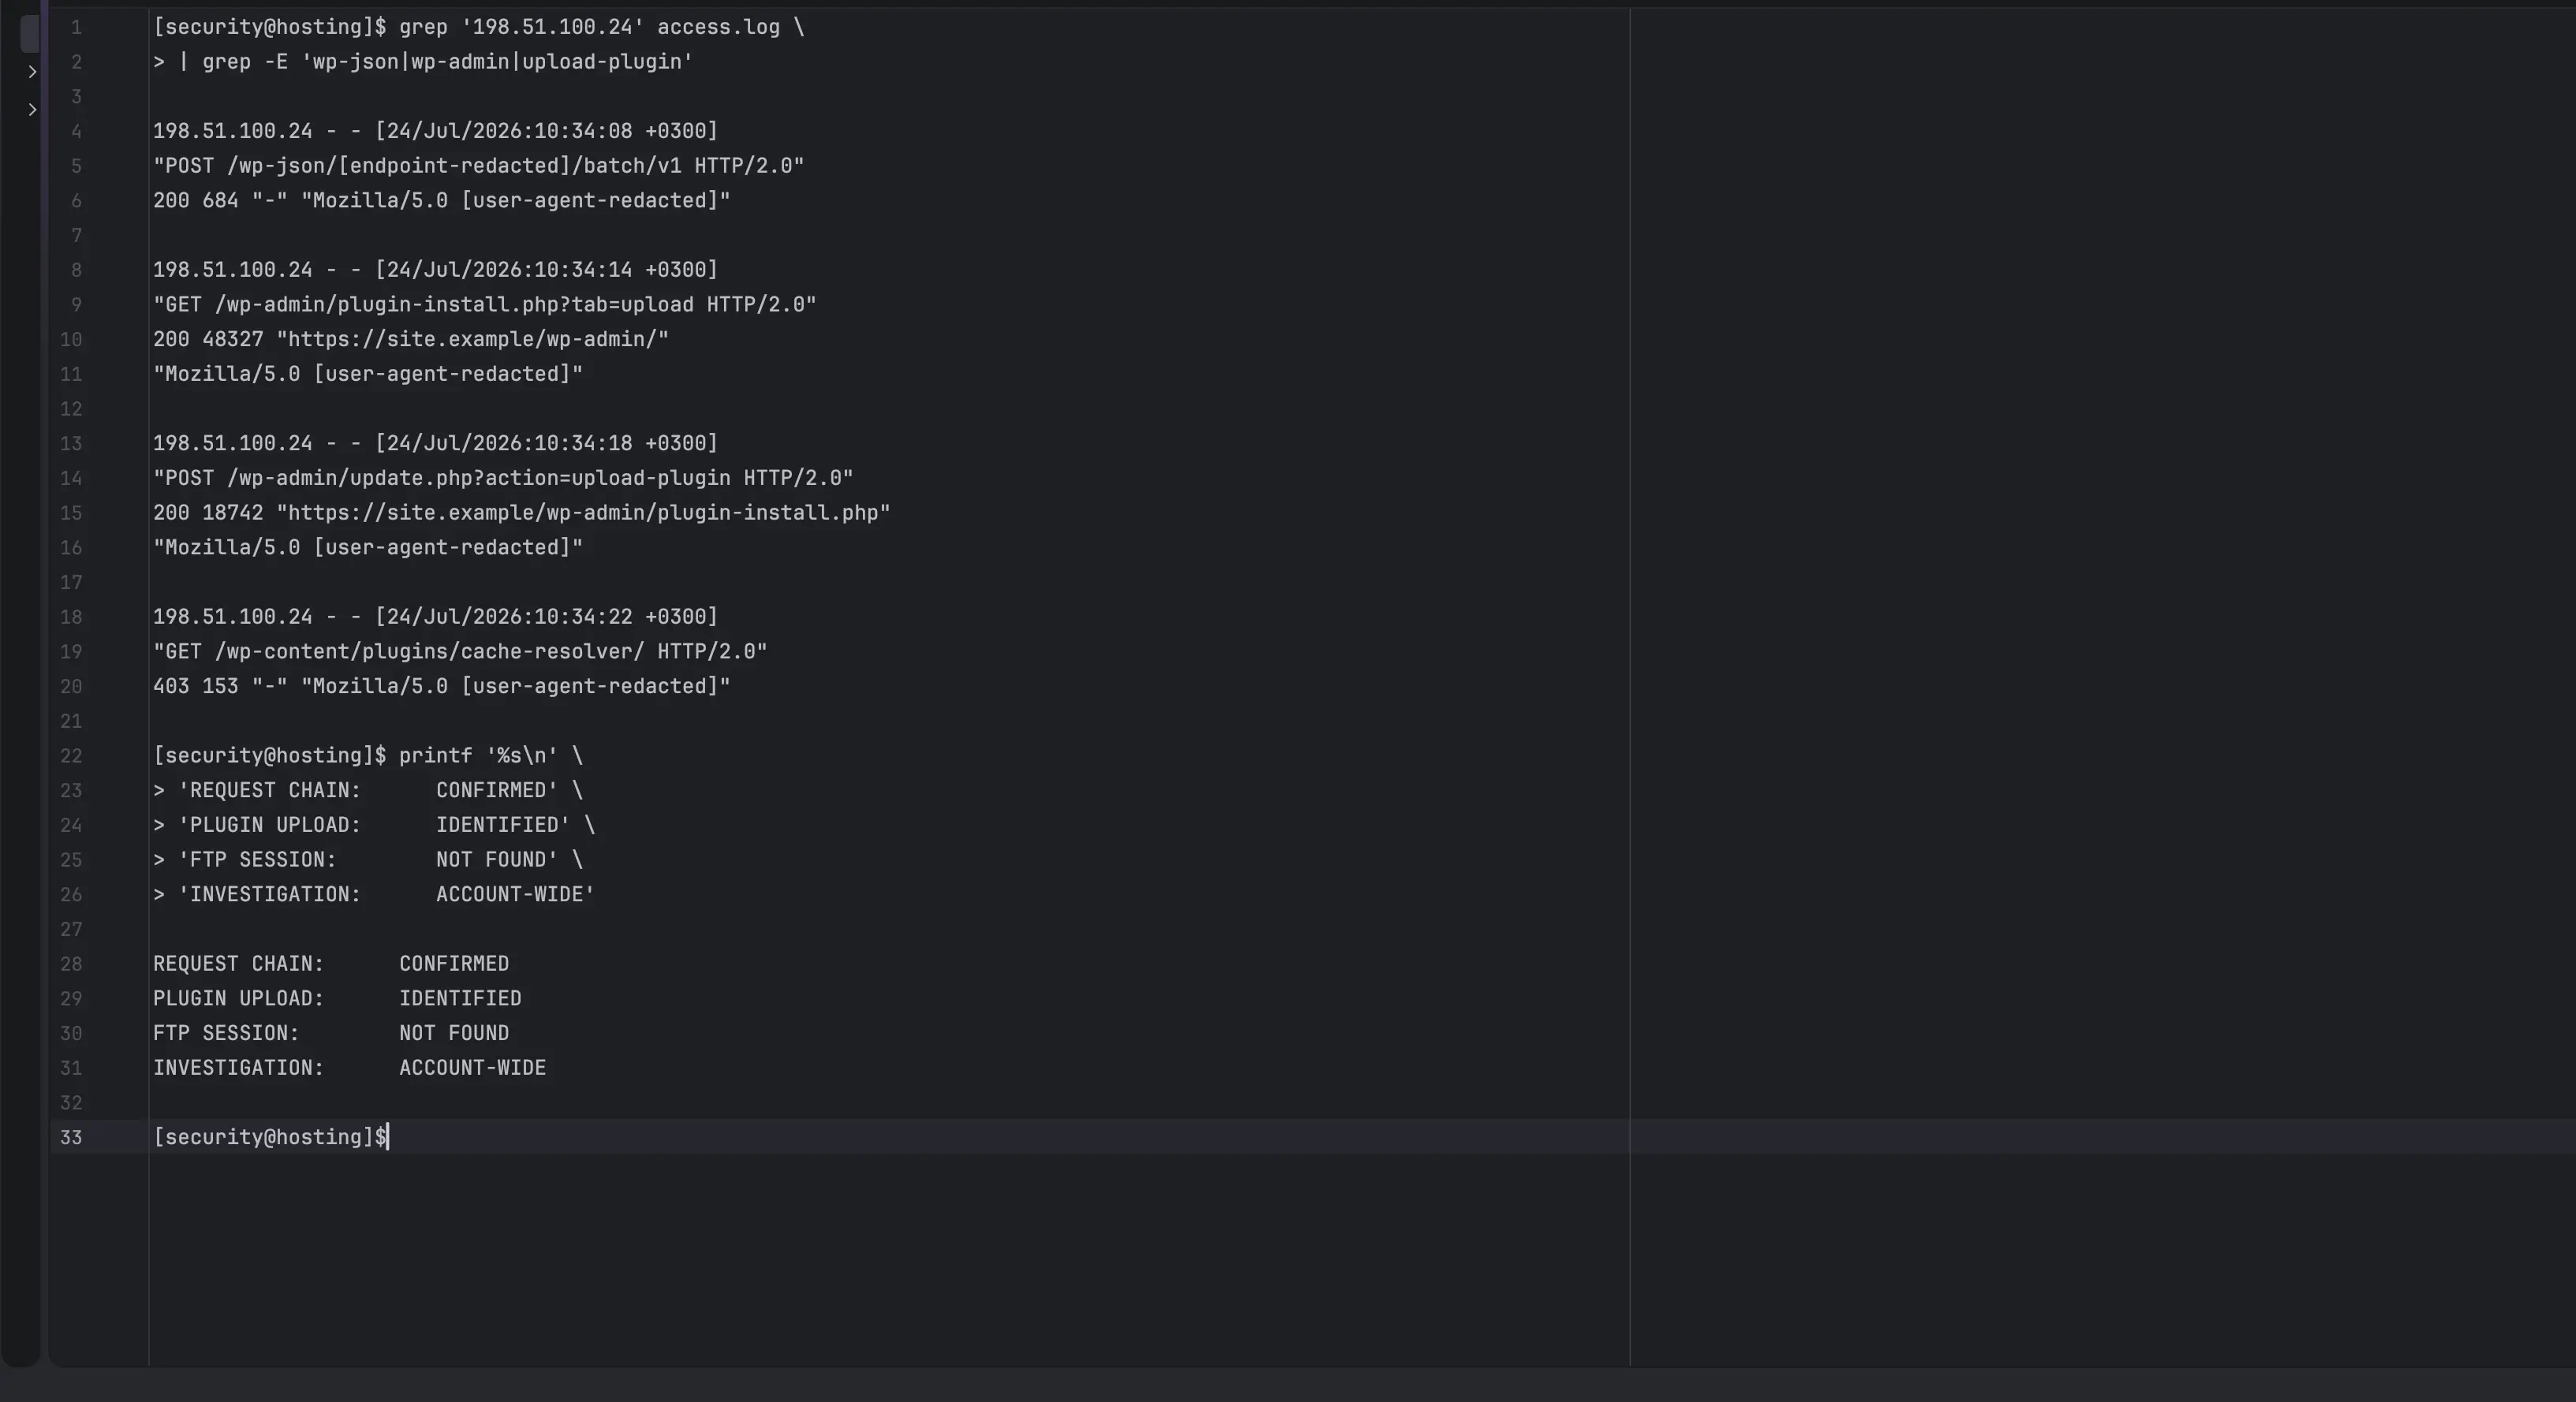
L’investigation a commencé par les journaux bruts du serveur web plutôt que par des hypothèses sur des mots de passe faibles ou des plugins obsolètes. Une séquence répétée de requêtes HTTP a révélé le chemin complet de l’intrusion. Un hôte externe a envoyé des requêtes vers un endpoint REST batch WordPress vulnérable, atteint le flux d’administration, ouvert l’écran d’envoi de plugin puis téléversé un plugin en quelques secondes.
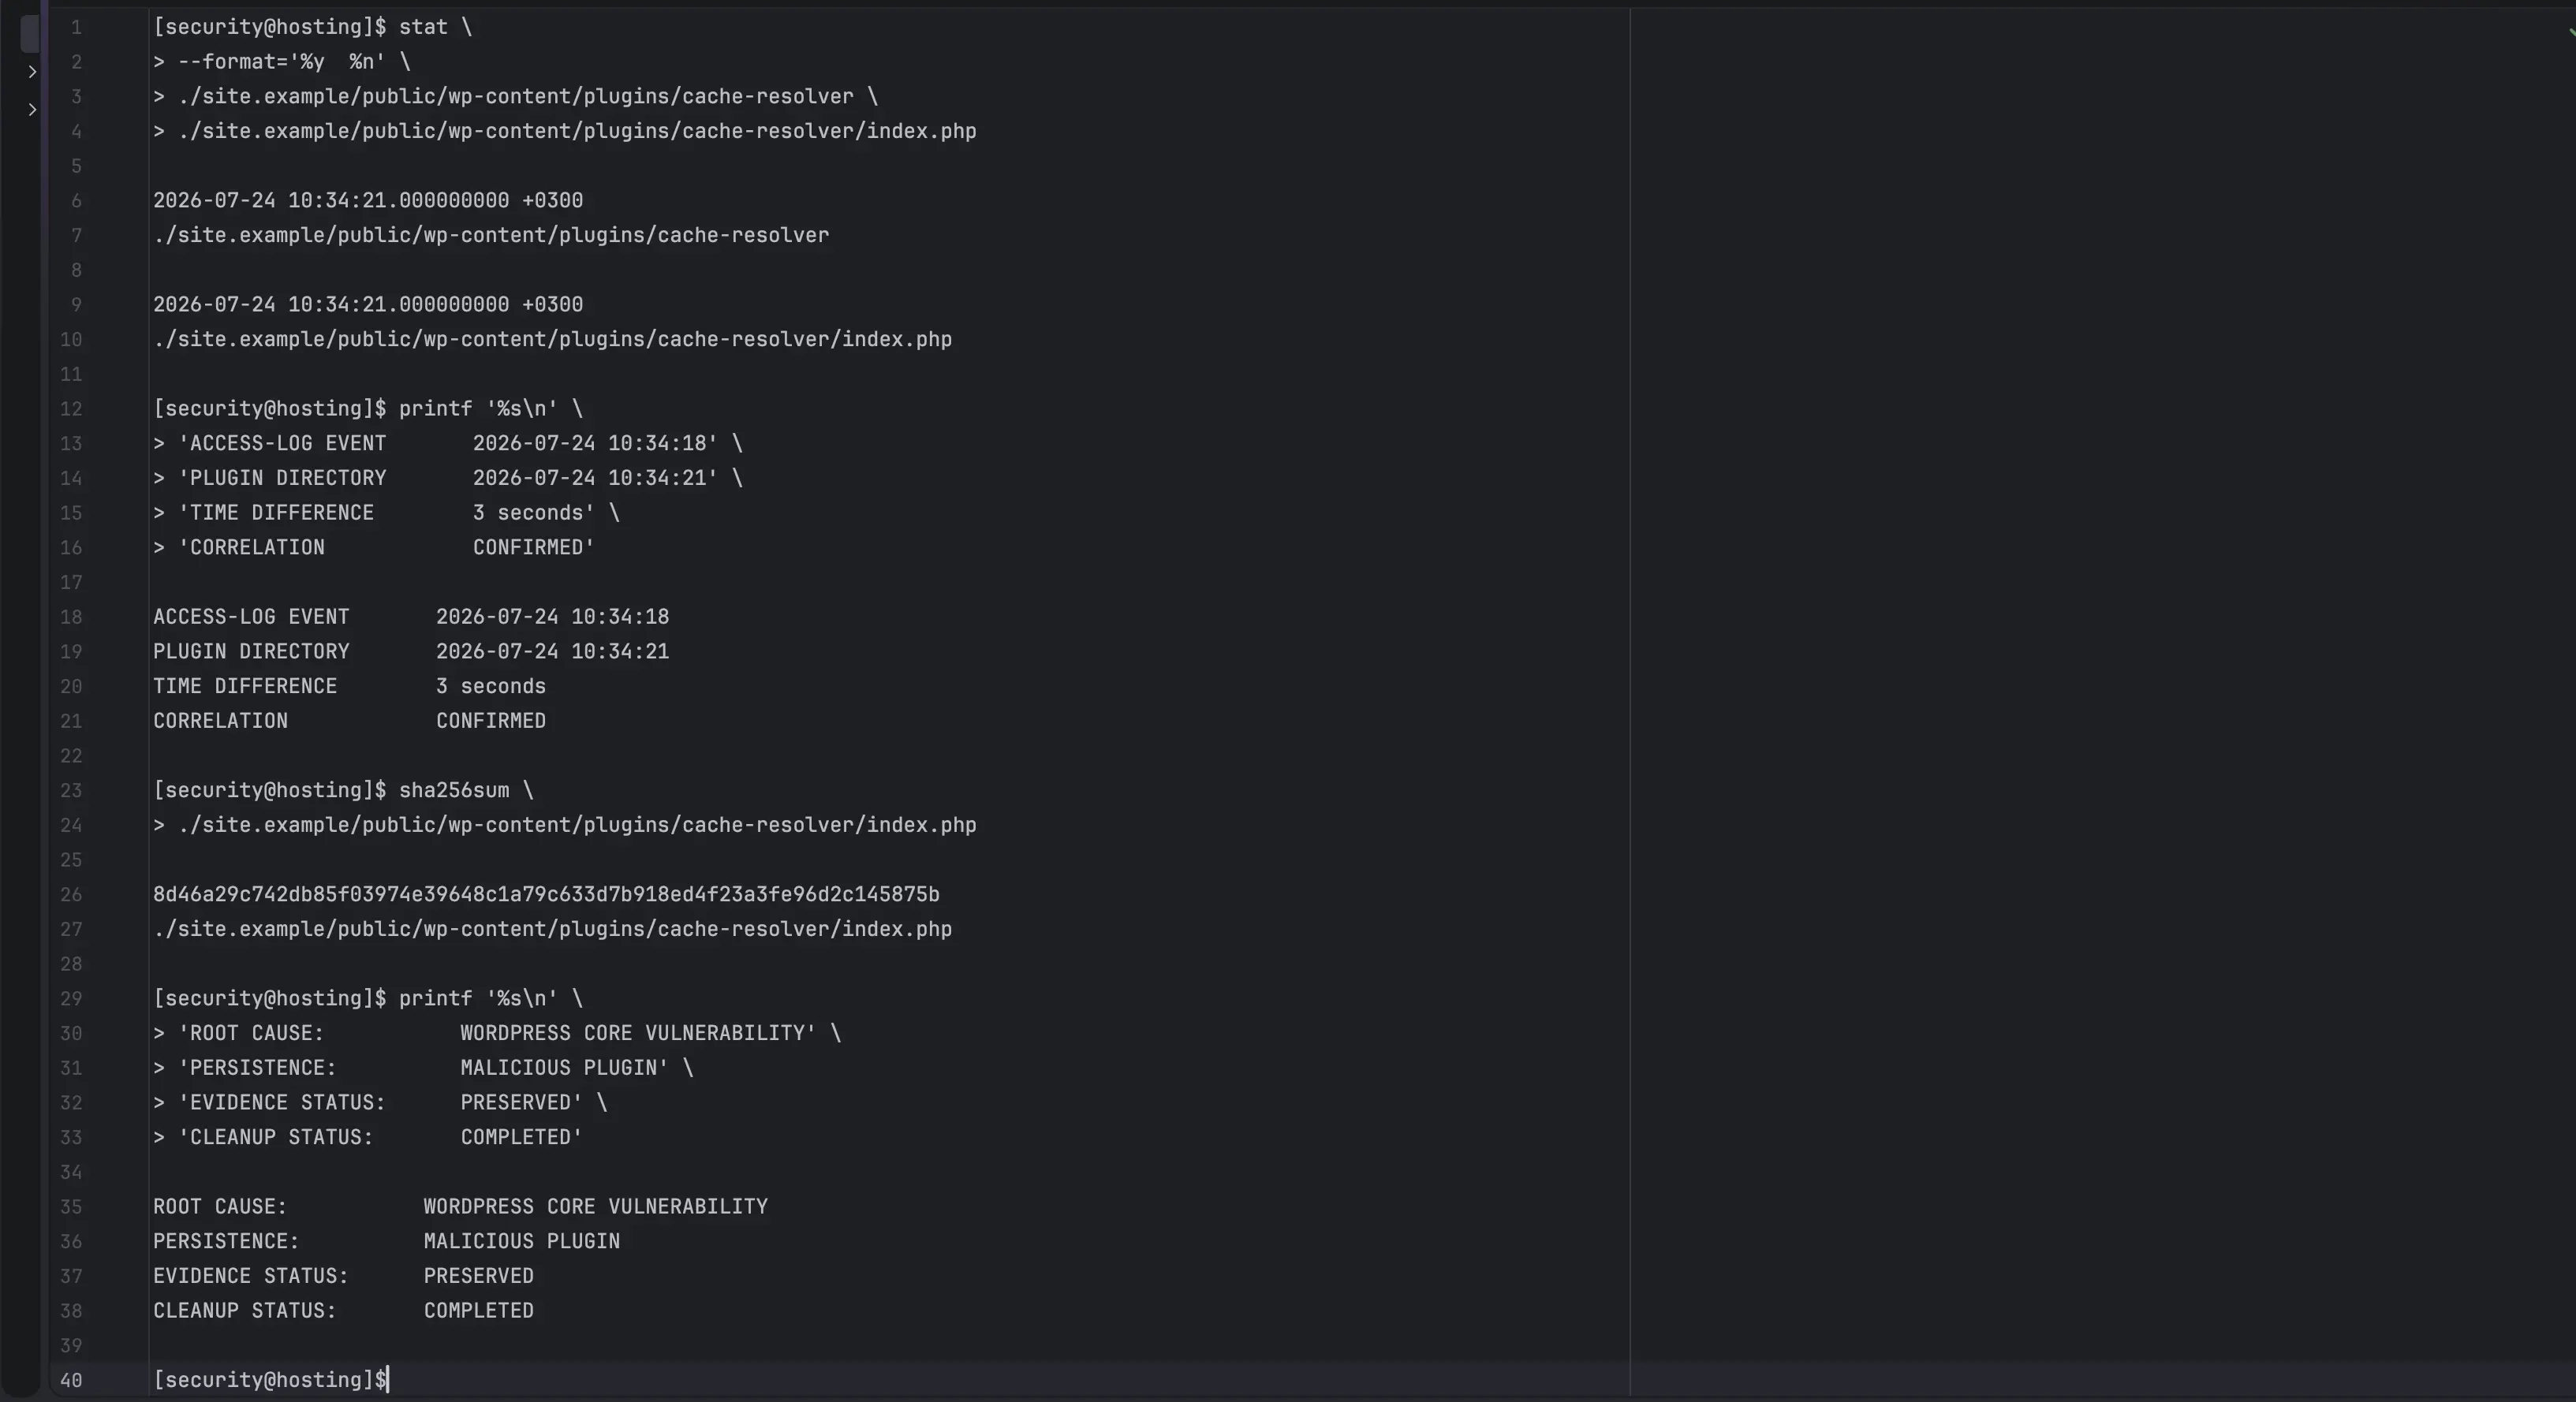
L’horodatage de cet envoi correspondait à la création d’un répertoire de plugin malveillant. La même séquence de requêtes est réapparue plusieurs jours plus tard, avec un horodatage correspondant à un second plugin malveillant. Cette corrélation apportait une preuve plus solide qu’une simple signature antivirus : les journaux serveur montraient comment l’attaquant était entré, tandis que les métadonnées du système de fichiers indiquaient ce qui avait été créé immédiatement après.
L’horodatage de cet envoi correspondait à la création d’un répertoire de plugin malveillant. La même séquence de requêtes est réapparue plusieurs jours plus tard, avec un horodatage correspondant à un second plugin malveillant. Cette corrélation apportait une preuve plus solide qu’une simple signature antivirus : les journaux serveur montraient comment l’attaquant était entré, tandis que les métadonnées du système de fichiers indiquaient ce qui avait été créé immédiatement après.
La version de WordPress installée était affectée par une vulnérabilité critique du cœur capable de permettre l’exécution de code à distance. Cela expliquait pourquoi aucune session FTP réussie n’était nécessaire et pourquoi changer uniquement le mot de passe administrateur WordPress n’aurait pas supprimé le risque initial.
L’analyse a séparé les tentatives de connexion sans rapport avec l’incident des requêtes ayant abouti à l’envoi réussi d’un plugin depuis l’administration. Elle a également permis d’établir la première tentative d’exploitation connue et les périodes de compromission ultérieures utilisées pour maintenir l’accès.
Vulnérabilité critique du cœur WordPress identifiée comme point d’entrée
Requêtes d’exploitation corrélées aux horodatages des plugins malveillants
Actions d’envoi de plugin réussies isolées du trafic normal
Aucun élément probant en faveur d’un accès initial par FTP
Conséquence : un site vulnérable a affecté un compte d’hébergement plus large
Le processus WordPress compromis s’exécutait sous le même utilisateur système que les autres sites du compte. Comme ces racines de documents partageaient le même propriétaire au niveau du système de fichiers, du PHP malveillant pouvait écrire des copies d’une porte dérobée en dehors du site d’origine. Des empreintes de fichiers identiques ont confirmé que la même charge malveillante avait été déployée sur plusieurs domaines et plusieurs types d’applications.
Cela a changé le périmètre du projet. La suppression du malware ne pouvait pas se limiter à la première installation WordPress. Chaque racine de documents WordPress, Laravel ou PHP autonome devait être considérée comme potentiellement exposée jusqu’à vérification. Les identifiants stockés dans les fichiers de configuration devaient eux aussi être considérés comme compromis, car le webshell incluait des capacités de lecture de fichiers et de découverte de configuration.
Cela a changé le périmètre du projet. La suppression du malware ne pouvait pas se limiter à la première installation WordPress. Chaque racine de documents WordPress, Laravel ou PHP autonome devait être considérée comme potentiellement exposée jusqu’à vérification. Les identifiants stockés dans les fichiers de configuration devaient eux aussi être considérés comme compromis, car le webshell incluait des capacités de lecture de fichiers et de découverte de configuration.
Risques créés par la compromission
Accès persistant via des plugins WordPress déguisés
Portes dérobées identiques copiées sur des sites sans rapport direct
Exposition possible des identifiants de base de données et SMTP
Accès possible à la configuration des applications et aux jetons API
Réinfection après suppression du seul fichier détecté par l’antivirus
Envoi d’e-mails ou activité réseau externe non autorisés depuis PHP
Alertes des moteurs de recherche, redirections, pages de spam ou atteinte à la réputation
Perte de confiance dans les sauvegardes créées après la compromission initiale
Nettoyage et confinement du malware WordPress à l’échelle du compte
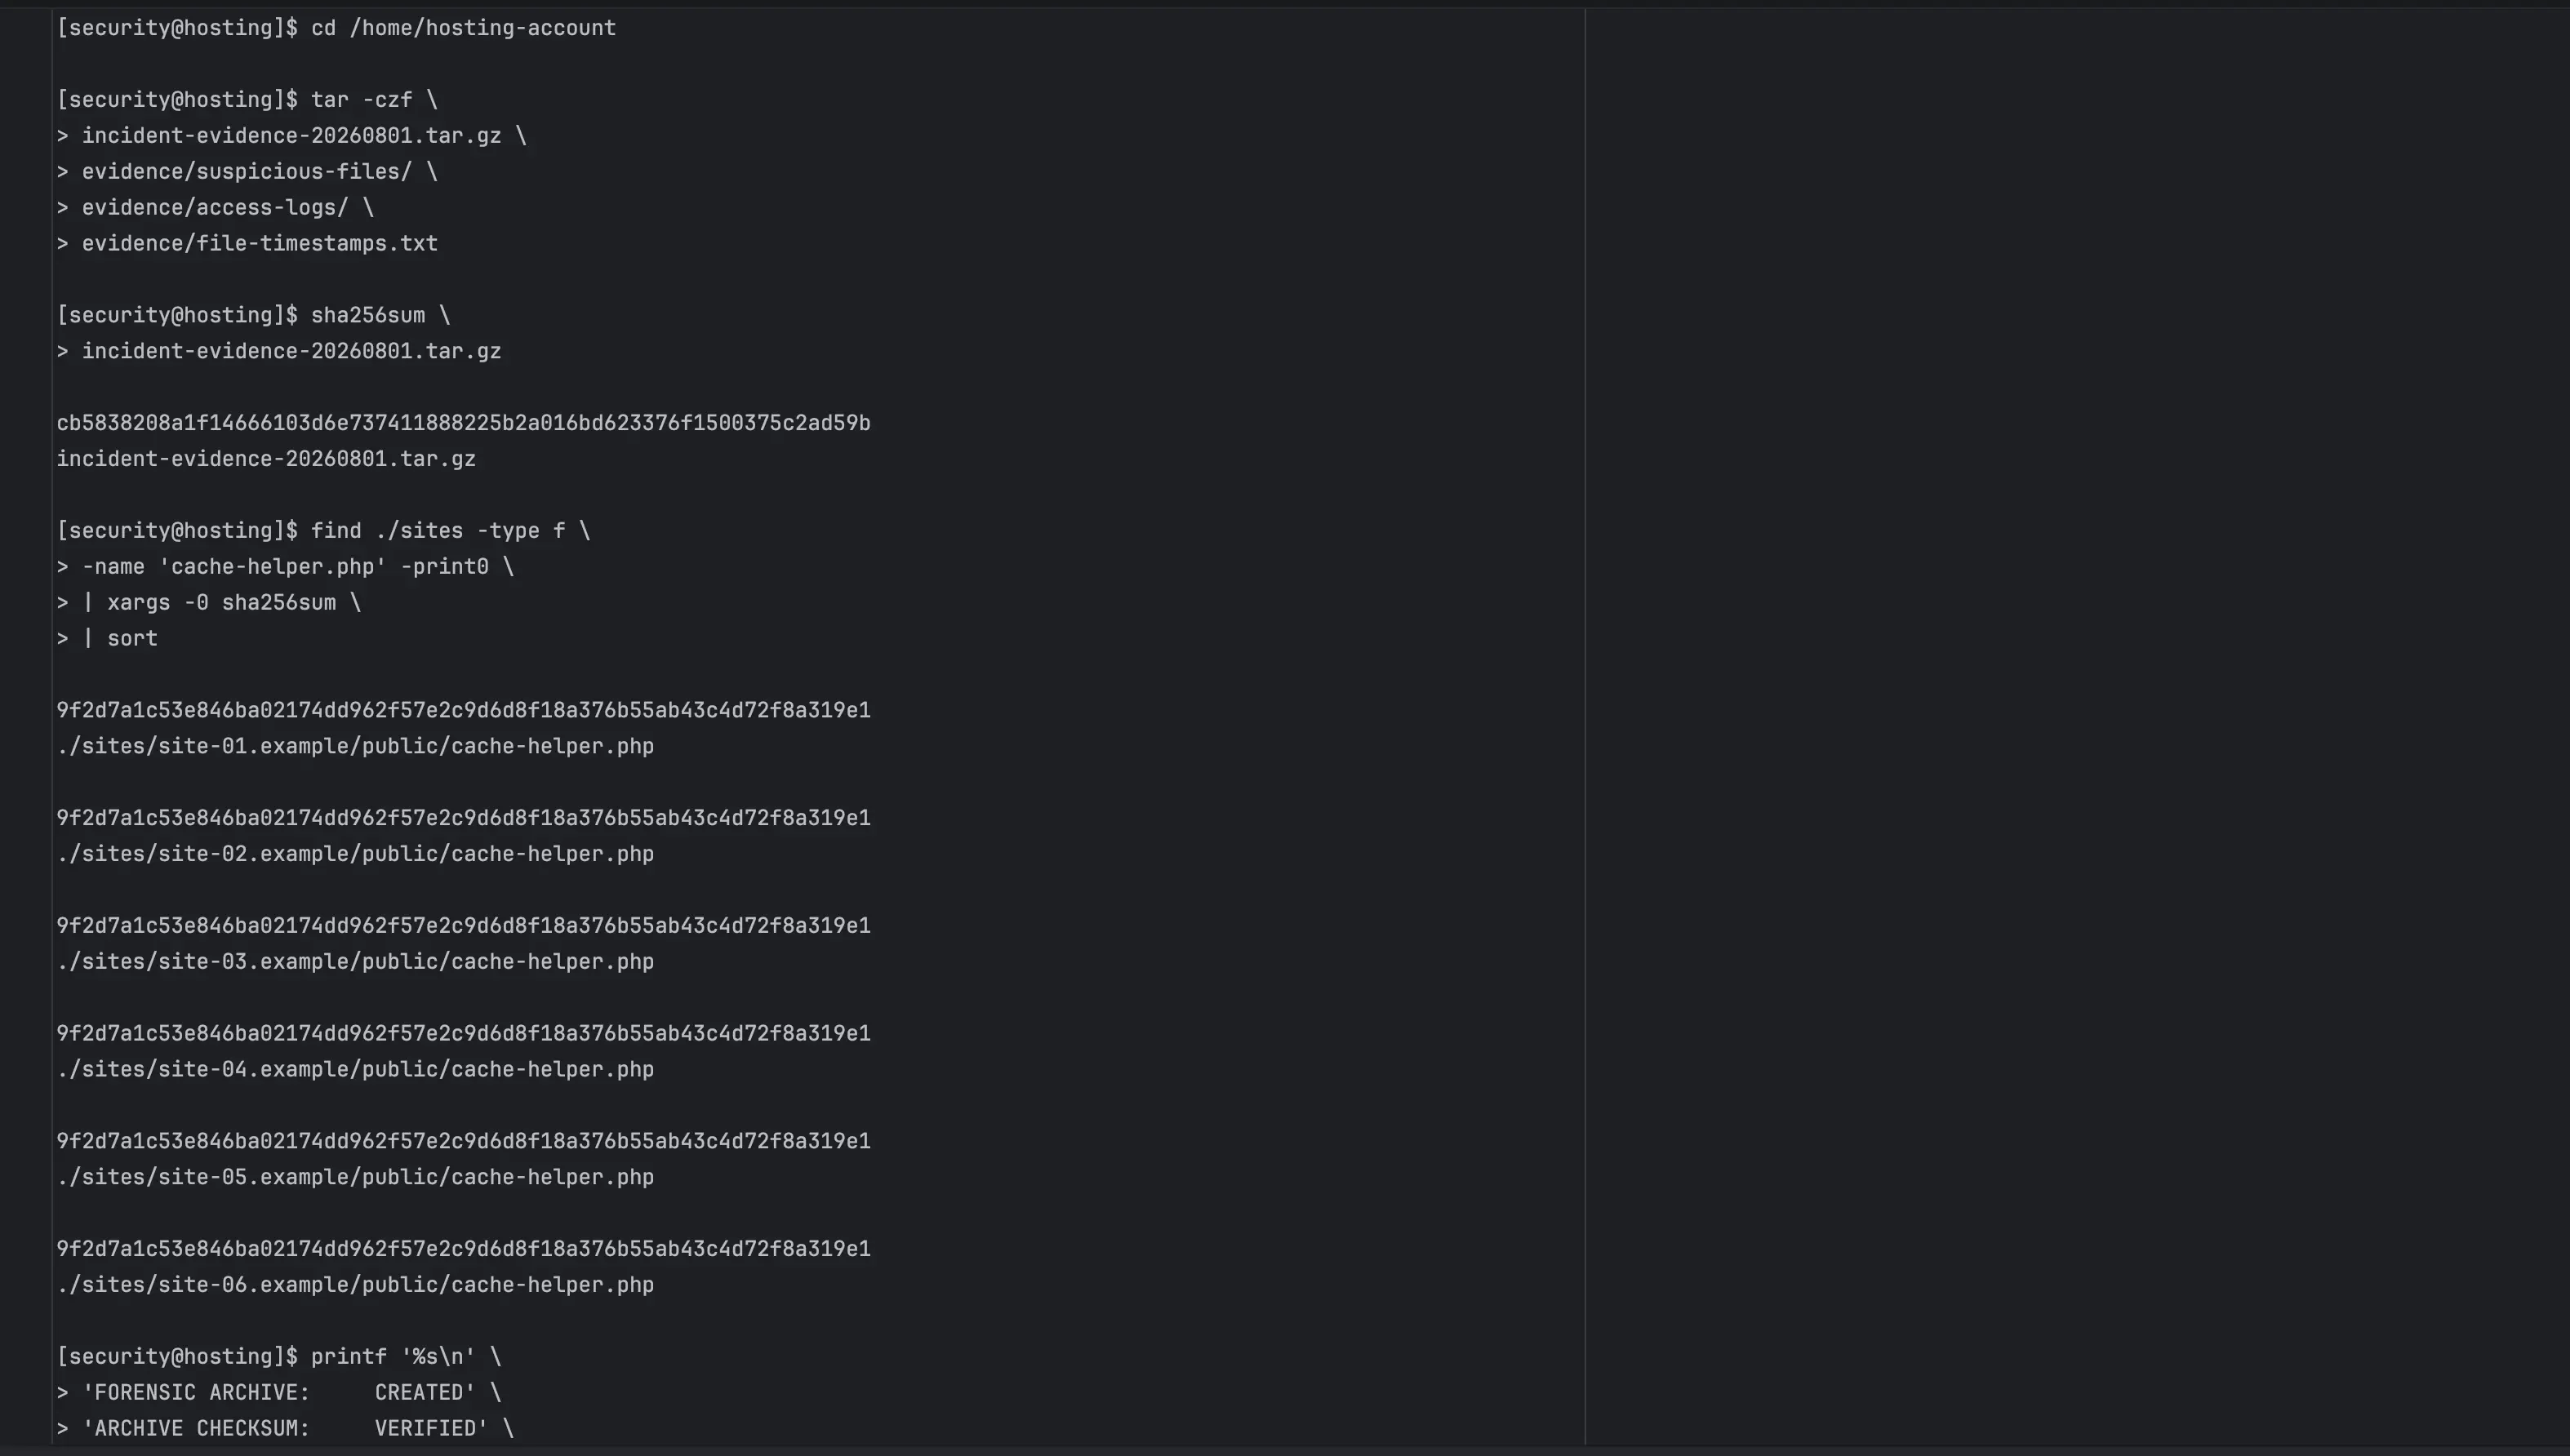
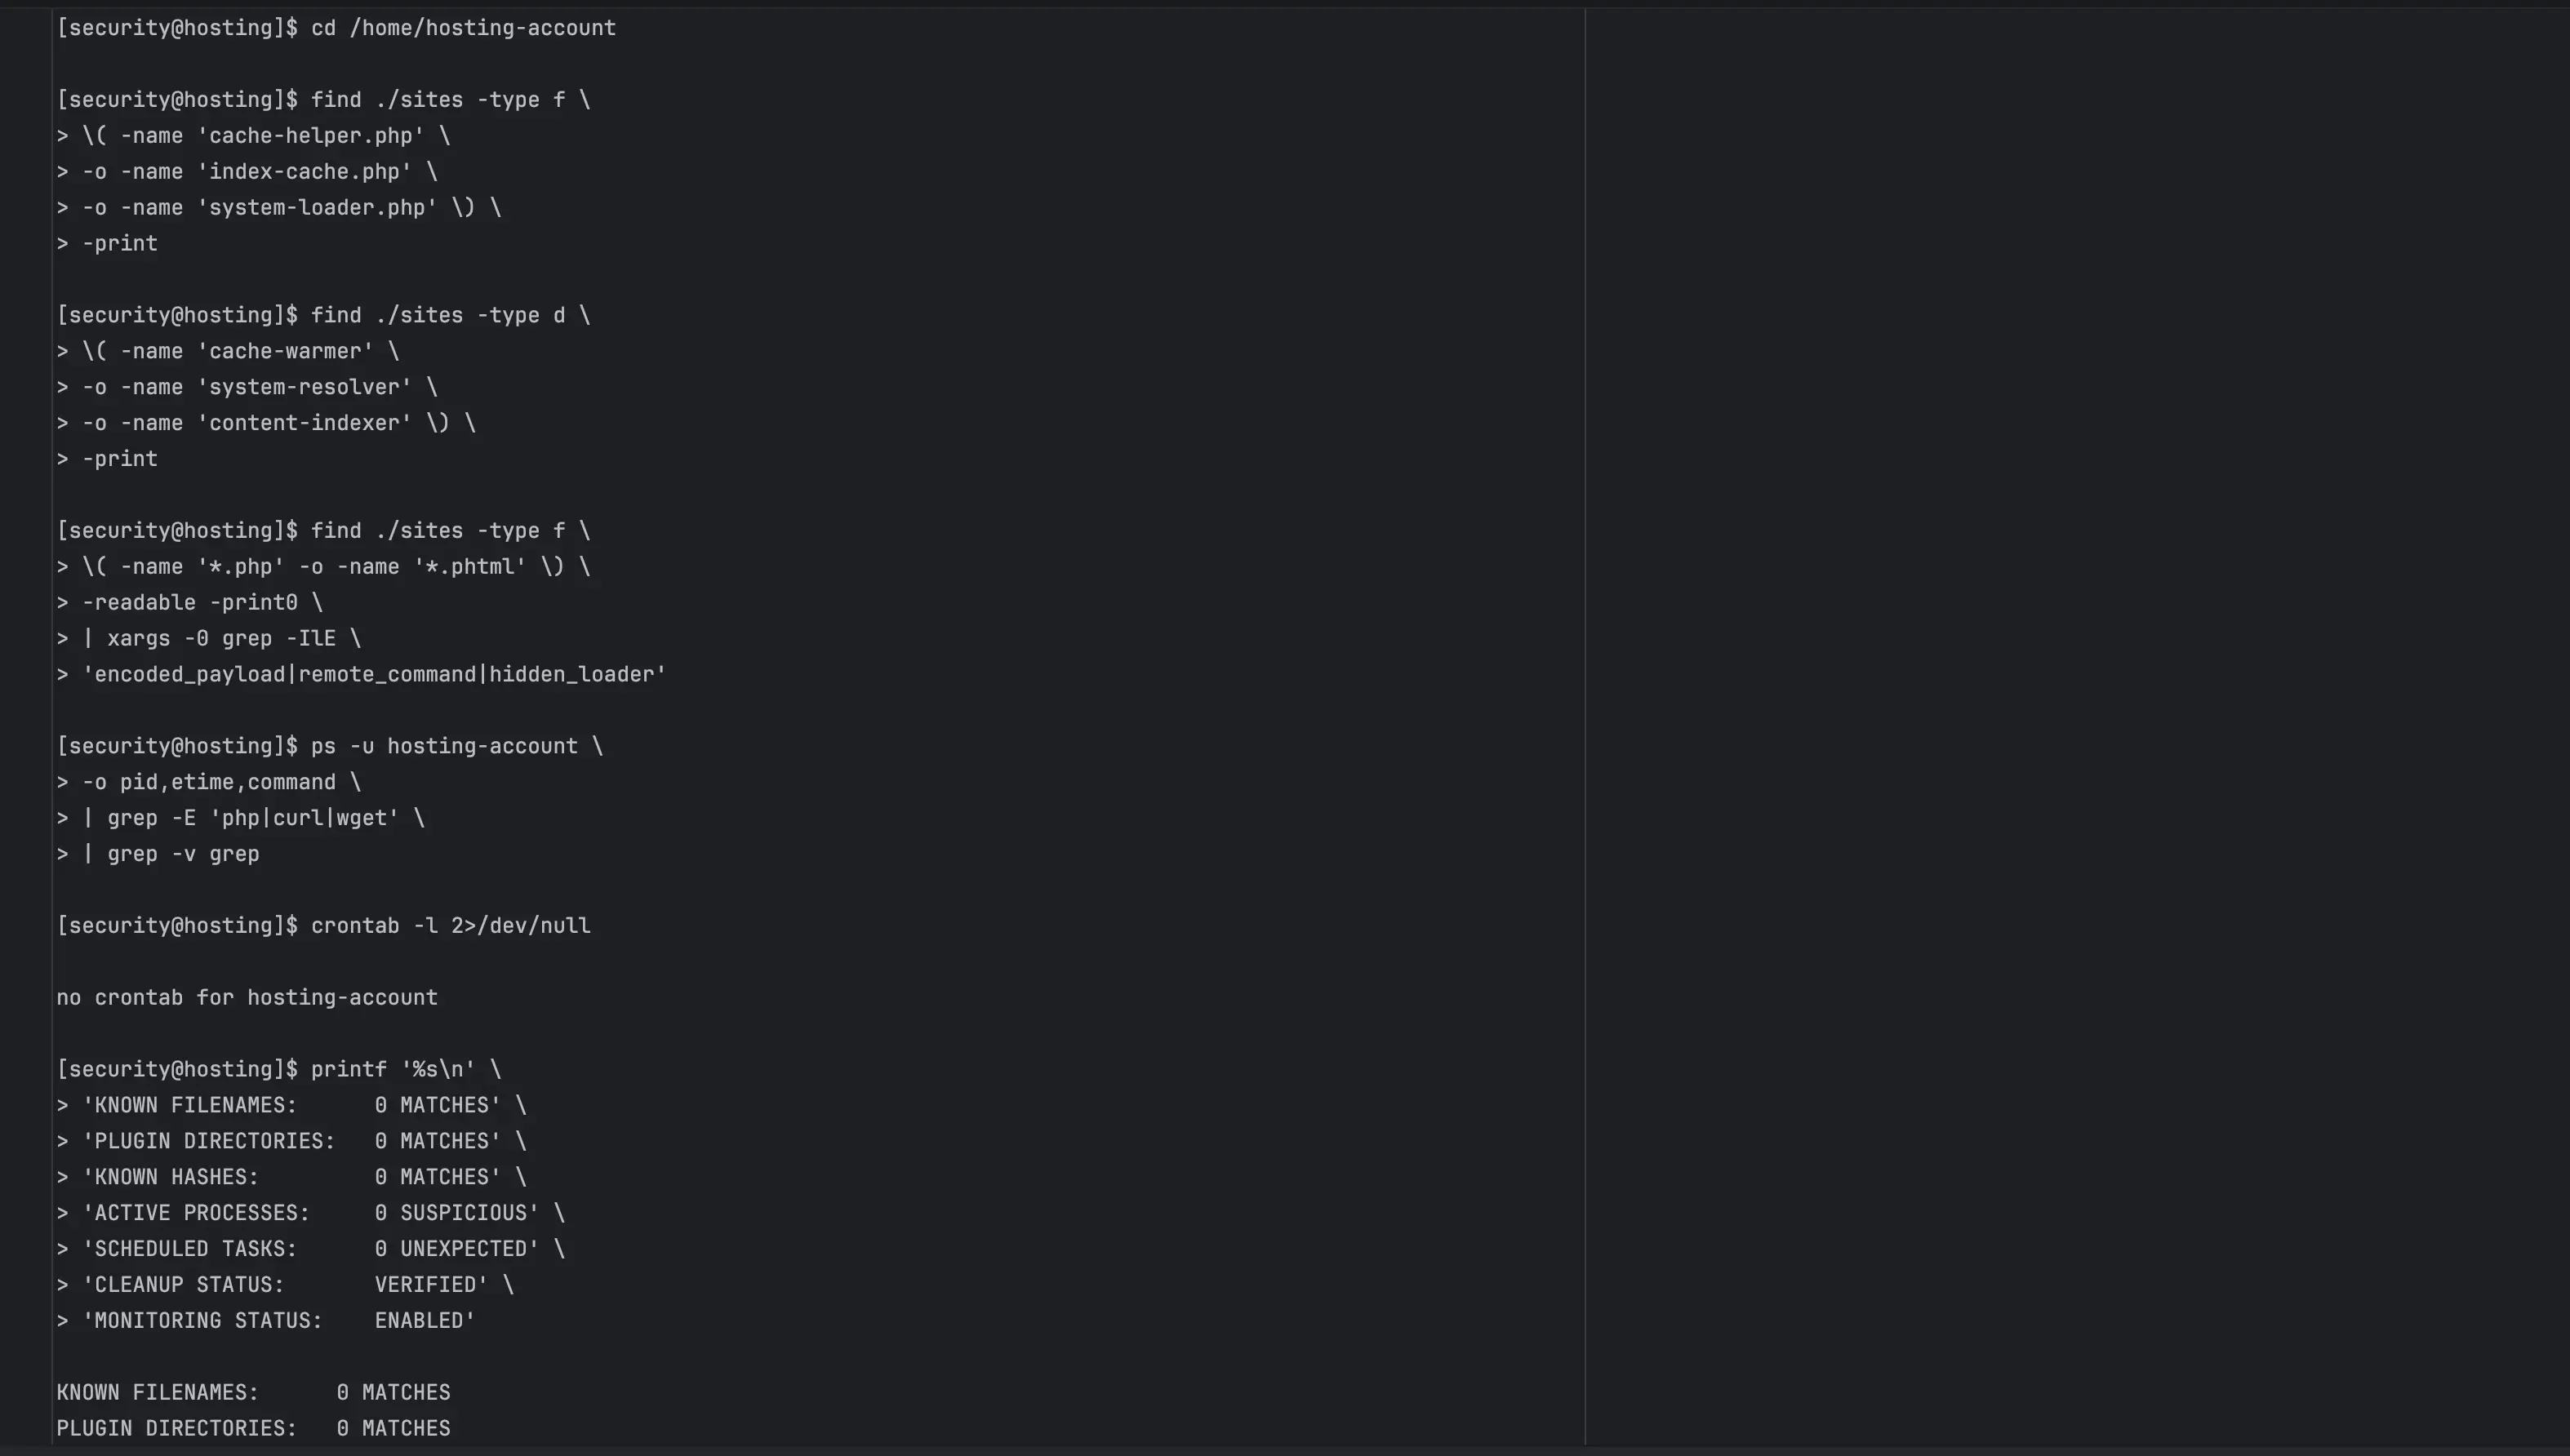
Avant toute suppression, les fichiers suspects ont été conservés dans une archive contrôlée et hachés afin de préserver une trace vérifiable de l’investigation. Les noms de fichiers malveillants connus, les répertoires de plugins aux noms aléatoires, les signatures de contenu correspondantes, les motifs PHP obfusqués et les empreintes identiques ont ensuite été recherchés sur l’ensemble du compte d’hébergement.
L’accès exécutable aux malwares confirmés a été restreint pendant l’investigation. Une fois l’archive de preuves sécurisée, les répertoires de plugins malveillants, les portes dérobées copiées et les autres fichiers PHP infectés ont été supprimés. Une seconde recherche a confirmé que les noms de fichiers et répertoires connus n’étaient plus présents.
L’accès exécutable aux malwares confirmés a été restreint pendant l’investigation. Une fois l’archive de preuves sécurisée, les répertoires de plugins malveillants, les portes dérobées copiées et les autres fichiers PHP infectés ont été supprimés. Une seconde recherche a confirmé que les noms de fichiers et répertoires connus n’étaient plus présents.
La réponse à l’incident ne s’est pas appuyée sur un seul résultat antivirus. L’inspection manuelle du code a révélé de faux en-têtes de plugins, des manifestes de charges utiles encodés, un décodage basé sur XOR, une logique d’exécution de commandes et des mécanismes de persistance que des recherches génériques par mots-clés pouvaient manquer.
Les processus en cours d’exécution ont été intégrés au confinement, car supprimer un fichier n’arrête pas du code déjà chargé en mémoire. Les utilisateurs FTP ont été supprimés, les clés SSH générées par le système ont été vérifiées auprès de l’hébergeur et les interfaces de tâches planifiées ont été contrôlées afin de détecter d’éventuelles tâches inattendues.
Archive forensique créée avant le nettoyage destructif
Empreintes SHA-256 utilisées pour retrouver des copies identiques du malware
Répertoires de plugins malveillants aux noms aléatoires supprimés
Portes dérobées connues supprimées dans plusieurs racines de documents
Récupération propre du site sans restaurer l’installation vulnérable
Le site initialement compromis n’avait plus besoin de WordPress pour remplir sa fonction. Au lieu de restaurer le même CMS, le même inventaire de plugins et la même surface d’attaque, le site a été reconstruit sous la forme d’une implémentation autonome légère à partir d’une base de code propre. Le contenu public et les éléments de conversion ont été conservés sans réutiliser le cœur WordPress, les répertoires de plugins ni les fichiers de thème compromis.
Cette approche a réduit la surface d’attaque immédiate et évité de réimporter une persistance inconnue depuis une sauvegarde récente. Les autres sites dynamiques ont néanmoins dû être vérifiés séparément, car le remplacement propre d’un site ne prouve pas que toutes les applications voisines sont sûres.
Cette approche a réduit la surface d’attaque immédiate et évité de réimporter une persistance inconnue depuis une sauvegarde récente. Les autres sites dynamiques ont néanmoins dû être vérifiés séparément, car le remplacement propre d’un site ne prouve pas que toutes les applications voisines sont sûres.
Lorsque WordPress reste nécessaire, la méthode de récupération est différente : installer un cœur actuel et propre, réinstaller thèmes et plugins depuis des sources fiables, inspecter les fichiers envoyés et la base de données, vérifier les administrateurs et les mots de passe d’application, invalider les sessions et renouveler les identifiants exposés une fois l’environnement nettoyé.
Les applications Laravel et PHP personnalisées nécessitent un déploiement propre depuis des dépôts fiables, la réinstallation des dépendances à partir des fichiers lock, l’examen des répertoires publics et accessibles en écriture, ainsi que le renouvellement des secrets stockés dans la configuration d’environnement.
Installation WordPress compromise supprimée du site principal
Contenu essentiel à l’activité reconstruit depuis une base de code propre
Aucun fichier infecté du cœur, des plugins ou du thème réutilisé
Sauvegardes récentes considérées comme non fiables jusqu’à inspection
Récupération WordPress séparée de la récupération Laravel
Renouvellement des identifiants planifié après le nettoyage
Analyses de suivi incluses dans le processus de récupération
Durcissement de la sécurité WordPress après suppression du malware
Le nettoyage du malware WordPress supprime l’infection connue, mais ne prévient pas automatiquement une nouvelle compromission. Le plan de durcissement reposait donc sur le confinement, le principe du moindre privilège, les mises à jour logicielles, la restriction de l’administration et une surveillance continue.
Le principal constat architectural était que les contrôles au niveau PHP ne sont pas équivalents à une véritable isolation des sites. Des restrictions comme open_basedir et la désactivation des fonctions d’exécution de commandes peuvent limiter les déplacements latéraux, mais des sites utilisant le même utilisateur système d’hébergement partagent toujours un périmètre de sécurité plus large. Des comptes d’hébergement ou utilisateurs système séparés offrent un meilleur confinement.
Le principal constat architectural était que les contrôles au niveau PHP ne sont pas équivalents à une véritable isolation des sites. Des restrictions comme open_basedir et la désactivation des fonctions d’exécution de commandes peuvent limiter les déplacements latéraux, mais des sites utilisant le même utilisateur système d’hébergement partagent toujours un périmètre de sécurité plus large. Des comptes d’hébergement ou utilisateurs système séparés offrent un meilleur confinement.
Contrôles recommandés après l’incident
Mettre à jour chaque installation WordPress avant de la rendre de nouveau publique
Réinstaller plugins et thèmes uniquement depuis des sources fiables
Activer l’authentification à deux facteurs pour les administrateurs
Désactiver l’édition de fichiers depuis le tableau de bord WordPress
Restreindre l’installation de plugins lorsque les mises à jour sont gérées à l’extérieur
Appliquer la configuration open_basedir la plus restrictive compatible pour chaque site
Désactiver les fonctions PHP d’exécution de commandes non nécessaires
Utiliser des utilisateurs de base de données séparés et des identifiants uniques par site
Placer les sites importants sur des comptes d’hébergement ou utilisateurs système distincts
Conserver des sauvegardes hors serveur, les journaux d’accès et un suivi de l’intégrité des fichiers
FAQ sur la suppression de malware WordPress
Questions sur la récupération d’un site WordPress piraté
Ces réponses expliquent ce qu’un service professionnel de suppression de malware WordPress doit examiner, pourquoi supprimer un seul fichier infecté suffit rarement et comment réduire le risque de réinfection.
Qu’est-ce que la suppression de malware WordPress ?
La suppression de malware WordPress consiste à identifier le code malveillant, les portes dérobées, les plugins non autorisés, le contenu injecté dans la base de données et la vulnérabilité ayant permis la compromission. Une réponse complète inclut également le confinement, une récupération propre, le renouvellement des identifiants, les mises à jour logicielles et la surveillance des réinfections.
Comment savoir si un site WordPress a été piraté ?
Les signes courants incluent des plugins ou administrateurs inconnus, des fichiers PHP inattendus, des redirections, des pages de spam, des alertes de sécurité, des e-mails non autorisés, des résultats de recherche modifiés et une activité serveur inexpliquée. Un scan de sécurité WordPress est utile, mais les journaux d’accès et l’inspection manuelle des fichiers peuvent être nécessaires pour confirmer le chemin d’attaque.
Pourquoi supprimer le fichier infecté ne suffit-il pas ?
Les attaquants installent fréquemment plusieurs portes dérobées. Un fichier peut être détecté alors qu’un autre reste caché dans un plugin, un thème, un répertoire d’uploads, un cache ou le dossier d’un autre site. Si le logiciel vulnérable et les identifiants volés ne sont pas traités, le malware peut réapparaître après la suppression.
Un malware WordPress peut-il se propager à d’autres sites sur un hébergement mutualisé ?
Oui. Lorsque plusieurs sites s’exécutent sous le même utilisateur système et que leurs répertoires sont modifiables par cet utilisateur, du PHP malveillant provenant d’une application compromise peut être capable de modifier des sites voisins. Les restrictions PHP peuvent réduire ce risque, mais des comptes d’hébergement ou utilisateurs système distincts offrent une isolation plus forte.
Que comprend un audit de sécurité WordPress après un piratage ?
Un audit de sécurité WordPress après incident doit vérifier l’intégrité du cœur, les plugins, les thèmes, les uploads, les administrateurs, les mots de passe d’application, les options de base de données, les tâches planifiées, les fichiers de configuration, les permissions, les journaux d’accès, l’isolation de l’hébergement, les sauvegardes, les réglages PHP et les endpoints exposés à l’extérieur.
Un plugin de sécurité peut-il remplacer un nettoyage professionnel du malware ?
Un plugin de sécurité peut détecter des menaces courantes et réduire les attaques automatisées, mais il ne peut pas prouver que toutes les portes dérobées ont disparu ni que les sites voisins sont propres. Il ne remplace pas non plus l’analyse de la cause racine, la restauration depuis du code fiable, le renouvellement des identifiants, l’examen des journaux serveur et l’isolation des comptes d’hébergement.
Qu’est-ce que le durcissement de la sécurité WordPress ?
Le durcissement de la sécurité WordPress réduit les surfaces d’attaque inutiles et limite l’impact de futurs incidents. Il comprend les mises à jour régulières, l’authentification à deux facteurs, la restriction des modifications de fichiers, les accès à privilèges minimaux, la protection de l’administration, un pare-feu applicatif web, des identifiants isolés, des sauvegardes fiables et de la surveillance.
Que faire si j’ai besoin d’une assistance WordPress urgente ?
Restreignez si possible l’accès public, conservez une copie des fichiers et journaux suspects, évitez de restaurer aveuglément une sauvegarde récente et n’exécutez pas de PHP inconnu. Un spécialiste de l’assistance WordPress d’urgence peut déterminer l’étendue de l’incident, préserver les preuves, supprimer la persistance, reconstruire les fichiers fiables et planifier un renouvellement sûr des identifiants.
Assistance urgente pour la sécurité WordPress
Besoin d’aide pour un site WordPress piraté ?
Demandez une suppression de malware WordPress et une évaluation de sécurité. L’investigation peut inclure l’analyse des journaux d’accès, l’identification du code malveillant, la suppression des portes dérobées, la récupération propre du site, un audit de sécurité WordPress, le confinement au niveau de l’hébergement et un plan pratique de durcissement adapté à l’environnement concerné.
Choisissez un moyen de contact
Partager :