


projects /
Eliminación de malware en WordPress y recuperación
Eliminación de malware en WordPress y recuperación
Client
Servicio de cerrajería de emergencia
Fecha
Aug 01, 2026
Caso de estudio: respuesta a incidente de seguridad en WordPress
Eliminación de malware en WordPress y recuperación de un sitio hackeado
Un sitio web empresarial fue comprometido a través de una vulnerabilidad crítica en la versión instalada de WordPress. La primera señal visible fue un plugin malicioso detectado por el proveedor de hosting, pero el incidente iba más allá de un solo archivo y de un solo sitio. Fue necesaria una investigación completa de eliminación de malware en WordPress para determinar cómo se obtuvo el acceso, si quedaban mecanismos de persistencia y cómo la infección alcanzó otros document roots dentro de la misma cuenta de hosting.
La respuesta combinó análisis de registros de acceso, identificación de malware, comparación de hashes de archivos, escaneo de toda la cuenta, contención y recuperación limpia del sitio. Se confirmó el punto de entrada original sin revelar el cliente, dominio, direcciones IP, credenciales ni otra información identificable.
La respuesta combinó análisis de registros de acceso, identificación de malware, comparación de hashes de archivos, escaneo de toda la cuenta, contención y recuperación limpia del sitio. Se confirmó el punto de entrada original sin revelar el cliente, dominio, direcciones IP, credenciales ni otra información identificable.
Cliente:
Empresa de servicios confidencial
Incidente:
Compromiso de WordPress y propagación de malware entre varios sitios
Servicio:
Eliminación de malware en WordPress y respuesta a incidentes
Entorno:
WordPress y varios sitios web en hosting compartido
Recuperación:
Reconstrucción limpia sin el CMS comprometido
Privacidad:
Toda la información identificable fue anonimizada
El problema era mayor que un solo plugin infectado
El proveedor de hosting detectó un archivo PHP sospechoso dentro del directorio de un plugin de WordPress. Su código exponía comandos administrativos, acceso a configuración, recopilación de tokens, operaciones arbitrarias con archivos, inyección de código y capacidades de ejecución remota. El nombre y la descripción del plugin estaban diseñados para parecer inofensivos, pero su comportamiento era compatible con un webshell completo.
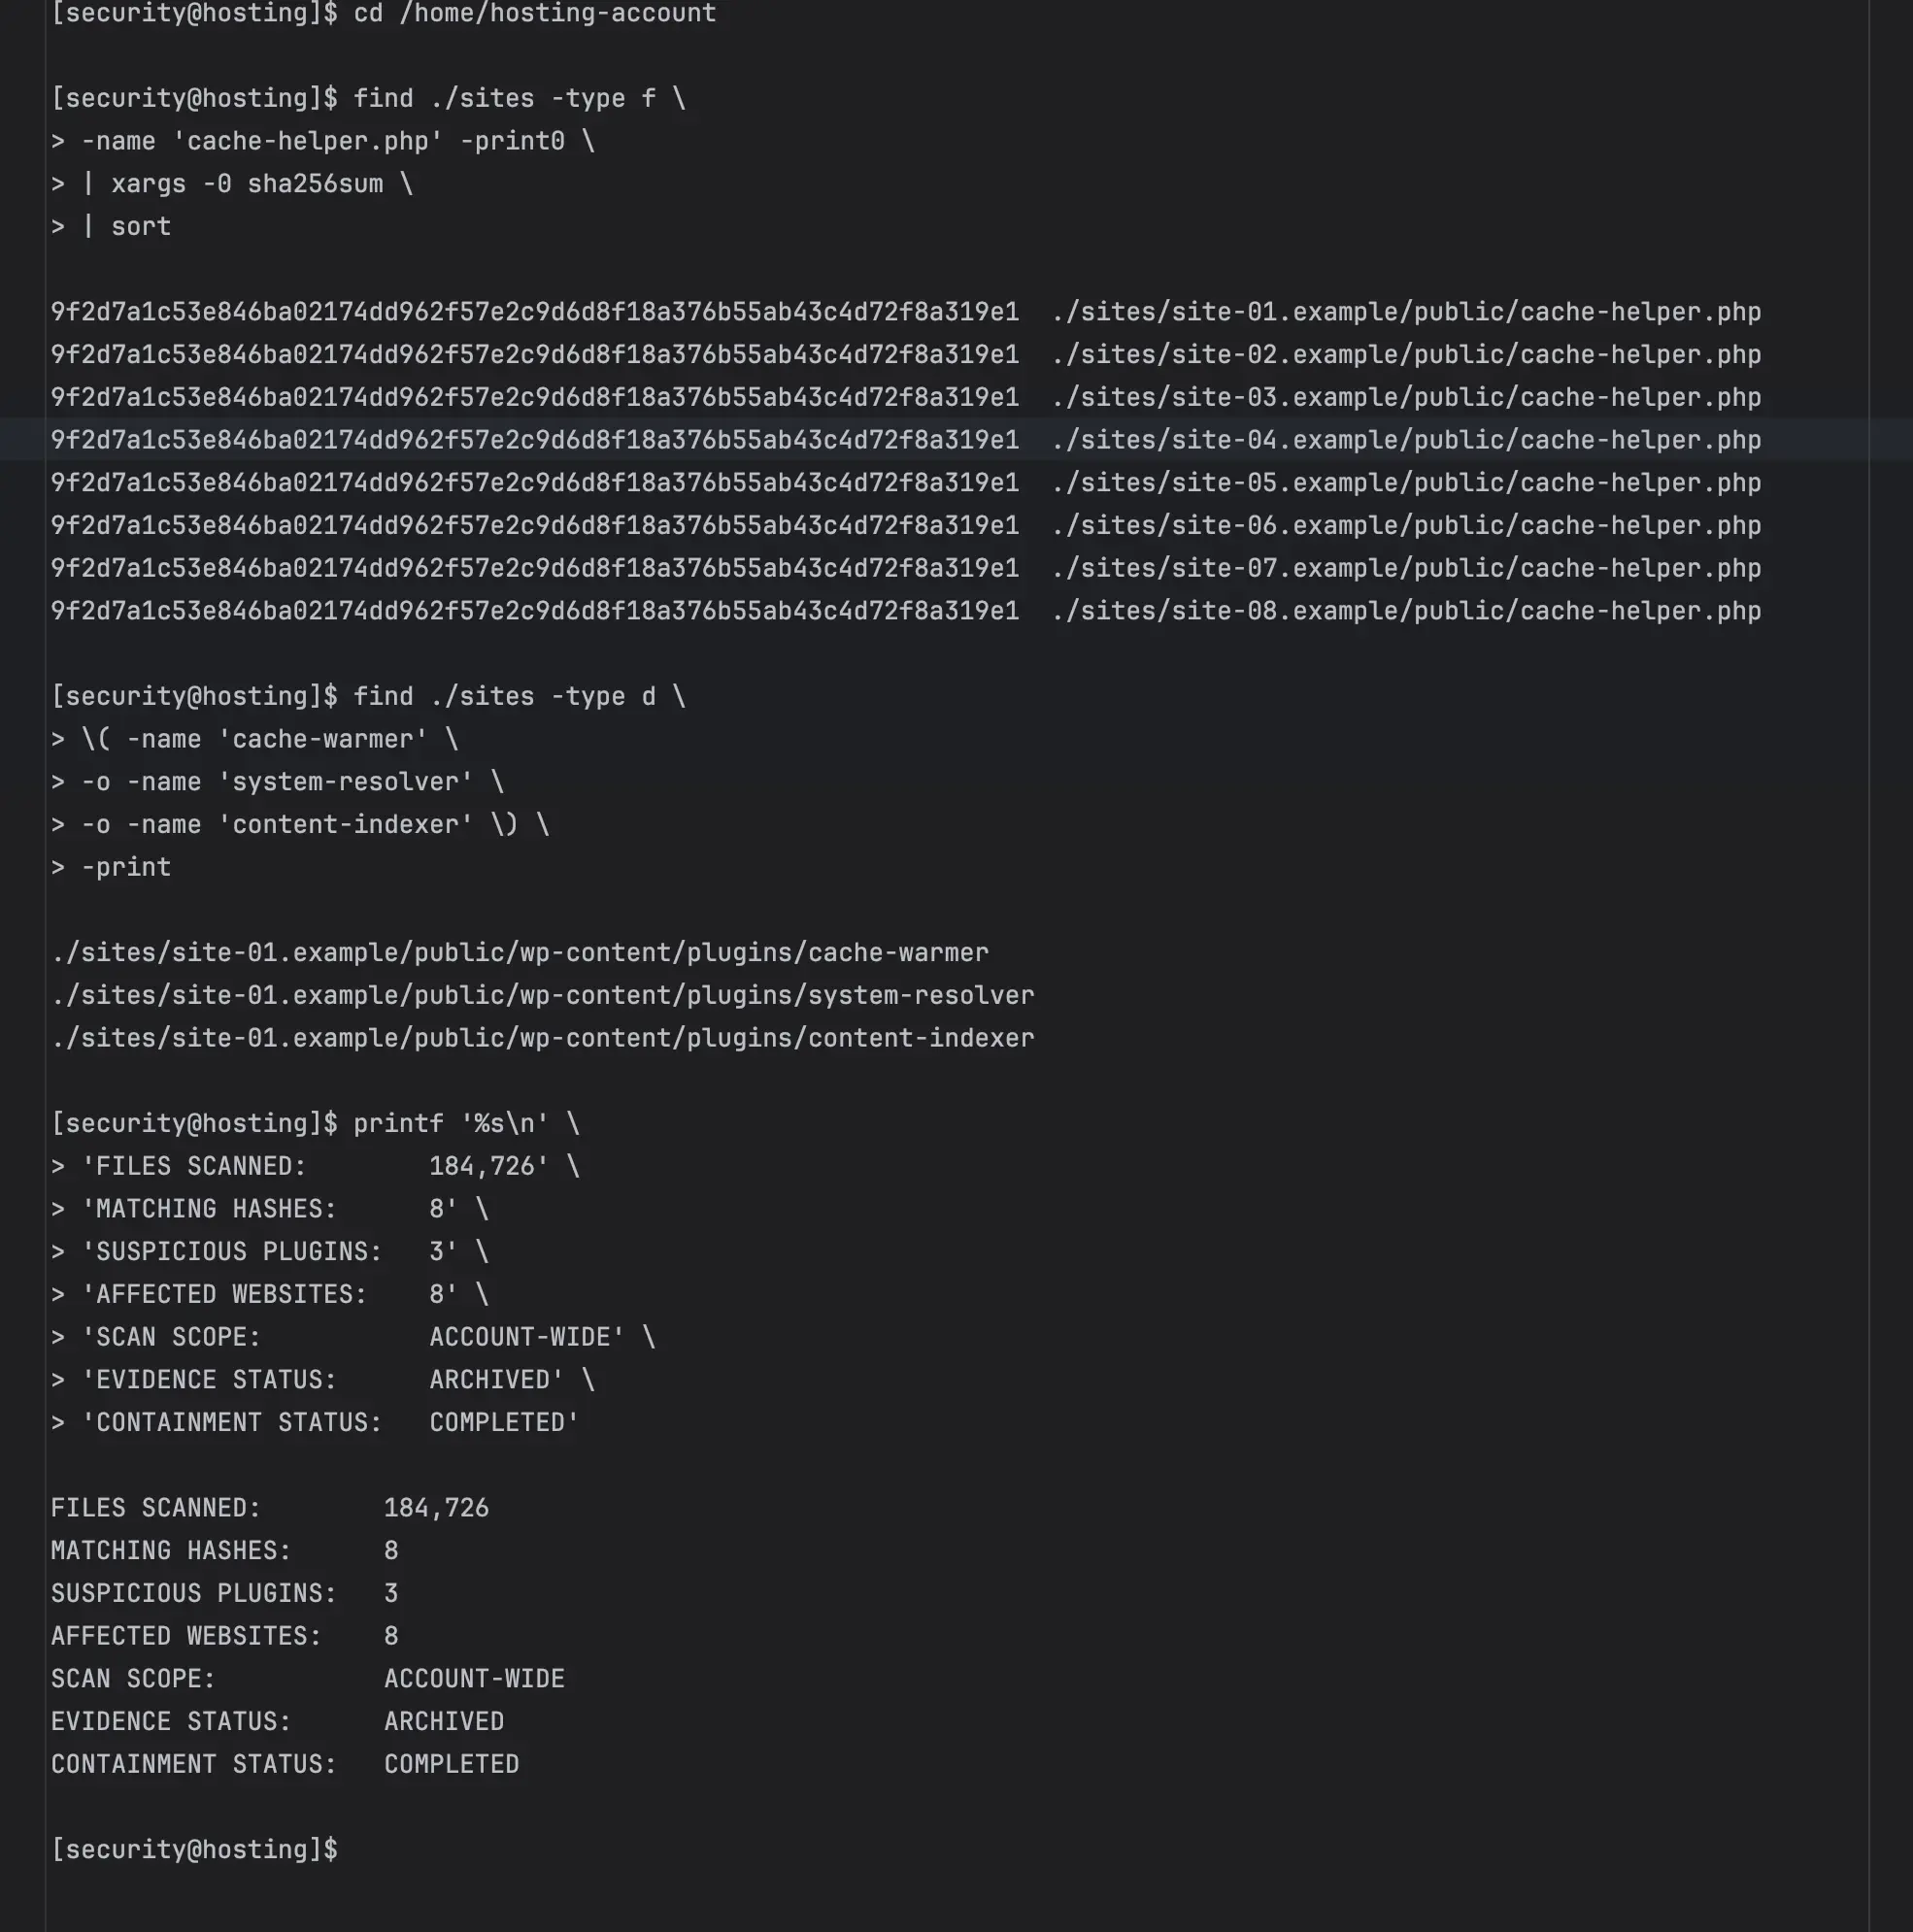
Un enfoque de borrar y volver a escanear no era suficiente. Aparecieron directorios de plugins con nombres aleatorios en fechas distintas y se descubrió un backdoor PHP idéntico en numerosos sitios pertenecientes a la misma cuenta de hosting. Esto indicaba persistencia y propagación lateral, no un archivo infectado aislado.
Un enfoque de borrar y volver a escanear no era suficiente. Aparecieron directorios de plugins con nombres aleatorios en fechas distintas y se descubrió un backdoor PHP idéntico en numerosos sitios pertenecientes a la misma cuenta de hosting. Esto indicaba persistencia y propagación lateral, no un archivo infectado aislado.
Objetivos principales de respuesta al incidente
Preservar archivos sospechosos antes de eliminar el malware activo
Identificar el vector de ataque inicial contra WordPress
Reconstruir la cronología del compromiso a partir de los registros de acceso del servidor
Determinar si estuvieron implicadas credenciales FTP o SSH
Encontrar backdoors idénticos en todos los sitios de la cuenta
Contener el malware ejecutable antes de que pudiera activarse de nuevo
Recuperar el sitio afectado a partir de una base de código limpia
Diseñar un plan práctico de hardening de seguridad para WordPress
El análisis de registros de acceso confirmó la ruta de ataque original
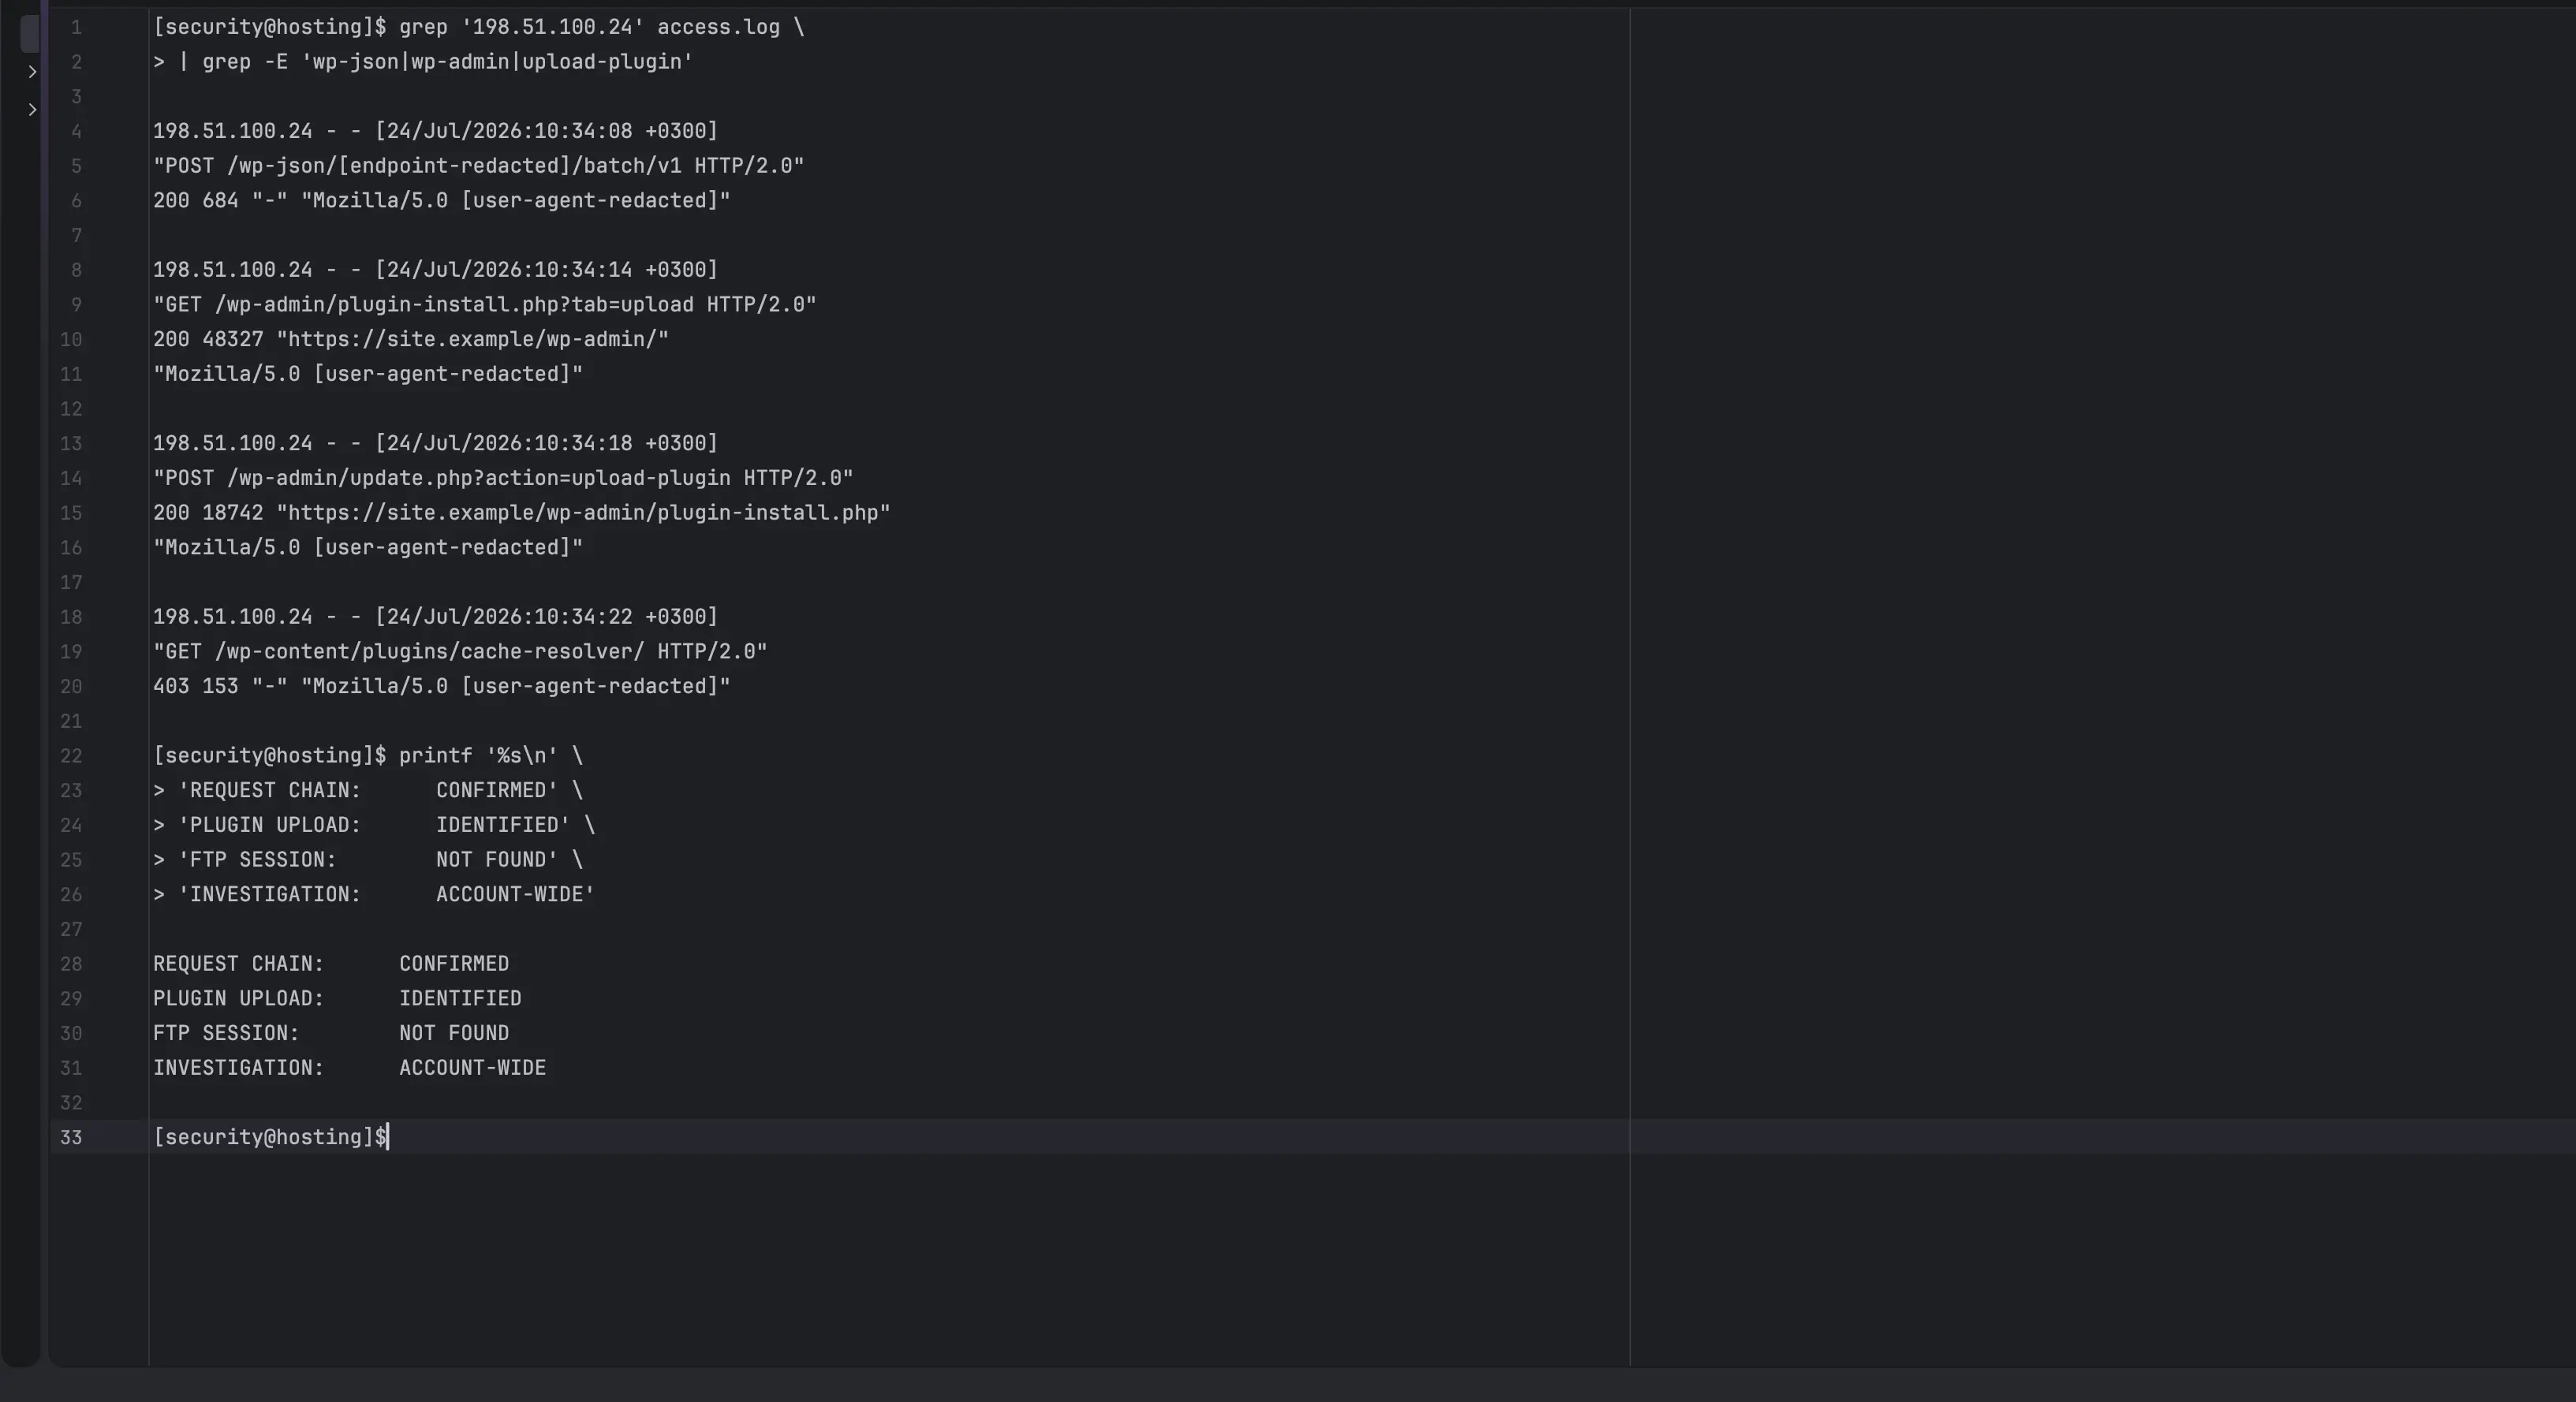
La investigación comenzó con registros sin procesar del servidor web, en lugar de asumir que el problema eran contraseñas débiles o plugins desactualizados. Una secuencia repetida de solicitudes HTTP reveló toda la ruta de intrusión. Un host externo envió solicitudes a un endpoint vulnerable de procesamiento por lotes de WordPress REST, alcanzó el flujo de administración, abrió la pantalla de subida de plugins y cargó un plugin en cuestión de segundos.
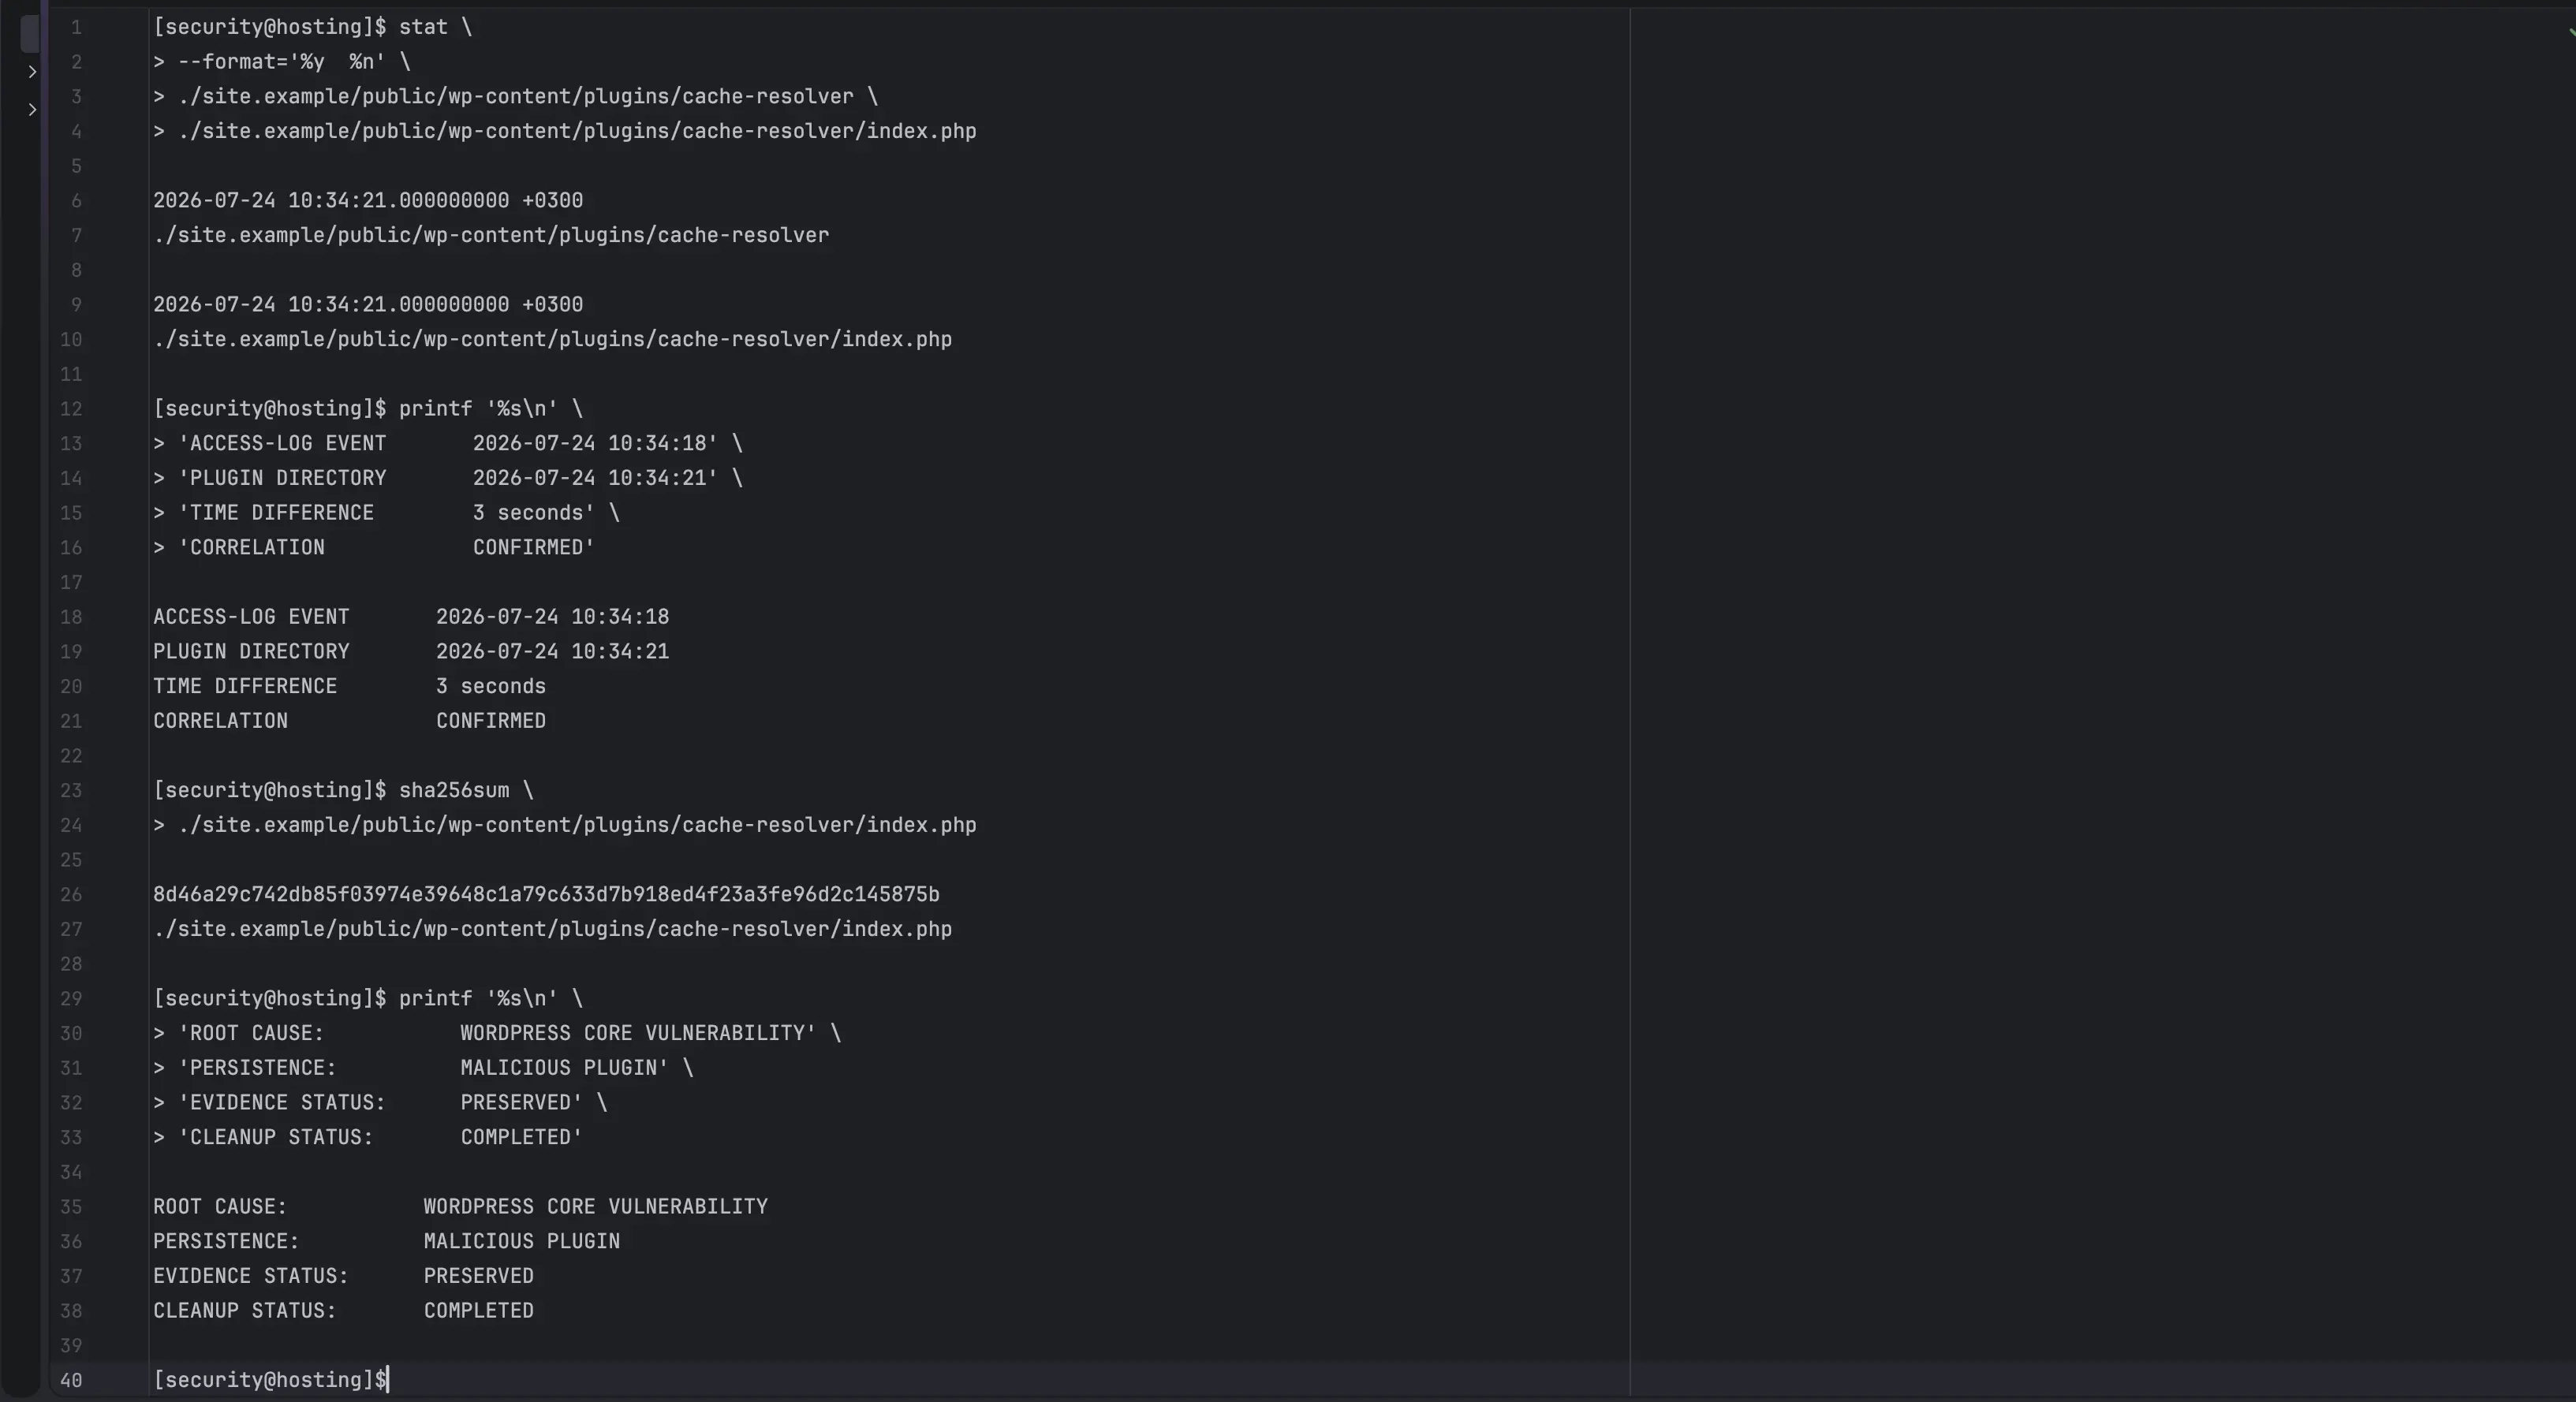
La marca temporal de esa subida coincidía con la creación de un directorio de plugin malicioso. La misma secuencia de solicitudes apareció de nuevo varios días después y su marca temporal coincidía con un segundo plugin malicioso. Esta correlación aportó una evidencia más sólida que una simple firma antivirus: los registros del servidor documentaban cómo entró el atacante y los metadatos del sistema de archivos mostraban qué se creó inmediatamente después.
La marca temporal de esa subida coincidía con la creación de un directorio de plugin malicioso. La misma secuencia de solicitudes apareció de nuevo varios días después y su marca temporal coincidía con un segundo plugin malicioso. Esta correlación aportó una evidencia más sólida que una simple firma antivirus: los registros del servidor documentaban cómo entró el atacante y los metadatos del sistema de archivos mostraban qué se creó inmediatamente después.
La versión instalada de WordPress estaba afectada por una vulnerabilidad crítica del core capaz de permitir ejecución remota de código. Esto explicaba por qué no era necesaria una sesión FTP exitosa y por qué cambiar únicamente la contraseña del administrador de WordPress no eliminaba el riesgo original.
El análisis separó los intentos de inicio de sesión no relacionados de las solicitudes que produjeron una subida administrativa de plugin con éxito. También estableció el primer intento de explotación conocido y las ventanas posteriores de compromiso utilizadas para mantener el acceso.
Vulnerabilidad crítica del core de WordPress identificada como punto de entrada
Solicitudes de explotación correlacionadas con las marcas temporales de plugins maliciosos
Acciones de subida de plugins con éxito aisladas del tráfico normal
Sin evidencia que respaldara un acceso inicial mediante FTP
La consecuencia: un sitio vulnerable afectó a una cuenta de hosting más amplia
El proceso de WordPress comprometido se ejecutaba bajo el mismo usuario del sistema que los demás sitios de la cuenta. Como esos document roots compartían la propiedad del sistema de archivos, el PHP malicioso podía escribir copias de un backdoor fuera del sitio original. Los hashes idénticos confirmaron que la misma carga maliciosa se había desplegado en varios dominios y tipos de aplicación.
Esto amplió el alcance del proyecto. La eliminación de malware no podía limitarse a la primera instalación de WordPress. Cada document root de WordPress, Laravel y PHP independiente debía tratarse como potencialmente expuesto hasta ser inspeccionado. Las credenciales guardadas en archivos de configuración también debían considerarse comprometidas porque el webshell incluía capacidades para leer archivos y localizar configuración.
Esto amplió el alcance del proyecto. La eliminación de malware no podía limitarse a la primera instalación de WordPress. Cada document root de WordPress, Laravel y PHP independiente debía tratarse como potencialmente expuesto hasta ser inspeccionado. Las credenciales guardadas en archivos de configuración también debían considerarse comprometidas porque el webshell incluía capacidades para leer archivos y localizar configuración.
Riesgos creados por el compromiso
Acceso persistente mediante plugins de WordPress disfrazados
Backdoors idénticos copiados en sitios web no relacionados
Posible exposición de credenciales de base de datos y SMTP
Posible acceso a configuración de aplicaciones y tokens API
Reinfección después de borrar solo el archivo detectado por el antivirus
Correo no autorizado o actividad de red externa desde PHP
Avisos en buscadores, redirecciones, páginas de spam o daño reputacional
Pérdida de confianza en copias de seguridad creadas después de la intrusión inicial
Limpieza y contención de malware de WordPress en toda la cuenta
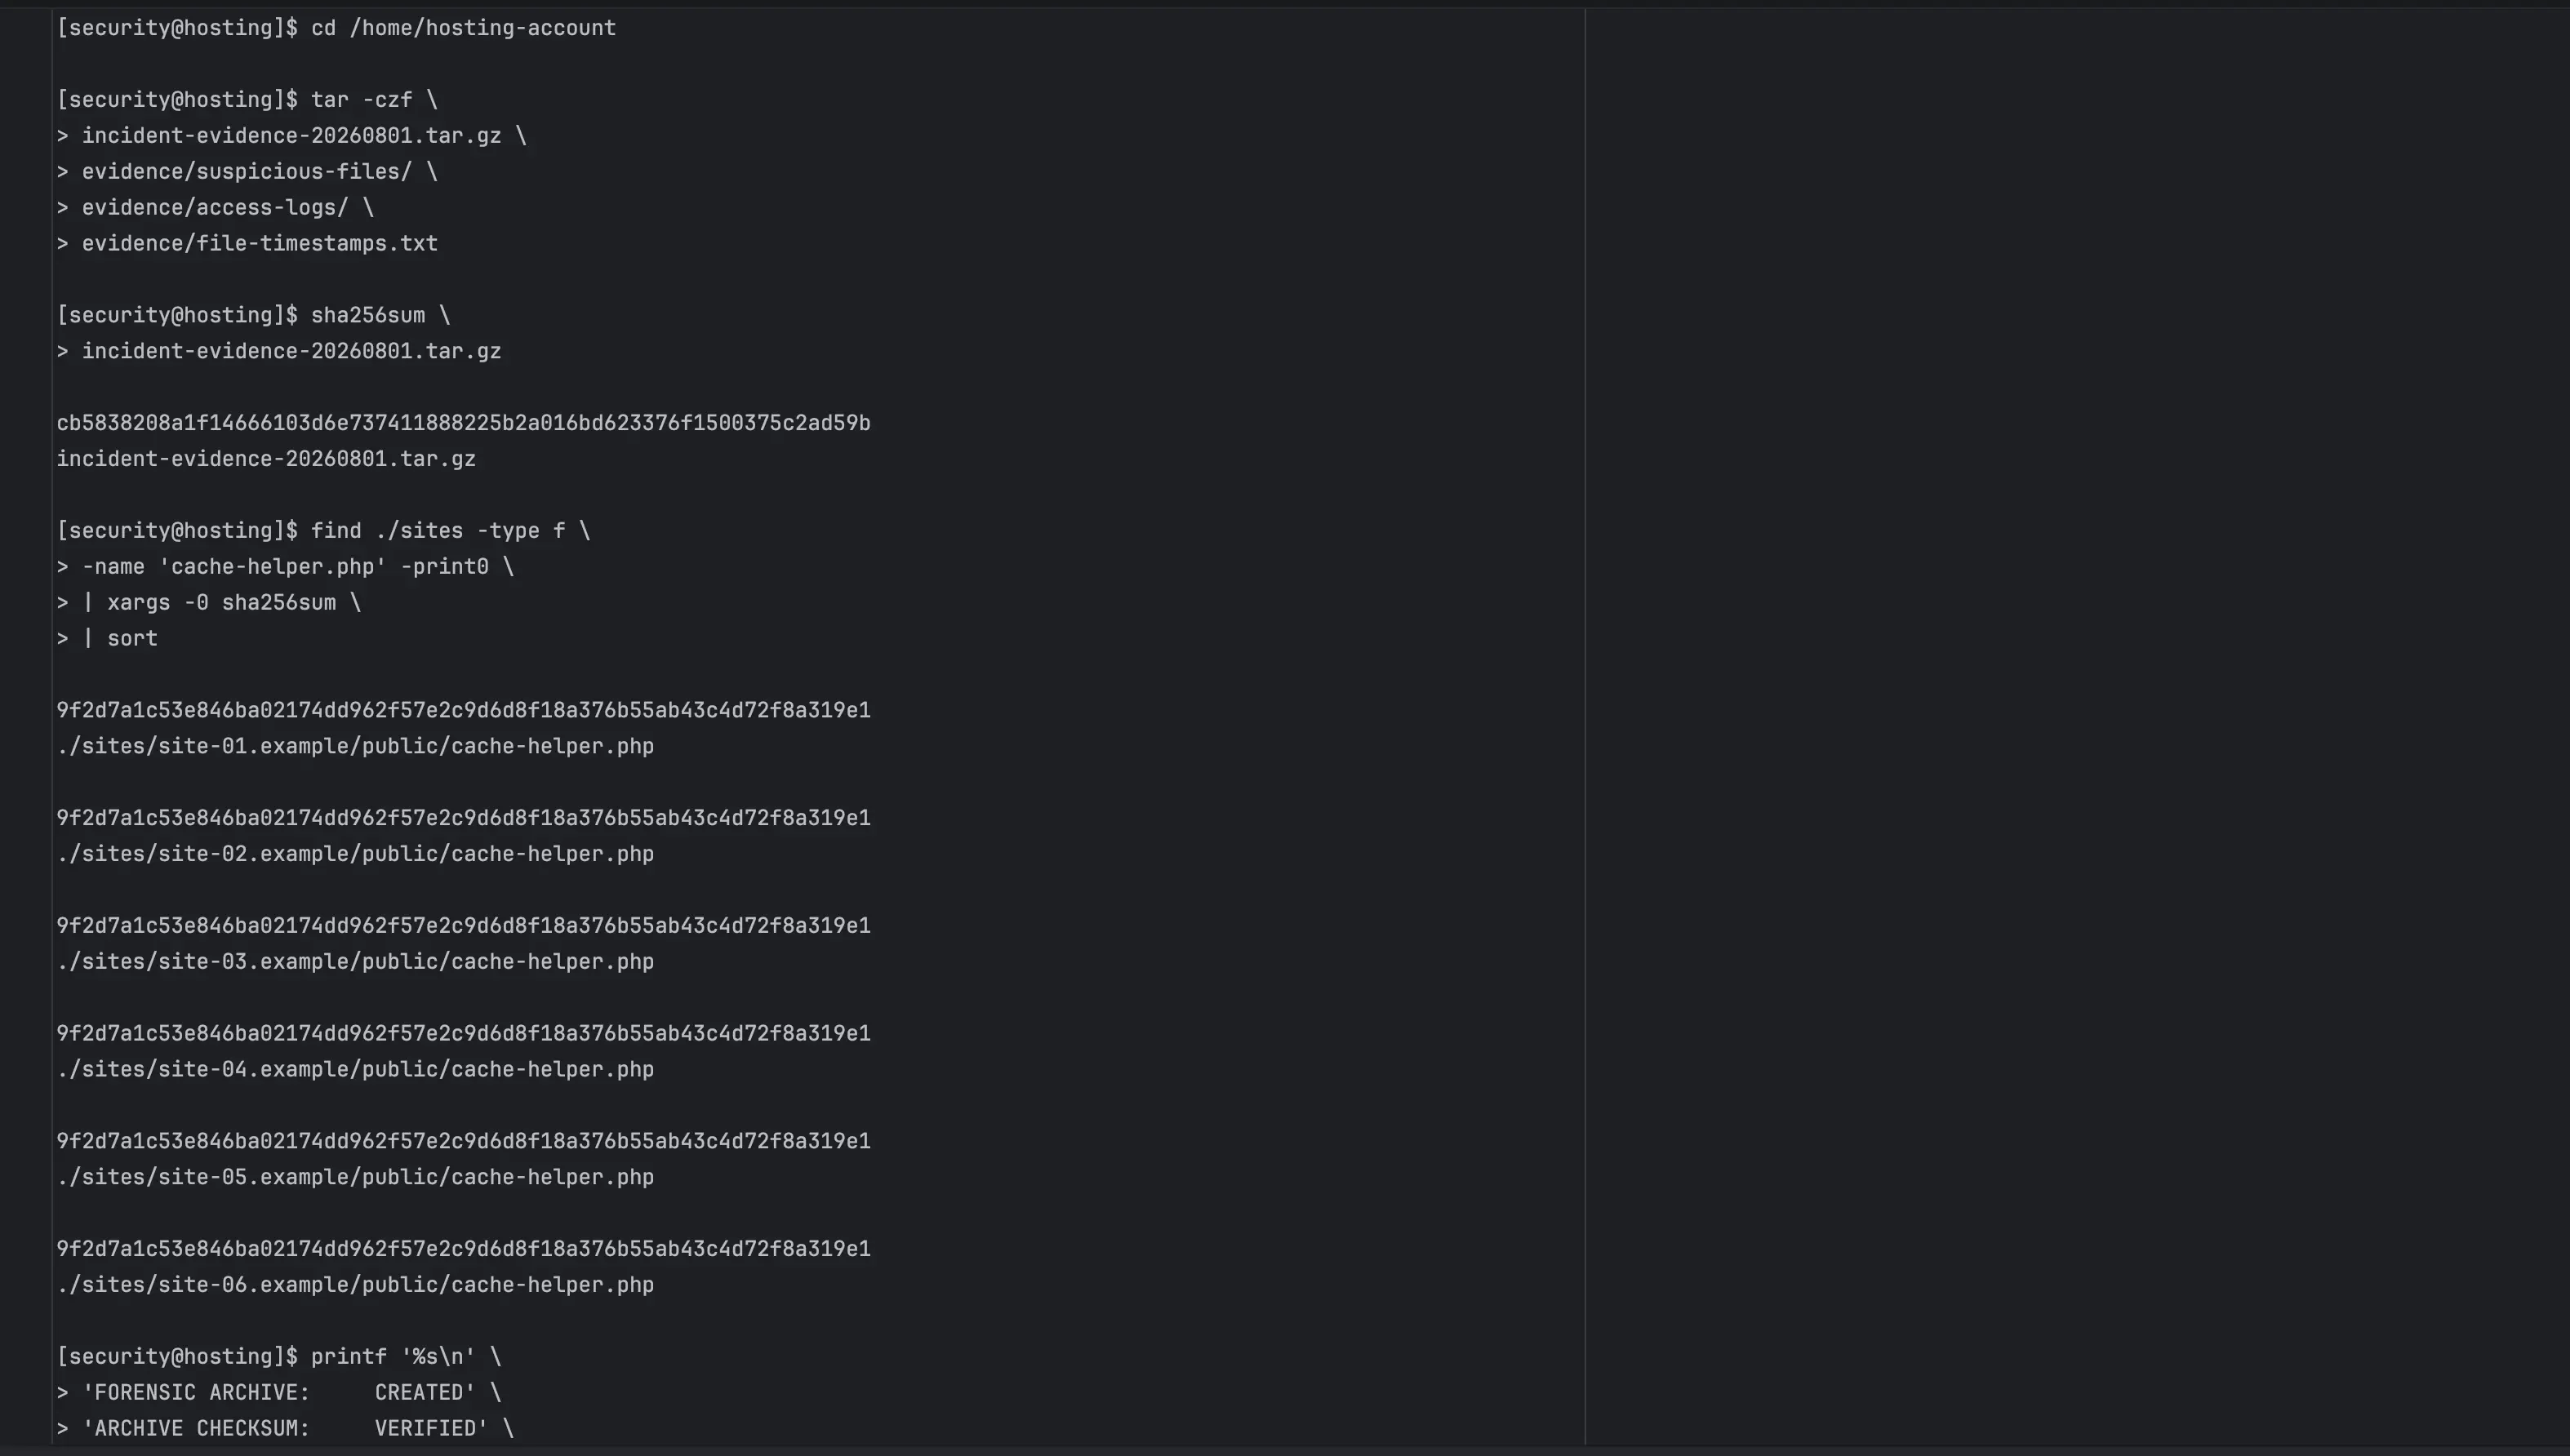
Antes de eliminar nada, los archivos sospechosos se conservaron en un archivo controlado y se calcularon sus hashes para mantener un registro verificable de la investigación. Después se buscaron en toda la cuenta de hosting nombres de archivo maliciosos conocidos, directorios de plugins con nombres aleatorios, firmas de contenido coincidentes, patrones PHP ofuscados y hashes idénticos.
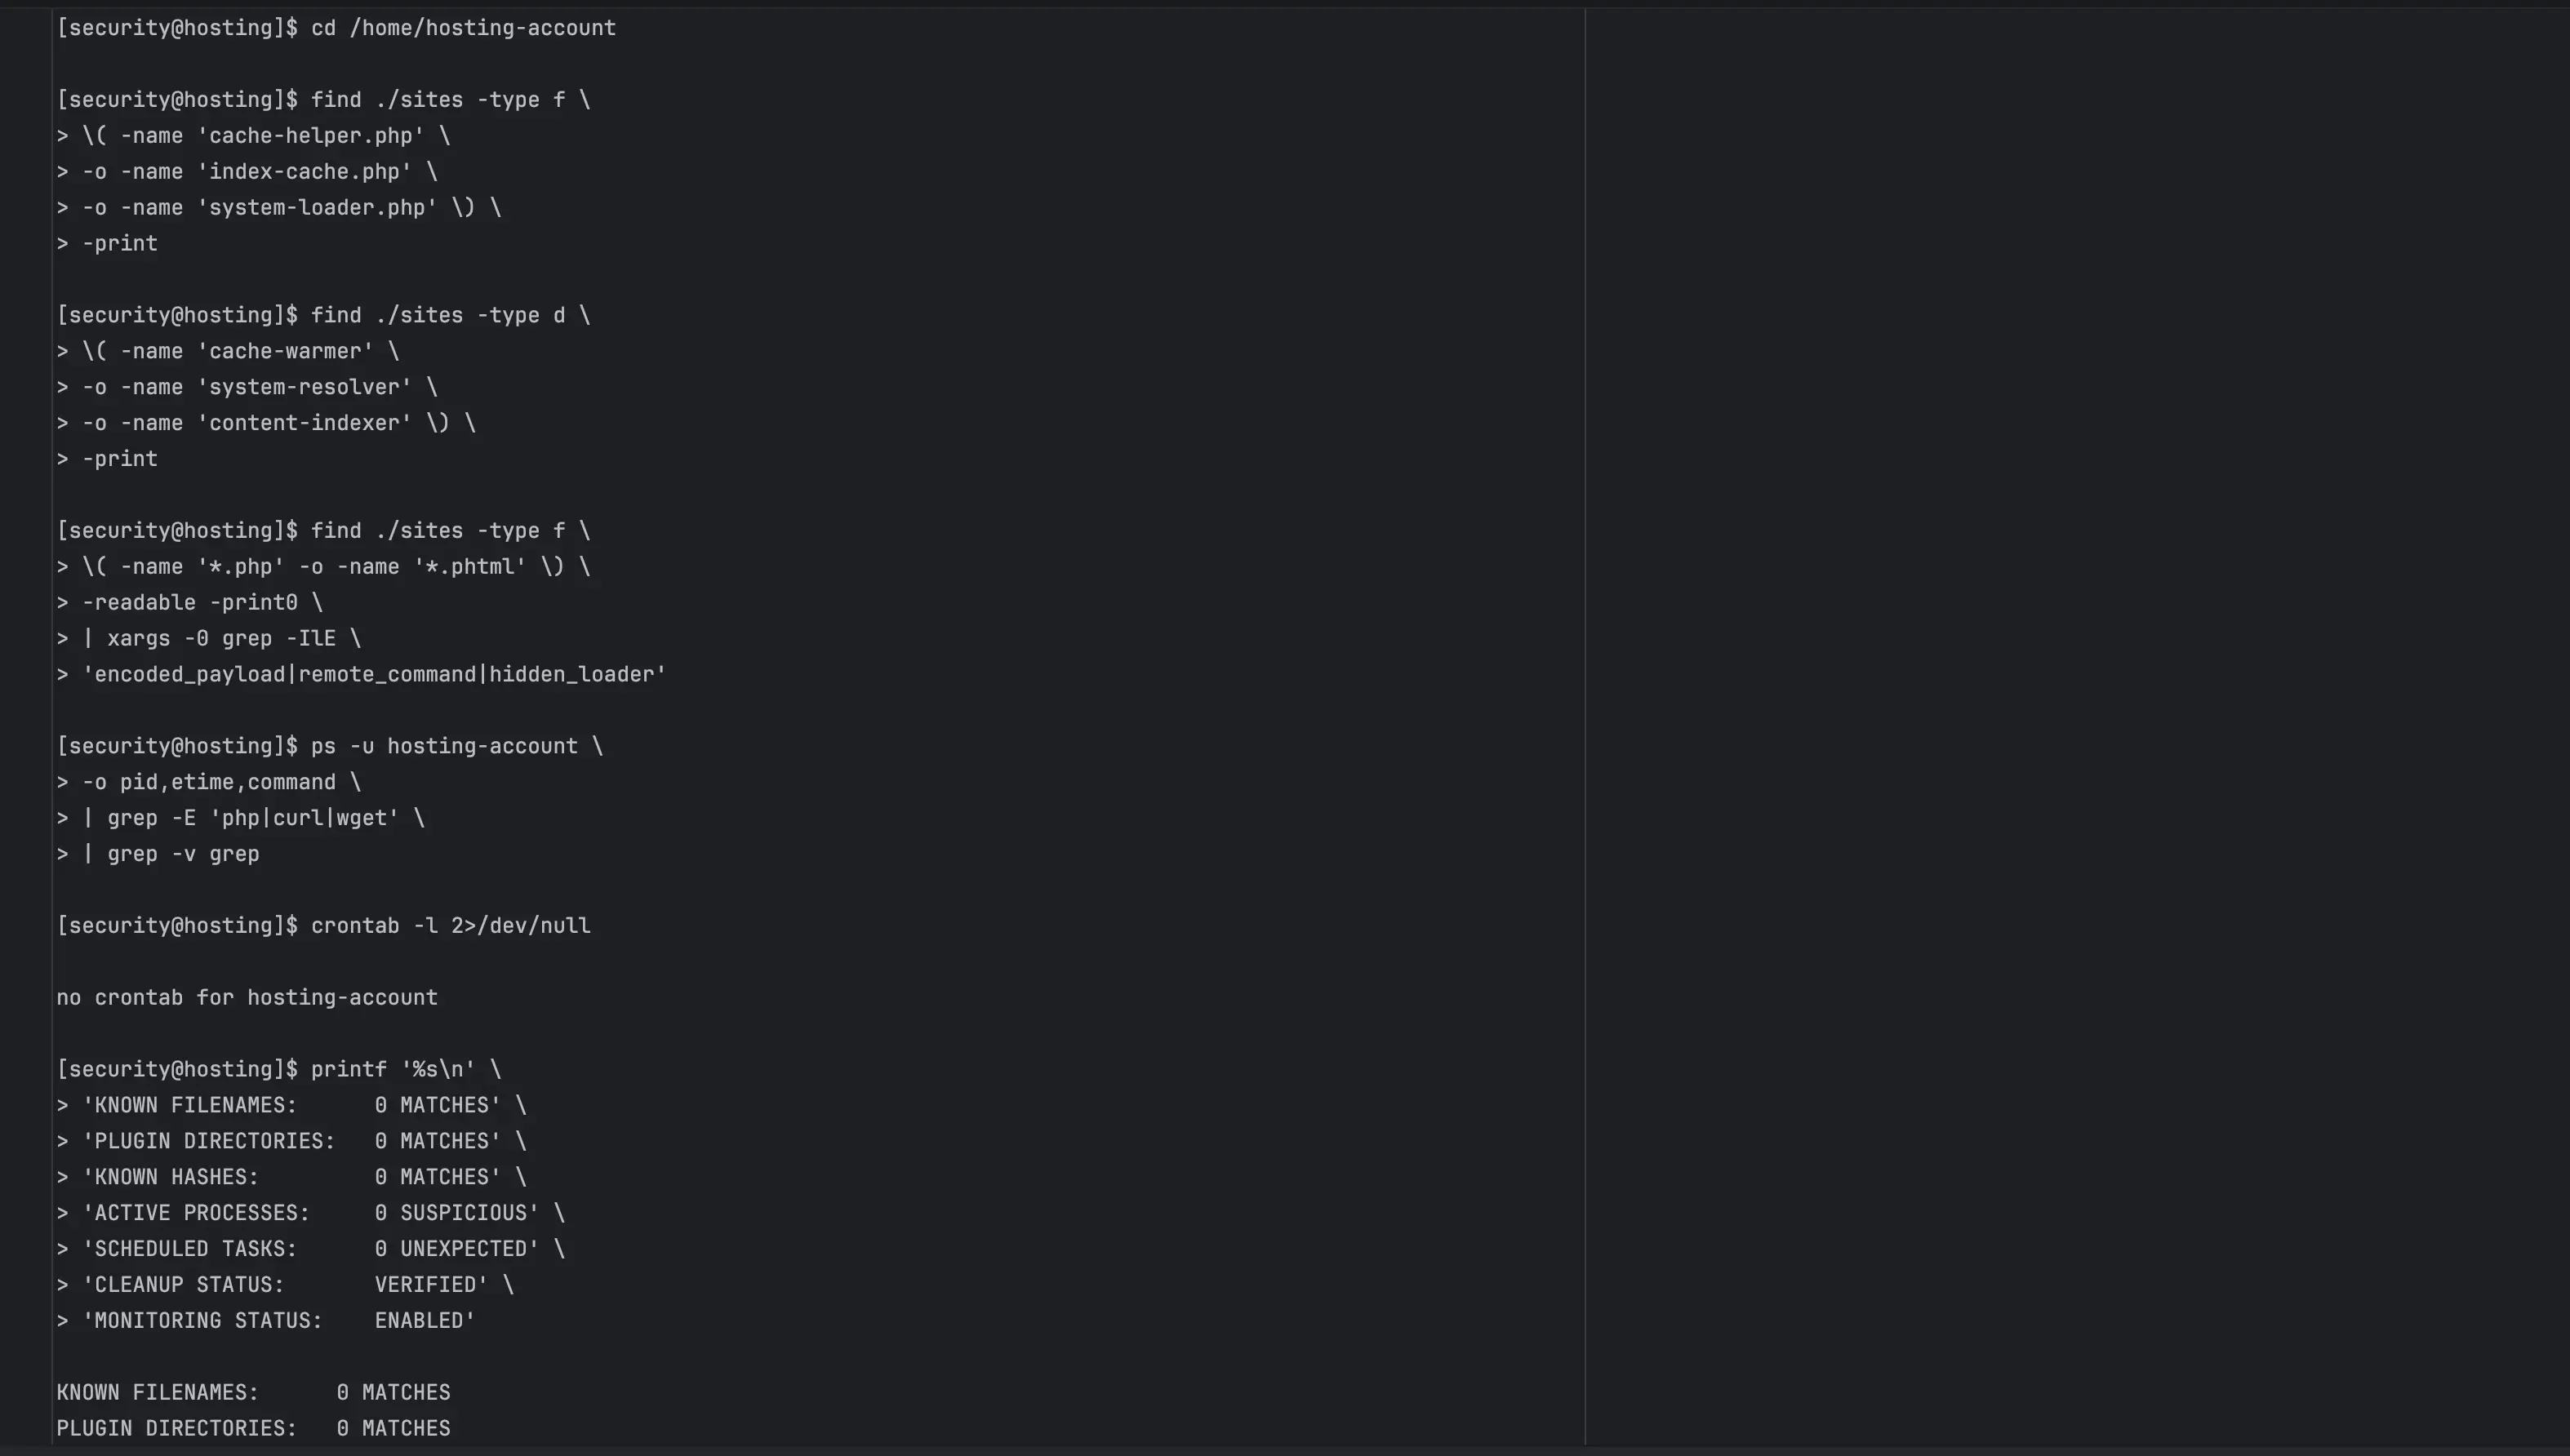
Durante la investigación se restringió el acceso ejecutable al malware confirmado. Una vez asegurado el archivo de evidencias, se eliminaron los directorios de plugins maliciosos, los backdoors copiados y otros archivos PHP infectados. Una segunda búsqueda confirmó que los nombres de archivo y directorios conocidos ya no estaban presentes.
Durante la investigación se restringió el acceso ejecutable al malware confirmado. Una vez asegurado el archivo de evidencias, se eliminaron los directorios de plugins maliciosos, los backdoors copiados y otros archivos PHP infectados. Una segunda búsqueda confirmó que los nombres de archivo y directorios conocidos ya no estaban presentes.
La respuesta no dependió de un único resultado antivirus. La inspección manual del código reveló cabeceras falsas de plugins, manifiestos de payload codificados, decodificación basada en XOR, lógica de ejecución de comandos y mecanismos de persistencia que las búsquedas genéricas por palabras clave podían pasar por alto.
Los procesos en ejecución se trataron como parte de la contención porque borrar un archivo no detiene código ya cargado en memoria. Se eliminaron usuarios FTP, se verificaron con el proveedor de hosting las claves SSH generadas por el sistema y se revisaron las interfaces de tareas programadas en busca de trabajos inesperados.
Archivo forense creado antes de la limpieza destructiva
Hashes SHA-256 utilizados para localizar copias idénticas del malware
Directorios de plugins maliciosos con nombres aleatorios eliminados
Backdoors conocidos eliminados en varios document roots
Recuperación limpia del sitio sin restaurar la instalación vulnerable
El sitio comprometido inicialmente ya no necesitaba WordPress para cumplir su función empresarial. En lugar de restaurar el mismo CMS, el mismo inventario de plugins y la misma superficie de ataque, el sitio se reconstruyó como una implementación ligera e independiente sobre una base de código limpia. Se conservaron el contenido público y los elementos de conversión sin arrastrar el core de WordPress comprometido, los directorios de plugins ni los archivos del tema.
Este enfoque redujo la superficie de ataque inmediata y evitó importar persistencia desconocida desde una copia de seguridad reciente. Los demás sitios dinámicos siguieron sujetos a verificación independiente, porque sustituir limpiamente un sitio no demuestra que todas las aplicaciones vecinas sean seguras.
Este enfoque redujo la superficie de ataque inmediata y evitó importar persistencia desconocida desde una copia de seguridad reciente. Los demás sitios dinámicos siguieron sujetos a verificación independiente, porque sustituir limpiamente un sitio no demuestra que todas las aplicaciones vecinas sean seguras.
Cuando WordPress sigue siendo necesario, el método de recuperación es distinto: instalar un core actual limpio, reinstalar temas y plugins desde fuentes fiables, inspeccionar uploads y base de datos, revisar administradores y contraseñas de aplicación, invalidar sesiones y rotar credenciales expuestas una vez que el entorno esté limpio.
Las aplicaciones Laravel y PHP a medida requieren despliegue limpio desde repositorios fiables, reinstalación de dependencias a partir de archivos lock, revisión de directorios públicos y escribibles y rotación de secretos almacenados en la configuración del entorno.
Instalación de WordPress comprometida eliminada del sitio principal
Contenido crítico para el negocio reconstruido desde una base de código limpia
No se reutilizaron archivos infectados del core, plugins o tema
Copias de seguridad recientes tratadas como no fiables hasta ser inspeccionadas
Recuperación de WordPress separada de la recuperación de Laravel
Rotación de credenciales planificada después de la limpieza
Escaneo de seguimiento incluido en el proceso de recuperación
Hardening de seguridad de WordPress después de eliminar el malware
La limpieza de malware elimina la infección conocida, pero no impide automáticamente otro compromiso. Por ello, el plan de hardening se basó en contención, mínimo privilegio, actualizaciones de software, administración restringida y monitorización continua.
La conclusión arquitectónica más importante fue que los controles a nivel de PHP no equivalen a un aislamiento real entre sitios. Restricciones como open_basedir y la desactivación de funciones de ejecución de comandos pueden reducir el movimiento lateral, pero los sitios que utilizan el mismo usuario del sistema de hosting siguen compartiendo un límite de seguridad más amplio. Cuentas de hosting o usuarios del sistema separados proporcionan una contención más fuerte.
La conclusión arquitectónica más importante fue que los controles a nivel de PHP no equivalen a un aislamiento real entre sitios. Restricciones como open_basedir y la desactivación de funciones de ejecución de comandos pueden reducir el movimiento lateral, pero los sitios que utilizan el mismo usuario del sistema de hosting siguen compartiendo un límite de seguridad más amplio. Cuentas de hosting o usuarios del sistema separados proporcionan una contención más fuerte.
Controles recomendados después del incidente
Actualizar cada instalación de WordPress antes de devolverla al acceso público
Reinstalar plugins y temas únicamente desde fuentes fiables
Activar autenticación de dos factores para administradores
Desactivar la edición de archivos desde el panel de WordPress
Restringir la instalación de plugins cuando las actualizaciones se gestionan externamente
Aplicar el open_basedir más restrictivo compatible para cada sitio
Desactivar funciones PHP innecesarias de ejecución de comandos
Usar usuarios de base de datos separados y credenciales únicas por sitio
Alojar los sitios importantes en cuentas de hosting o usuarios del sistema separados
Mantener copias de seguridad fuera del servidor, registros de acceso y monitorización de integridad de archivos
FAQ sobre eliminación de malware en WordPress
Preguntas sobre recuperación de un sitio WordPress hackeado
Estas respuestas explican qué debe investigar un servicio profesional de eliminación de malware en WordPress, por qué borrar un solo archivo infectado rara vez es suficiente y cómo reducir el riesgo de reinfección.
¿Qué es la eliminación de malware en WordPress?
La eliminación de malware en WordPress es el proceso de identificar código malicioso, backdoors, plugins no autorizados, contenido inyectado en la base de datos y la vulnerabilidad que permitió el compromiso. Una respuesta completa también incluye contención, recuperación limpia, rotación de credenciales, actualizaciones de software y monitorización frente a reinfecciones.
¿Cómo saber si un sitio WordPress ha sido hackeado?
Entre las señales habituales se incluyen plugins o administradores desconocidos, archivos PHP inesperados, redirecciones, páginas de spam, avisos de seguridad, correo no autorizado, resultados de búsqueda modificados y actividad inexplicable del servidor. Un escaneo de seguridad de WordPress es útil, pero puede ser necesario revisar registros de acceso y archivos manualmente para confirmar la ruta del ataque.
¿Por qué no basta con eliminar el archivo infectado?
Los atacantes suelen instalar más de un backdoor. Puede detectarse un archivo mientras otro permanece oculto en un plugin, tema, upload, caché o directorio de otro sitio. Si no se corrige el software vulnerable ni se gestionan las credenciales robadas, el malware puede volver después de ser eliminado.
¿Puede el malware de WordPress propagarse a otros sitios en hosting compartido?
Sí. Cuando varios sitios se ejecutan bajo el mismo usuario del sistema y sus directorios son escribibles por ese usuario, el PHP malicioso de una aplicación comprometida puede modificar sitios vecinos. Las restricciones de PHP pueden reducir este riesgo, pero cuentas de hosting o usuarios del sistema separados ofrecen un aislamiento más fuerte.
¿Qué incluye una auditoría de seguridad de WordPress después de un hackeo?
Una auditoría de seguridad posterior a un incidente debe revisar integridad del core, plugins, temas, uploads, administradores, contraseñas de aplicación, opciones de base de datos, tareas programadas, archivos de configuración, permisos, registros de acceso, aislamiento del hosting, copias de seguridad, ajustes de PHP y endpoints expuestos externamente.
¿Puede un plugin de seguridad sustituir una limpieza profesional de malware?
Un plugin de seguridad puede detectar amenazas comunes y reducir ataques automatizados, pero no puede demostrar que todos los backdoors hayan desaparecido ni que los sitios vecinos estén limpios. Tampoco sustituye el análisis de causa raíz, la restauración desde código fiable, la rotación de credenciales, la revisión de logs del servidor ni el aislamiento entre cuentas.
¿Qué es el hardening de seguridad de WordPress?
El hardening de seguridad de WordPress reduce superficies de ataque innecesarias y limita el impacto de futuros incidentes. Incluye actualizaciones a tiempo, autenticación de dos factores, restricción de modificaciones de archivos, acceso con mínimo privilegio, administración protegida, Web Application Firewall, credenciales aisladas, copias de seguridad fiables y monitorización.
¿Qué debo hacer si necesito soporte urgente para WordPress?
Restringe el acceso público si es posible, conserva una copia de los archivos y logs sospechosos, evita restaurar a ciegas una copia de seguridad reciente y no ejecutes PHP desconocido. Un especialista en soporte urgente de WordPress puede determinar el alcance, preservar evidencias, eliminar persistencia, reconstruir archivos fiables y planificar una rotación segura de credenciales.
Soporte urgente de seguridad para WordPress
¿Necesitas ayuda con un sitio WordPress hackeado?
Solicita una evaluación de seguridad y eliminación de malware en WordPress. La investigación puede incluir análisis de registros de acceso, identificación de código malicioso, eliminación de backdoors, recuperación limpia del sitio, auditoría de seguridad de WordPress, contención del hosting y un plan práctico de hardening adaptado al entorno afectado.
Elige el método de contacto que prefieras
Compartir: